
Shai-Hulud ワームがAIインフラに波及、Tensorlakeのパッケージが侵害される
セキュリティ
セキュリティ
攻撃者が2026年10月8日、開発者のシークレットを盗み出し、連携するソフトウェアサプライチェーンを通じて拡散するよう設計されたマルウェアを仕込んだ、Tensorlake npmパッケージの改ざん版を公開しました。 影響を受けるのはリリース0.5.144で、Shai-Huludワームの亜種が含まれています。標的は、A
GHAPPIERマルウェアキャンペーンに関連するサプライチェーン攻撃が、正規のnpmパッケージ@dforge-core/dforge-mcpを侵害し、短期間にわたって自己削除型バックドアを配布していたことが判明しました。 今回の事件は2026年9月9日に始まりました。攻撃者はこのパッケージのメンテナーアカウントを約1
Shai-Huludサプライチェーン攻撃の新たな亜種「Trinitite」が、TanStack Query用のコード生成ライブラリで週間150,000件以上のダウンロード数を誇るnpmパッケージ@7nohe/openapi-react-query-codegenを侵害しました。 この悪意あるリリースは、開発者情報、ク
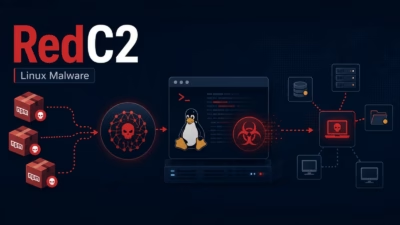
セキュリティ研究者らは、Hack Forumsで販売されている商用マルチOS対応C2(コマンド&コントロール)フレームワーク「RedC2」に関連するネイティブLinuxインプラントを配布するサプライチェーン攻撃キャンペーンを発見しました。攻撃には、npmサプライチェーン攻撃として拡大しつつある脅威を象徴する、トロイの
トロイの木馬化されたnpmパッケージ群が、RedC2 4.0のLinuxインプラントを配布しています。これにより攻撃者は、一見無害な依存関係のインポートを足がかりに、SOCKS5プロキシとTCPフォワーディングを通じて内部ネットワークへ侵入する経路を手に入れることになります。 今回のキャンペーンは、実際に機能するカレ
「AIトークンジャッキング」と呼ばれる金融サイバー犯罪の手法が急速に広がっています。脅威アクターが人気のAIプラットフォームの開発者用APIキーを盗み出し、被害者に割り当てられたモデル利用枠を消費した上で、その計算資源をグレーマーケットのプロキシサービスを通じて転売するというものです。 ここでいう「トークン」とは、ブ
Cisco TalosとCrowdStrikeのレポートは、AIが攻撃者の手口をどのように進化させ、日々の作戦活動の一部となりつつあるかについて、実際の事例に基づく知見を提供しています。 AIがサイバー犯罪者の日常業務に組み込ま

悪意のあるバージョンは202620262026年7月141414日に公開され、その間わずか909090分ほどで拡散しました。 影響を受けたパッケージには、@asyncapi/specsのバージョン6.11.2-alpha.1および6.11.2、@asyncapi/[email protected]、@asyncapi/g
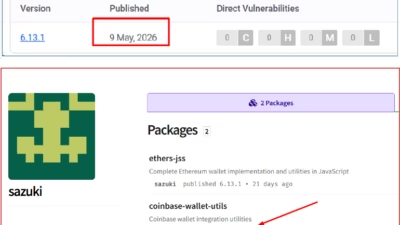
ハッカー集団が、タイポスクワッティング(名前の誤記を狙った)npmパッケージを用いて、Web3開発チームがオープンソースの依存関係に寄せる信頼を武器に変えています。通常のパッケージインストールが、ウォレット窃取・機密情報の収集・段階的なマルウェア配布への入口となっています。 このキャンペーンが特に危険なのは、Ethe
すべての記事を読み込みました