
不正な「ダウンロード」フォルダ内のファイルでAIエージェントが騙される、危険なマルウェアを実行
研究者らは、一般的なダウンロード先に置かれた悪意あるAGENTS.mdファイルによってAIエージェントを乗っ取れることを実証この攻撃はプロンプトインジェクションの挙動を悪用し、マルウェアのダウンロードやトークンの窃取を引き起こす可能性防御側には、Downloadsフォルダを信頼できない領域として扱い、エージェント
研究者らは、一般的なダウンロード先に置かれた悪意あるAGENTS.mdファイルによってAIエージェントを乗っ取れることを実証この攻撃はプロンプトインジェクションの挙動を悪用し、マルウェアのダウンロードやトークンの窃取を引き起こす可能性防御側には、Downloadsフォルダを信頼できない領域として扱い、エージェント
セキュリティ研究者は、信頼された指示ファイルを悪用すれば、人気のコーディングアシスタントにマルウェアをインストールさせたり、APIトラフィックをリダイレクトさせたり、組み込みの保護機能を弱めたりできることを突き止めました。
Security Labsは、悪意あるnpmパッケージを使って暗号資産(仮想通貨)の創業者やスタートアップを狙う、偽のWeb3アクセラレーターを発見しました。 この攻撃は、ClaudeやGeminiの無料クレジット、AIコーディングツール、セキュリティ監査を宣伝しながら、WindowsとmacOS向けのマルウェアを配
北朝鮮のハッカー集団WaterPlum(Contagious Interviewとしても知られる)が、100カ国以上で少なくとも3万台のデバイスに感染し、7,000以上の暗号資産ウォレットから資金や認証情報を窃取していたことが、新たに発表された共同勧告で明らかになりました。 日本の警察庁(NPA)および内閣サイ
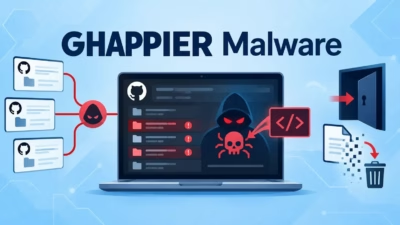
GHAPPIERマルウェアキャンペーンに関連するサプライチェーン攻撃が、正規のnpmパッケージ@dforge-core/dforge-mcpを侵害し、短期間にわたって自己削除型バックドアを配布していたことが判明しました。 今回の事件は2026年9月9日に始まりました。攻撃者はこのパッケージのメンテナーアカウントを約1
フランスのサイバーセキュリティ企業CrowdSecは、約300の非公開・公開リポジトリが侵害され、ソースコードが窃取されたことを確認しました。 同社はオープンソース・クラウドソース型の脅威インテリジェンスを提供しており、サーバー、ネットワーク、アプリケーションを標的とする攻撃を検知・遮断する軽量セキュリティエンジンも
複数国の法執行機関による共同勧告によると、北朝鮮のハッキング集団WaterPlumは2025年12月から2026年7月にかけて世界中で少なくとも3万台のデバイスを侵害し、1,070万ドル以上に相当する暗号資産を北朝鮮に送金していたことが分かりました。 この数値は、日本、米国、オーストラリア、ドイツの各当局が共同でこの
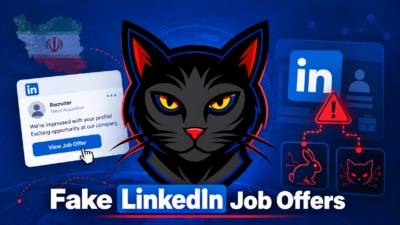
イラン系のサイバースパイグループ「Mirage Kitten」が、LinkedInや求人検索プラットフォーム上で偽の採用担当者を装い、ソフトウェアエンジニアを標的にしていることが判明しました。 攻撃者はトロイの木馬化したコーディング課題を利用し、これまで報告されていなかった2種類のクロスプラットフォーム型リモートアク
サイバーセキュリティ研究者らは、ハッカーが偽のソフトウェアエンジニアリングテストを使い、開発者にこれまで確認されていなかったリモートアクセス型トロイの木馬(RAT)を感染させる標的型キャンペーンを発見しました。 この活動は、中東・アフリカの組織を標的とすることで知られる高度標的型攻撃(APT)グループ「Mirage
オーストラリア当局は、開発者向けサプライチェーンを標的とした一連の広範な攻撃に関与したとされるハッキンググループ「TeamPCP」のメンバーとみられる若い男2人を逮捕・起訴しました。 TeamPCPは、過去1年間にわたりオープンソースソフトウェアや開発者向けプラットフォームを標的に、認証情報や認証シークレット、ソース
すべての記事を読み込みました