
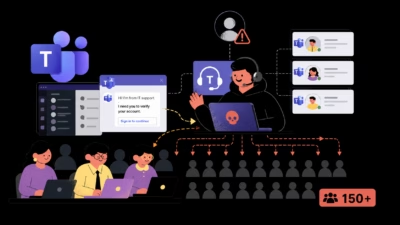
ハッカーがMicrosoft Teamsで社内IT担当者になりすまし、150人以上の従業員を標的に
Spring Ringと名付けられた組織的なソーシャルエンジニアリングキャンペーンが、外部のMicrosoft Teamsアカウントを使って企業のITヘルプデスク担当者になりすまし、2026年1月から4月にかけて少なくとも10の組織にまたがる150人以上の従業員を標的にしていたことが分かりました。 この攻撃は、攻撃者
Spring Ringと名付けられた組織的なソーシャルエンジニアリングキャンペーンが、外部のMicrosoft Teamsアカウントを使って企業のITヘルプデスク担当者になりすまし、2026年1月から4月にかけて少なくとも10の組織にまたがる150人以上の従業員を標的にしていたことが分かりました。 この攻撃は、攻撃者
Microsoft Teamsを悪用して社内IT担当者になりすます協調型ソーシャルエンジニアリングキャンペーンが確認され、少なくとも10組織にわたる150人以上の従業員が標的になりました。 「Spring Ring」と名付けられたこのキャンペーンは2026年1月から4月にかけて活動しており、ボイスフィッシング、リモー
オンプレミス版Microsoft Exchange Serverに影響を及ぼす可能性のある、認証前リモートコード実行チェーンについて、一般公開されているPoC(概念実証)リポジトリが注目を集めています。 このリポジトリが参照しているのはCVE-2026-62911で、Pwn2Own Berlin 2026の後に公開さ
Microsoft Exchange Serverを標的とした認証前のリモートコード実行チェーンについて、公開された概念実証(PoC)リポジトリが注目を集めています。 このリポジトリが取り上げているのはCVE-2026-62911で、Pwn2Own Berlin 2026での発表を受けて開示されたExchangeの認
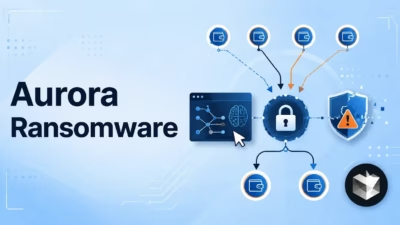
公開状態だったオープンディレクトリから、Aurora ランサムウェア活動に関与するロシア語圏の攻撃者による数カ月分の活動実態が明らかになりました。 CloudSEKによると、この攻撃者は2026年4月から7月にかけて9カ国20以上の組織を標的とし、17件の被害組織でドメインレベルまたは対話的なアクセス権を取得していた

セキュリティ研究者らは、攻撃者がMicrosoft Windows Server Update Services(WSUS)のインフラをどのように悪用し、企業ネットワーク全体に悪意のあるソフトウェア更新プログラムを配布し得るかを実証しました。Securitytraining courses この手法は、別個のMicr