
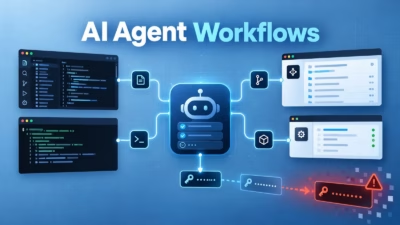
AIエージェントのワークフロー、信頼された開発者ツールを通じて認証情報を漏えいさせる恐れ
AIエージェントは、日常的な開発作業の中で認証情報を露出させる可能性があります。シークレットが保護されたストアから、コマンド引数、ログ、トランスクリプト、外部モデルへの入力へと流出してしまうのです。 問題は、開発者ツールそのものが悪意を持っているということではありません。エージェントは開発者の権限を引き継ぎ、依頼を
AIエージェントは、日常的な開発作業の中で認証情報を露出させる可能性があります。シークレットが保護されたストアから、コマンド引数、ログ、トランスクリプト、外部モデルへの入力へと流出してしまうのです。 問題は、開発者ツールそのものが悪意を持っているということではありません。エージェントは開発者の権限を引き継ぎ、依頼を
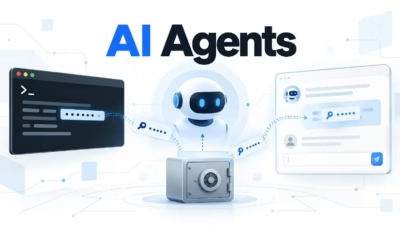
Trellixの分析によると、AIエージェントは日常的な開発作業の中で、パスワードやAPIキー、アクセストークンを露出させる可能性があります。 このリスクは、マルウェアや悪意がなくても生じます。エージェントがシークレットを保護されたストレージから取り出し、コマンドやログ、ファイル、言語モデルへの入力に移す過程で発生し
従業員がOAuthの同意画面で「許可」をクリックするたびに、2つのアプリ間に継続的な信頼関係が生まれます。AIノートテイカーはカレンダーにアクセスできるようになり、タスク管理ツールはSlackに、新しい開発者向けツールはコードリポジトリにアクセスできるようになります。 こうした判断は数秒で下されますが、適切に審査する
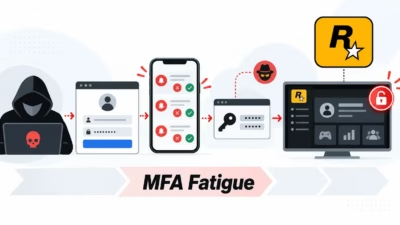
セキュリティ企業Laresが公開した技術分析によると、Rockstar Gamesを狙った攻撃者は、ソフトウェアの脆弱性だけに頼るのではなく、信頼されたID、従業員への認証プロンプト、サードパーティのアクセスを悪用していました。 レポートは、複数のインシデントをIDの管理、社内アクセス、データ監視における弱点と結びつ
PDF本人確認ツールを装った悪意のあるFirefox拡張機能が発見されました。セッションCookieの窃取と自動化されたアカウント乗っ取り活動を通じて、Googleアカウントを標的にしています。 このキャンペーンが注目される理由は、アドオンが当初、明らかな認証情報窃取コードや悪意のあるURL、ハードコードされたペイロ
著名なサイバーセキュリティ企業CrowdSecが、先日重大なデータ侵害を認めました。攻撃者は約170件の非公開GitHubリポジトリからソースコードを窃取することに成功していました。悪意ある攻撃者は2026年5月22日、まずこの独自コードを複製しました。犯人は、最近退職した開発者の侵害されたアカウ
CrowdSecは、2026年5月に発生したTanStack npmサプライチェーン侵害に関連する事案により、攻撃者が約170件の非公開GitHubリポジトリを複製し、社内のソースコードと限定的な機密連絡先情報が流出したことを公表しました。 同社によると、侵入の発端は元従業員のGitHub OAuthトークンにあり、
TanStack npmサプライチェーン侵害に関連する脅威アクターが、盗み出したGitHub OAuthトークンを使って、CrowdSecのプライベートリポジトリ約170件をクローンしたとされています。この事案により、ソースコードや限定的な連絡先情報、制限付きのAWS通知用クレデンシャルが流出しました。 CrowdS
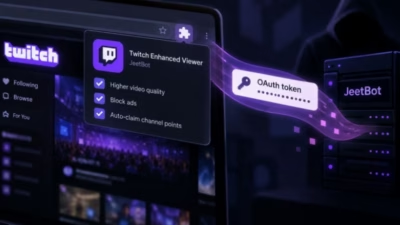
Socketの研究者によると、Chromeユーザー約3万人が利用しているTwitchのブラウザ拡張機能が、OAuth認証トークンを開発者が管理するインフラに送信していたことが判明しました。 この拡張機能「Twitch Enhanced Viewer | JeetBot」は、公式のChromeおよびFirefox
Socketが発見したTwitch拡張機能JeeBotが、プロキシサーバー経由でOAuthトークンを収集トークン収集の対象外はロシア人ストリーマー10チャンネルのみで、意図的な設計であることを示唆開発者は修正版を公開したものの、利用者は安全のため流出したトークンを失効させるべきTwitch向けのあるブラウザ拡張機
すべての記事を読み込みました