
攻撃者は開発者の認証情報を盗まずにnpmパッケージを乗っ取れる
npmの「Trusted Publishing」の仕組みに欠陥があり、攻撃者が開発者のnpmアカウントやGitHubアカウント、公開用トークンを侵害することなく、正規パッケージに悪意あるアップデートを公開できる恐れがあることが分かりました。 研究者は、合計ダウンロード数が1000万を超える1,500以上のパッケージが
npmの「Trusted Publishing」の仕組みに欠陥があり、攻撃者が開発者のnpmアカウントやGitHubアカウント、公開用トークンを侵害することなく、正規パッケージに悪意あるアップデートを公開できる恐れがあることが分かりました。 研究者は、合計ダウンロード数が1000万を超える1,500以上のパッケージが
セキュリティ研究者らが、npmのTrusted Publishingに存在する弱点を発見しました。この弱点を突かれると、攻撃者はメンテナーの認証情報を盗まなくても、悪意あるリリースを公開できてしまう可能性があります。 研究者らによると、「SlugFest」と名付けられたこの問題は、累計ダウンロード数が1,000万回を
npmの信頼モデルに弱点があり、攻撃者が放棄されたGitHubリポジトリ名を取得することで、正規パッケージに更新版を公開できてしまう恐れがあることが、研究者の調査で判明しました。 npmのTrusted P
攻撃者がnpmの信頼済み公開(trusted publishing)機能を悪用したサプライチェーン攻撃で、これまで報告されていなかったローダー「GHAPPIER」を、正当な出所証明(プロベナンス)が付与された悪意あるリリースを通じて正規パッケージに紛れ込ませていたことが分かりました。 9月20日に公開されたレポ
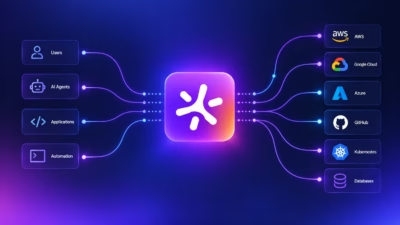
すべてのエンジニアリングチームは、認証情報をソースコードから排除するために長年取り組んできました。しかし、AIエージェントの登場によって問題の様相は変わりました。コーディングエージェントがコードをレビューし、エージェントがワークフローを実行し、MCPサーバーが開発者に代わってデータベースやクラウドプロ
Shai-Huludサプライチェーン攻撃の新たな亜種「Trinitite」が、TanStack Query用のコード生成ライブラリで週間150,000件以上のダウンロード数を誇るnpmパッケージ@7nohe/openapi-react-query-codegenを侵害しました。 この悪意あるリリースは、開発者情報、ク
Trinititeと名付けられた新たなShai-Hulud系サプライチェーン攻撃キャンペーンが、週間ダウンロード数15万件以上を誇るnpmパッケージ@7nohe/openapi-react-query-codegenを侵害しました。 悪意のあるバージョンは、隠蔽されたbinding.gyp実行パスと、大規模に難読化さ
組織が監査データとして扱いがちなGitHubのイベントストリームは、そのままソフトウェアサプライチェーン攻撃を検知するための行動テレメトリとしても活用できます。 最近発生した多くのサプライチェーン攻撃は、防御側がGitH
広く導入されているオープンソースのアイデンティティ・アクセス管理サーバーで、Red Hatビルドの基盤ともなっているKeycloakにおいて、アクセス制御の不備に関する脆弱性が新たに公表されました。 CVE-2026-17059として追跡されているこの脆弱性は、意図的に権限を制限された管理者アカウントが、本来閲覧でき
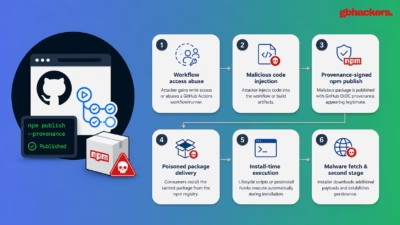
攻撃者がGitHub Actionsのワークフローを悪用し、来歴署名(provenance-signed)付きの悪意あるnpmパッケージを配布していたことが確認されました。ソフトウェアサプライチェーンの脅威が大きくエスカレートしたことを示す事例です。 2026年7月14日、Microsoft Threat Intel
すべての記事を読み込みました