
詩の続きを読む:PoeLLMの隠されたアドレス帳を復元する | AI-native active defense
その詩にはアドレスが隠されていました。 2025年12月9日、discord.jsのフォークに短い詩が現れました。詩の中の数字は、コマンドサーバーのアドレスをエンコードしたものです。Linux向けインプラントはGitHubからこの詩を読み取り、そのアドレスに接続します。詩を書き換えれば、それを読むすべてのインプラント
その詩にはアドレスが隠されていました。 2025年12月9日、discord.jsのフォークに短い詩が現れました。詩の中の数字は、コマンドサーバーのアドレスをエンコードしたものです。Linux向けインプラントはGitHubからこの詩を読み取り、そのアドレスに接続します。詩を書き換えれば、それを読むすべてのインプラント
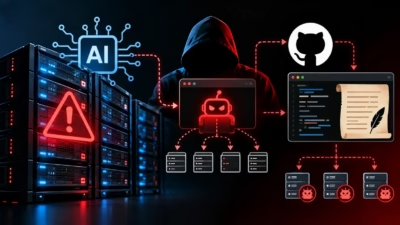
Black Lotus Labsは、公開状態の人工知能(AI)サービスやインターネットに面したアプリケーションを狙うマルウェアキャンペーン「PoeLLM」を発見しました。 この攻撃は少なくとも2026年4月から活動しています。GitHub上に置いた詩を使い、感染したサーバーが攻撃者のコマンド&コントロール(C2)イン
暗号資産マイニングキャンペーン「PoeLLM」が、公開状態のAIインフラやインターネットに接続されたアプリケーションを標的に、3,400台以上のサーバーを侵害しました。 このキャンペーンは2026年4月から活動しています。脆弱性の悪用と暗号資産マイナーに加え、GitHub上に置かれた詩からサーバーのアドレスを導き出す
マルウェアを操る「詩」を武器にしたイタリア系とみられる攻撃者が、4月以降に3,000台以上のサーバに感染させました。企業のAIインフラに侵入して暗号通貨をマイニングし、乗っ取ったシステムを拡大中のボットネットに組み込んでいます。今回の事例は、有害なプロンプトを詩に変換してLLMを欺き、安全対策を回避させるAIのジェイ
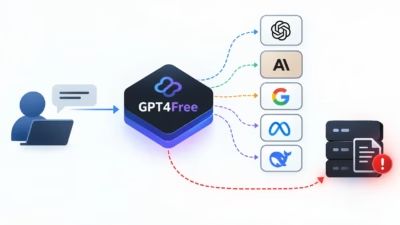
GPT4Freeのホスティングプラットフォームを利用するユーザーは、Webインターフェース上で選択した人工知能モデルに直接対話していると考えているかもしれません。 しかし最近の調査によると、g4f.dev経由で送信されたプロンプトは、プロバイダーのコードや仲介サービス、外部モデルのエンドポイント、さらには無関係な可能
GPT4Freeがホストするチャットサービス「g4f.dev」に、プライバシー上の疑問が投げかけられています。研究者らが調査したところ、ユーザーが入力したプロンプトが複数のプロバイダーやサードパーティのエンドポイント、さらに訪問者に明確に開示されていないロギングシステムを経由して流れる可能性があることが判明したのです
新たなスキャンにより、36,769件のセルフホストAIエンドポイントがオンライン上からアクセス可能な状態にあることが判明し、アクセス制御・パッチ適用・監視における不備が浮き彫りになりました。 セルフホスト型のAIは、機密性の高いワークロードをより厳格に制御できるという触れ込みです。しかし新たに実施
eSecurity Planet content and product recommendations are editorially independent. We may make money when you click on links to our partners. Learn More
DNSリバインディングの脆弱性により、攻撃者はNemoClawのローカルOllamaサーバーに未認証でアクセスできる可能性があり、以後の会話にも残り続ける指示を埋め込むことが可能になります。 Nvidia
NVIDIA NemoClawに存在する重大な脆弱性(CVE-2026-65105として追跡)により、攻撃者は被害者が悪意あるウェブサイトを訪問した後にAIエージェントを乗っ取ることが可能になります。 この問題は、安全性に欠けるOllamaのネットワーク設定とDNSリバインディングを組み合わせたもので、ローカルのモデ
すべての記事を読み込みました