
OpenBSD 8.0が公開、セキュリティ強化とポスト量子SSH署名の実験的サポートを導入
OpenBSD 8.0が2026年10月20日にリリースされました。カーネル、ネットワークサービス、暗号ライブラリ、ソフトウェア更新基盤の各分野でセキュリティが改善されています。 同プロジェクトにとって61回目となる今回のリリースには、OpenSSH 10.6とLibreSSL 4.4.0が含まれます。仮想化機能の拡
OpenBSD 8.0が2026年10月20日にリリースされました。カーネル、ネットワークサービス、暗号ライブラリ、ソフトウェア更新基盤の各分野でセキュリティが改善されています。 同プロジェクトにとって61回目となる今回のリリースには、OpenSSH 10.6とLibreSSL 4.4.0が含まれます。仮想化機能の拡
Claudeが、25のオープンソースプロジェクトから493件のセキュリティ問題を発見しました。その中には、保護機能が有効に見えるにもかかわらず、ソフトウェアが意図しないアクセスを許してしまうケースも含まれていました。数年にわたってコード内に潜んでいた問題もあります。Anthropicのこの調査は、セキュリティ設定同
Anthropicは、Claudeを使って25のオープンソースプロジェクトを分析し、約500件のセキュリティ問題を発見調査では、認証前に到達できるコードパス、互いに矛盾するセキュリティ設定、長年見過ごされてきた欠陥が判明AIは攻撃対象領域(アタックサーフェス)の縮小策も特定し、脆弱性が悪用される前に不要なコードの
ソフトウェアには、機能が無効になっている場合や不要な場合でも、認証前のユーザーが複雑な機能にアクセスできてしまうものがあります。Anthropicのフロンティアレッドチームは、Claudeを使って25のオープンソースプロジェクトを調査しました。その結果、不要な機能の公開、設定の競合、セキュリティチェッ
OpenSSHチームは10月6日にバージョン10.6を公開しました。あわせて、バグ修正をユーザーにより早く届けるため、当面はリリースの頻度を高める方針を明らかにしました。メンテナーのもとには大量のセキュリティ報告が寄せられています。その多くはAIモデルやAIの支援によって発見されたもので、複数のケース
OpenSSHは2026年10月6日、暗号化セッション、ファイル転送、認証、フォワーディング制御に影響するセキュリティ脆弱性に対処するため、バージョン10.6をリリースしました。CVEdatabase access 今回のアップデートでは、多重化されたSSHチャネル間で圧縮状態が共有されることを悪用する平文回復攻撃を

ssh-agentをロックすれば、解除するまで一切の署名要求を拒否する状態になるはずです。しかしOpenSSH10.4では、ロック時に、要求が自分自身のマシンから来たものか、それともリモートサーバーからのフォワード接続経由で届いたものかを判定するチェック機能まで無効化されてしまっていました。この問題を
中国と関連するとみられる脅威アクターが、高度にセキュリティ保護された重要インフラネットワークの内部に、約10年にわたって潜伏し続けていたことが明らかになりました。 Sygniaが「Velvet Ant」として追跡しているこのグループは、「Operation Highland」と名付けられた巧妙な作戦を展開し、インター
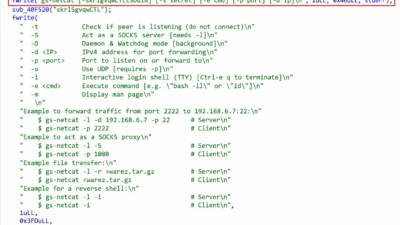
攻撃者が何年もかけて侵入経路を探し続ける場合、エアギャップネットワークも安全を保証できません。Sygniaの研究者たちが「Operation Highland」の全詳細を公開しました。中国に関連する脅威グループ「Velvet Ant」が、ある大規模組織の内部ネットワークに約10年間にわたって検知さ
「Velvet Ant」として知られる中国系サイバースパイ集団が、ある組織の内部ネットワークに約10年間にわたって検知されることなく潜伏し続けていたことが、サイバーセキュリティ企業Sygniaが公開したフォレンジック調査報告書で明らかになりました。 このグループの最大の特徴は、標的環境に長期間ひそかに
すべての記事を読み込みました