
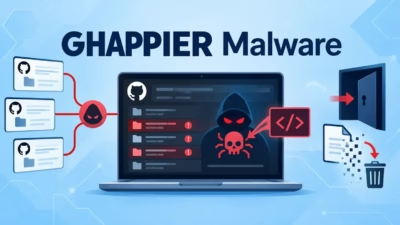
GHAPPIERマルウェア、65件のGitHubリポジトリを乗っ取り自己削除型バックドアを展開
GHAPPIERマルウェアキャンペーンに関連するサプライチェーン攻撃が、正規のnpmパッケージ@dforge-core/dforge-mcpを侵害し、短期間にわたって自己削除型バックドアを配布していたことが判明しました。 今回の事件は2026年9月9日に始まりました。攻撃者はこのパッケージのメンテナーアカウントを約1
GHAPPIERマルウェアキャンペーンに関連するサプライチェーン攻撃が、正規のnpmパッケージ@dforge-core/dforge-mcpを侵害し、短期間にわたって自己削除型バックドアを配布していたことが判明しました。 今回の事件は2026年9月9日に始まりました。攻撃者はこのパッケージのメンテナーアカウントを約1
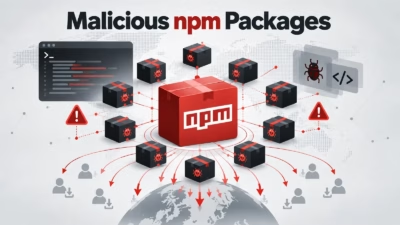
巧妙なnpmサプライチェーン攻撃キャンペーンが、悪意あるJavaScriptパッケージ10種と関連していることが判明しました。これらのパッケージは合計で数百万件のダウンロードを記録しながら、npmのライフサイクルスクリプト保護機能を回避していました。 この攻撃の中心となっているのは、正規ライブラリであるsorted-
共有脅威インテリジェンスを活用せよ、ISACに参加せよ、コミュニティフィードを自社のパイプラインに組み込め――こうしたアドバイスはよく聞かれますし、私自身もその通りだと思います。しかし誰も教えてくれないのが「運用マニュアル」です。なぜなら、アクセスすることは決して難しい部分ではなかったからです。脅威フ
広く使われているNode.jsサンドボックスライブラリ「isolated-vm」に、重大な脆弱性が発見されました。この欠陥により、信頼できないJavaScriptがV8アイソレートから脱出し、ホストプロセスの制御フローを乗っ取れる可能性があります。TryingCybersecurity And Penetration
onering(オンリング)と呼ばれるRustクレートに対して悪意ある更新が加えられ、ビルドプロセス中に開発者のマシンからソースコードの変更内容を外部に送信していたことが判明しました。 セキュリティ研究者は2026年6月10日、このパッケージのバージョン1.4.1でこの挙動を確認しました。onering(オンリング)
LiteLLMのサプライチェーン攻撃で被害を受けたとされる2,500組織のうち、そのほとんどは実際にはそれ以前に侵害されていたことが、SOCRadarの報告で明らかになりました。 この侵害は、Shai-Hulwormを使った複数のオープンソースソフトウェア(OSS)サプライチェーン攻撃の背後にいる脅威アクターTeam
Shai-Huludが再びエスカレートしました。keyvのメンテナー権限を乗っ取った新たなnpmサプライチェーン攻撃が発生し、発見時点で少なくとも868個のパッケージに波及、合計で月間20億インストールを超える規模となりました。 2026年8月4日、攻撃者はkeyvのメンテナーのGitHubアカウントを乗っ取りました
Arch Linuxは、Arch User Repository(AUR)において孤立・放置状態のパッケージを標的とした悪質な乗っ取りとそれに続く不正コミットが急増したことを受け、パッケージ引き継ぎ機能を一時的に無効化しました。 この発表は、コミュニティ内で「Antiz」として知られるRobin Candau氏が、A
GitHubとPython Package Index(PyPI)は、依存関係の更新に戦略的な遅延を導入しました。これは、開発者が公開直後の悪意あるパッケージを誤って導入してしまう事態を防ぐための措置です。Dependabotはデフォルトで3日間の保留期間を強制するようになり、PyPIは公開から1
大規模なサプライチェーン攻撃により、XMRig Moneroマイナーを展開しSSH経由で自己増殖する136件のトロイの木馬化パッケージがRubyGemsに氾濫し、npmやPyPIにとどまらない言語エコシステム全般の構造的な脆弱性が改めて浮き彫りになりました。 2026年7月22日、研究者のMoe Ghasemisha
すべての記事を読み込みました