
コロラド州の水道事業者、OTシステムを狙ったサイバー攻撃を受ける
8月下旬、コロラド州の民間水道事業者2社が運用技術(OT)システムを標的にしたサイバー攻撃を受けたことが分かりました。攻撃者は業務の妨害を狙っていたとみられています。 技術的な詳細はほとんど明らかになっていませんが、攻撃者は人口200人未満の地域に水道サービスを提供するこれらの水道事業者の産業制御システム(ICS)を
8月下旬、コロラド州の民間水道事業者2社が運用技術(OT)システムを標的にしたサイバー攻撃を受けたことが分かりました。攻撃者は業務の妨害を狙っていたとみられています。 技術的な詳細はほとんど明らかになっていませんが、攻撃者は人口200人未満の地域に水道サービスを提供するこれらの水道事業者の産業制御システム(ICS)を
スウェーデン王立工科大学(KTH)の研究者たちは、セグメント化された産業ネットワークを模したコンテナ環境を構築し、14日間の稼働期間中に繰り返し攻撃を仕掛けました。そこで取得した通信トラフィックを使って、いつ介入すべきかを自律的に判断する防御エージェントを訓練しました。 このエージェントは、各区間ごと
米国土安全保障省サイバーセキュリティ・インフラセキュリティ庁(CISA)は、大規模な情報技術(IT)および運用技術(OT)の障害発生時に、サービスプロバイダーが迅速かつ正確で透明性のある情報提供を行うよう求める新たなガイダンスを公表しました。サイバーセキュリティ脅威インテリジェンス 「Communicating Un
Forescoutの研究者らは、AIがRCEエクスプロイトをPLCに移植し、DoS攻撃やシェルコード実行を実現できることを実証攻撃には研究者による多大な作業と500ドル超のAPI利用料が必要で、犯罪者にとっては実用的ではない2025年にサンドワームがポーランドの電力網を攻撃した事例が示すように、国家的な攻撃者は依
AI支援ワークフローによって、認証前リモートコード実行(RCE)エクスプロイトを脆弱なWAGO製プログラマブルロジックコントローラー(PLC)向けに移植できることが、新たなデモンストレーションで示されました。これにより、有効な資格情報がなくても任意のARMシェルコードを実行できるようになります。 Forescoutが
OPINION運用技術(OT)システムへのサイバー攻撃に対応する防御側にとって、苛立たしい現実を言い表す3つの言葉があります。攻撃データが存在しない。追跡すべき痕跡がない。調べるべき履歴がない、というものです。こうした状況はOTにおいて今後も変わらないでしょうが、防御側はサイバーデセプションという手法に助けられつつあり
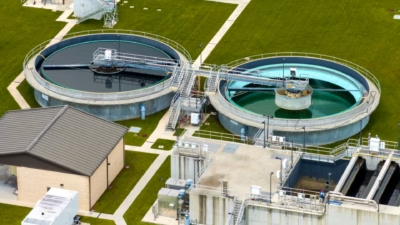
CISAが米国の水道システムに対するサイバー攻撃の増加を警告、2026年7月には外部公開されたPLCが100件以上標的に攻撃によりパスワード変更、IPアドレスの再割り当て、煮沸消毒勧告、手動運転への切り替えが発生攻撃者の特定には至っていないものの、報道はイラン系グループの関与を示唆。CISAはPLCをインターネッ
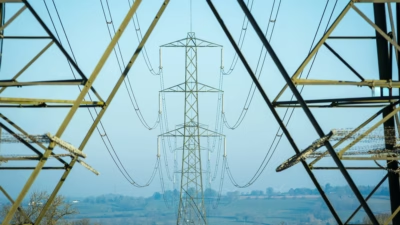
英国の小規模発電施設への攻撃と米国の水道システムへの攻撃は、戦時下におけるサイバー戦術の拡大傾向を示しています。防御に必要な資金や人員を持たない小規模施設のインターネット接続型産業機器が標的になっているのです。 英国の小規模な発
セキュリティ 「これらはより大規模な攻撃に向けた予行演習だ」
セキュリティ 広域エネルギーシステムへのリスクはないと政府がThe Regに説明 イランと関連がある
すべての記事を読み込みました