

Android向けランサムウェア「Mantax OTAX」、ユーザーを監視しOTPを窃取してファイルを暗号化
Mantax OTAXは、ランサムウェア、スパイウェア、認証情報窃取、リモート端末制御機能を単一の感染チェーンに統合した、非常に攻撃的なAndroidマルウェアファミリーです。 インドネシアの脅威アクターと関連付けられているこのキャンペーンは、サイドロードされたAPKを通じてユーザーを標的にし、侵害された端末を監視、
Mantax OTAXは、ランサムウェア、スパイウェア、認証情報窃取、リモート端末制御機能を単一の感染チェーンに統合した、非常に攻撃的なAndroidマルウェアファミリーです。 インドネシアの脅威アクターと関連付けられているこのキャンペーンは、サイドロードされたAPKを通じてユーザーを標的にし、侵害された端末を監視、
セキュリティ研究者たちは、AIを活用したカスタマーサービスエージェントの脆弱性が悪用され、本人確認プロセスの回避、機密性の高い顧客データの流出、ワンタイムパスワード(OTP)の窃取、さらには不正なアカウント操作の実行につながることを実証しました。 今回の調査結果は、リスクがプロンプトインジェクションにとどまらないこと
AIを搭載したカスタマーサービスエージェントは、操作によって認証制御を突破され、顧客情報を漏えいさせ、フィッシングメールを送信させられ、さらにワンタイムパスコード(OTP)を流出させられる可能性があることがわかりました。 Intigritiのセキュリティ研究者であるAyoub氏とInti De Ceukelaire氏
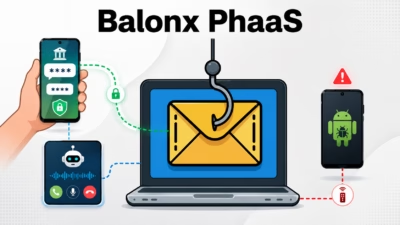
フィッシング・アズ・ア・サービス(PhaaS)「Balonx Sistema」がリアルタイムOTP窃取、Androidマルウェア、AI生成のビッシング通話を組み合わせたことで、メキシコの銀行業界はより組織化された詐欺の脅威に直面しています。Antivirus& Malware Balonxは従来型の認証情報収

Group-IBのセキュリティ研究者は、ウズベキスタン全土のユーザーを標的とする...

2025年10月、Group‑IBの研究者は、主にウズベキスタンのユーザーを標的...