
老朽化した未修正の脆弱性、攻撃者にフィリピン原子力庁への侵入を許す
フィリピンの原子力庁や海軍関連の造船契約企業などで未修正のサーバーが放置されていたことが原因で、あるサイバー脅威グループがネットワークに侵入し、核物質の処理プロセスに関する情報をはじめとする機密データを窃取していたことが分かりました。脅威ハンティングプラットフォームHunt.ioの研究者は、アムステルダムでホストされて
フィリピンの原子力庁や海軍関連の造船契約企業などで未修正のサーバーが放置されていたことが原因で、あるサイバー脅威グループがネットワークに侵入し、核物質の処理プロセスに関する情報をはじめとする機密データを窃取していたことが分かりました。脅威ハンティングプラットフォームHunt.ioの研究者は、アムステルダムでホストされて
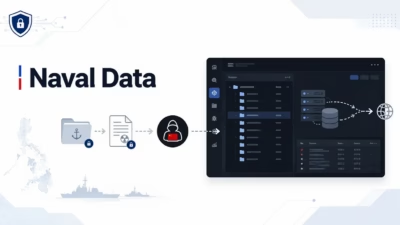
中国語話者とみられるハッカー集団が既知の脆弱性を悪用し、フィリピンの核研究機関とフィリピン海軍向けにサービスを提供する海洋エンジニアリング企業から機密データを窃取していたことが分かりました。 Hunt.ioの研究者は2026年8月13日、攻撃者が使用していた露出状態のサーバーを発見しました。このサーバーには、カスタム

ownCloudは、脅威インテリジェンス企業Hudson Rockが報告した認証...

Hudson Rockによる2026年1月の脅威インテリジェンス報告書で、own...

研究者によれば、ある脅威アクターが、著名な世界的組織に対する数十件の攻撃でインフ...

ファイル共有プラットフォームのownCloudは本日、侵害された認証情報を用いて...

新たな報告書によると、クラウドシステムを多要素認証(MFA)で保護していなかった...

リアルタイムのコンテンツ共同編集プラットフォームを利用する数十の組織が、多要素認...

MFAに「もちろん」と言わないと、その代償は壊滅的になり得る。約50の世界的企業...

Zestixとして知られる脅威アクターが、ShareFile、Nextcloud...