
確定申告に要注意——新型マルウェア「PackClient」、税務調査を装い世界の企業を狙う
Proofpointが観測、TelegramでRAT「PackClient」が販売され、TA4922が使用中国とインドで税務当局を騙るメールを送りつけ、PackClientのインストーラーを配布高度な機能を備えたRAT、研究者はアジア圏を超えた拡散を警告中国のハッカーたちが、ここ約3カ月にわたり、高度なリモートア
Proofpointが観測、TelegramでRAT「PackClient」が販売され、TA4922が使用中国とインドで税務当局を騙るメールを送りつけ、PackClientのインストーラーを配布高度な機能を備えたRAT、研究者はアジア圏を超えた拡散を警告中国のハッカーたちが、ここ約3カ月にわたり、高度なリモートア
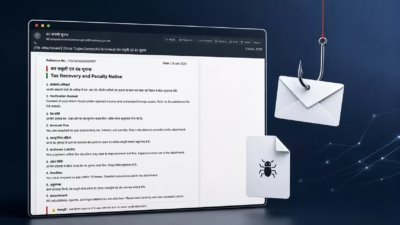
中国語話者の脅威アクターTA4922が、中国本土とインドの組織を標的とした税金をテーマにしたフィッシングキャンペーンを通じて、リモートアクセス型トロイの木馬「PackClient」を展開していることが分かりました。 Proofpointが2026年5月と7月に観測したこの活動は、同グループの初期アクセス能力の拡大と、
中国語話者の脅威アクターとして追跡されているTA4922が、税務をテーマにしたフィッシングキャンペーンを用いて、Telegramチャンネル上で販売されているモジュール式リモートアクセス型トロイの木馬(RAT)フレームワーク「PackClient」を展開しています。 Proofpointの研究者たちは、2026年5月か