
OTネットワークを可視化しても、重要インフラ事業者はレガシー機器に苦戦
大規模な重要インフラ事業者が運用しているセキュリティツールは、平均で7種類にのぼります。それでも、運用技術(OT)ネットワーク上のすべての資産を把握できている事業者は多くありません。Palo Alto Networksが、セキュリティ部門と運用部門のリーダー1,600人以上を対象に実施した調査で明らか
大規模な重要インフラ事業者が運用しているセキュリティツールは、平均で7種類にのぼります。それでも、運用技術(OT)ネットワーク上のすべての資産を把握できている事業者は多くありません。Palo Alto Networksが、セキュリティ部門と運用部門のリーダー1,600人以上を対象に実施した調査で明らか
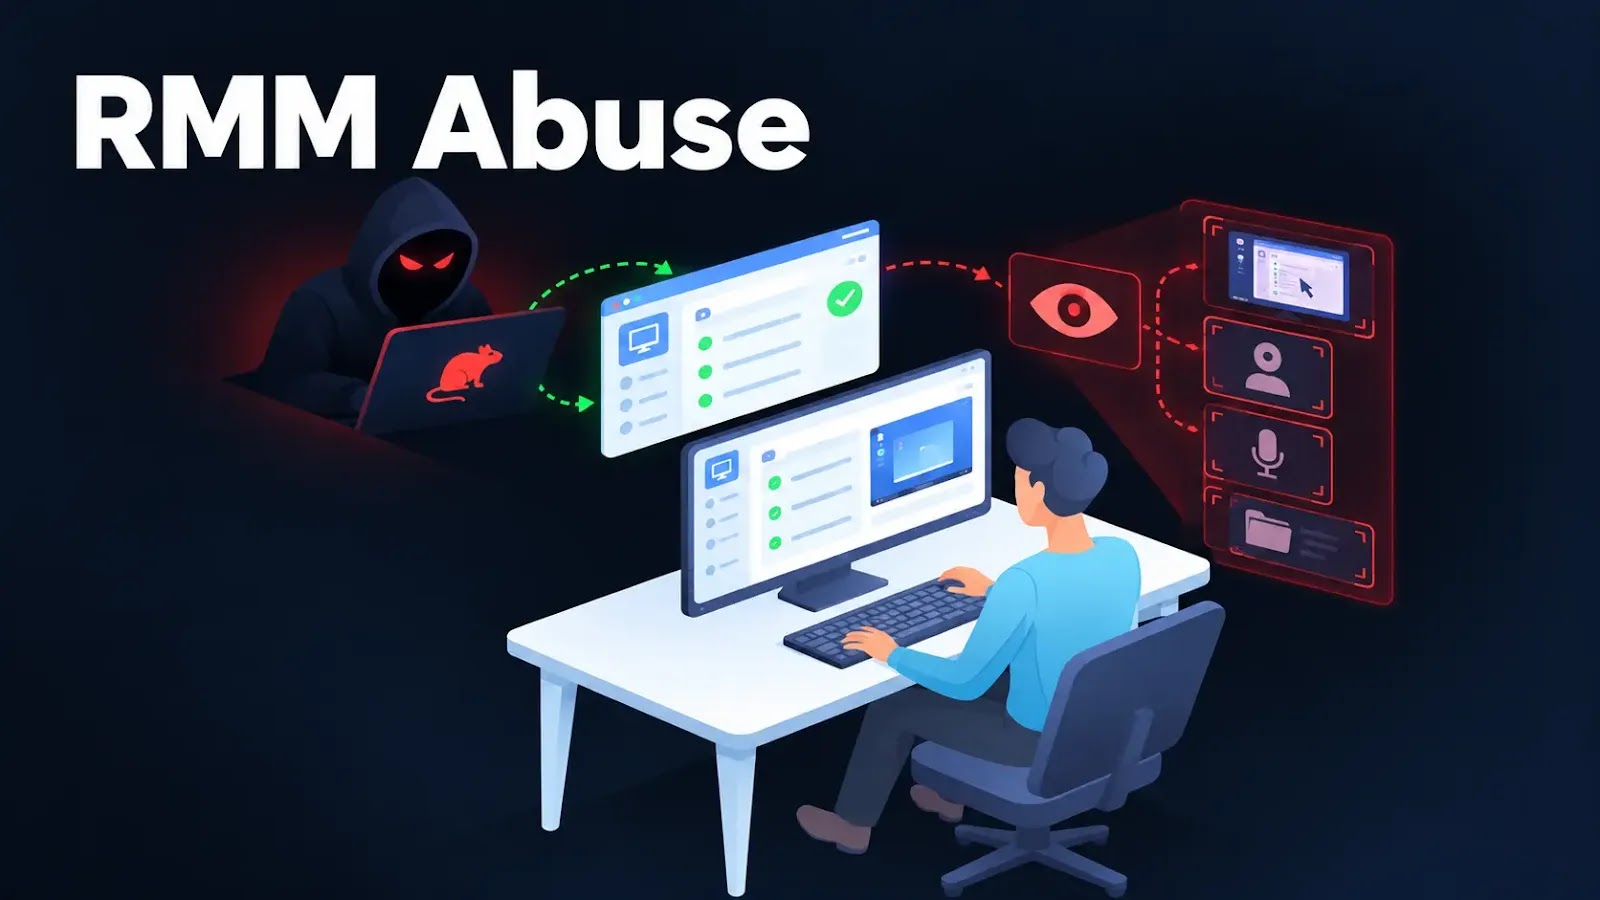
脅威アクターが、信頼されたリモート監視・管理(RMM)ソフトウェアを悪用し、正規の通信に見せかけてWindowsエンドポイントへのアクセスを確保したうえで、これまで文書化されていなかった.NET製リモートアクセス型トロイの木馬「AgtaBackup RAT」を展開していることが明らかになりました。 攻撃は、人気のビデ
Palo Alto Networksは、企業がAIエージェントのアクセス範囲や動作を制御できるよう、NVIDIAとの協業を拡大します。両社の取り組みは、エージェントの動作、ネットワークトラフィック、ID管理を対象としており、NVIDIAのリファレンス設計「Open Agent Safety Platf
「Operation Master」は、GlobalProtect VPNの悪用、Webアプリケーション攻撃、認証情報の窃取、データの収益化、そして大規模な請求書詐欺プラットフォームを組み合わせた、一貫したサイバー犯罪作戦です。 このキャンペーンは、企業への侵入がデータ窃取やランサムウェアで終わらず、現地の状況に合わ
「Operation Master」の背後にいるハッカーは、Palo Alto Networks製GlobalProtectの認証バイパス脆弱性を悪用して企業ネットワークに侵入し、請求データを盗み出したうえで、大規模な請求書詐欺を実行しました。 攻撃グループは4カ国の7つのゲートウェイを通じて、VPNアクセスを確保し
AWSは、パブリックなGitHubリポジトリに長期アクセスキーが流出したIAMユーザーに対し、制限的な隔離ポリシーを自動的にアタッチできる仕組みを備えています。これにより、漏えいから数秒のうちに悪用を食い止められる可能性があります。 Palo Alto Networks傘下のUnit 42が公開した調査によると、研究
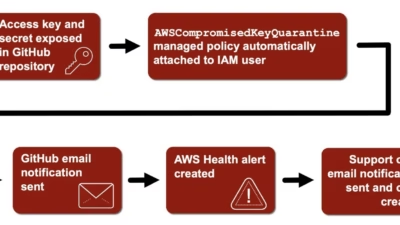
AWSは、パブリックGitHubリポジトリに流出したIdentity and Access Management(IAM)アクセスキーを自動的に隔離できます。このプロセスでは、クラウド悪用のリスクを軽減するため、数秒以内に制限的なマネージドポリシーが適用されます。 Palo Alto Networks傘下のUnit
Globalgigは、企業が本番環境に導入するAIアプリケーション、エージェント、モデル、データを発見・評価・保護するサービスを統合し、マネージドセキュリティ製品群をエンタープライズAI領域まで拡充しました。これらのサービスは、エッジ、エンドポイント、ID、セキュリティオペレーションを既にカバーしてい
Palo Alto Networksは、PAN-OSに深刻度「高」のバッファオーバーフロー脆弱性が存在することを公表しました。この脆弱性を悪用すると、未認証のネットワーク経由の攻撃者がPA-Seriesハードウェアファイアウォール上でroot権限による任意のコード実行を行える可能性があります。 CVE-2026-03
Palo Alto Networksは、PA-Seriesハードウェアファイアウォールに影響する深刻度「高」のPAN-OSバッファオーバーフロー脆弱性を発表しました。この脆弱性を悪用すれば、認証を経ていないネットワーク経由の攻撃者が、影響を受ける機器上でroot権限による任意のコードを実行できるおそれがあります。 こ
すべての記事を読み込みました