
CISA、Palo Alto PAN-OS のゼロデイ脆弱性が悪用されていると警告 ルート権限の奪取が可能に
米サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は、Palo Alto Networks の PAN-OS に存在する重大な脆弱性を、悪用が確認されたとして「既知の悪用された脆弱性(KEV)カタログ」に追加しました。この脆弱性は CVE-2026-0322 として追跡されています。 この脆弱性を
米サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は、Palo Alto Networks の PAN-OS に存在する重大な脆弱性を、悪用が確認されたとして「既知の悪用された脆弱性(KEV)カタログ」に追加しました。この脆弱性は CVE-2026-0322 として追跡されています。 この脆弱性を
Palo Alto Networks は最近、企業向けファイアウォールに対して実際に悪用されている重大なゼロデイ脆弱性を公表しました。この脆弱性により、認証済みの攻撃者が root 権限で任意のコマンドを実行できます。その結果、攻撃者は境界防御アプライアンスの運用を完全に掌握できる恐れがあります。
Palo Alto Networks は、PAN-OS の管理インターフェースに存在する重大度「高」のリモートコード実行の脆弱性が、攻撃者に悪用されていると警告しました。ExploitPrevention Tools CVE-2026-0322 として追跡されているこの脆弱性により、ネットワークにアクセスできる認証済
新たに公開された管理インターフェースの脆弱性が限定的に悪用されています。米連邦機関は10月17日までにパッチを適用し、対象のファイアウォールが侵害されていないか確認しなければなりません。 攻撃者が、Palo Alto N
米サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は、新たに4件の脆弱性を「既知の悪用された脆弱性(KEV)カタログ」に追加しました。 CVE-2026-0322:Palo Alto Networks PAN-OSの管理インターフェースに存在する、深刻度「高」のリモートコード実行
Palo Alto Networksは水曜日、悪意ある攻撃で悪用されたPAN-OSのゼロデイ脆弱性に対するパッチを公開したと、顧客に通知しました。 重大度「高」のこの脆弱性はCVE-2026-0322として追跡されており、リモートコード実行が可能になります。影響を受けるのはPAN-OSの管理インターフェースです。ネッ
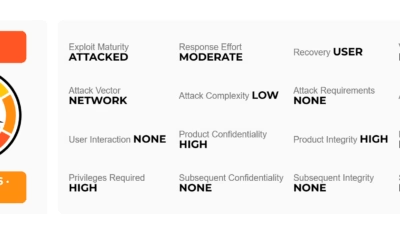
Palo Alto Networksは、PAN-OSの管理インターフェースに、すでに悪用が確認されている脆弱性が存在することを公表しました。認証済みの攻撃者が、root権限で任意のコードを実行できるおそれがあります。 この脆弱性は「CVE-2026-0322」として追跡されており、CVSS 4.0のスコアは8.6、対
Palo Alto Networksは、ファイアウォールを狙った攻撃で悪用されている、重大度「高」のPAN-OSのリモートコード実行(RCE)ゼロデイ脆弱性(CVE-2026-0322)に対するセキュリティアップデートを公開しました。 この脆弱性はPAN-OSの管理インターフェースに存在します。ネットワークアクセス権
ReliaQuestによると、Palo Alto Networks製品に存在する深刻度の高い脆弱性が、セキュリティパッチの公開から5カ月が経過した今も、ランサムウェアグループに狙われ続けています。 サイバー脅威検知プロバイダーの同社は10月9日に
ランサムウェアの攻撃者が、Palo Alto Networks PAN-OSのGlobalProtectおよびPrisma Accessに影響する認証バイパス脆弱性「CVE-2026-0257」を積極的に悪用しています。 この脆弱性を突かれると、不正なVPNセッションを確立され、社内ネットワークに侵入されるおそれが
すべての記事を読み込みました