
パキスタンのTransparent Tribe、アフガニスタンへのサイバー攻撃でツールセットを刷新
パキスタンの脅威アクターが、アフガニスタンの重要な標的をスパイするために新型マルウェアを使用していることが判明しました。しかし同じ攻撃はインドでは壁に突き当たっています。その正体はTransparent Tribe(別名APT 36)で、パキスタンで最も活発な高度persistent脅威(APT)アクターと言えるかもし
パキスタンの脅威アクターが、アフガニスタンの重要な標的をスパイするために新型マルウェアを使用していることが判明しました。しかし同じ攻撃はインドでは壁に突き当たっています。その正体はTransparent Tribe(別名APT 36)で、パキスタンで最も活発な高度persistent脅威(APT)アクターと言えるかもし
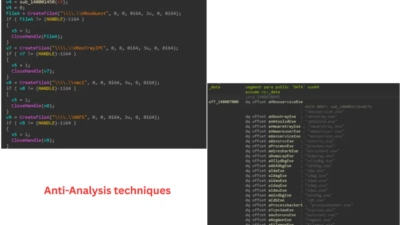
Acronisのセキュリティ専門家はアフガニスタンの通信企業を標的とする活動中のサイバースパイキャンペーンを発見しました。さらに、攻撃者は南アジア全域の政府機関や重要インフラ施設にも重点的に狙いを定めています。これらの攻撃を実行するため、脅威アクターは複数の未知のマルウェア亜種を作成しており、中で
今回の活動では、これまで文書化されていなかった3つのマルウェアファミリー「PATCHCORD」「SHEETCORD」「HACKERAI C2 Agent」が使用されており、APT36(別名Transparent Tribe)との関連の可能性が指摘されています。 研究者らはこの帰属評価について「中程度の確信度」としてい
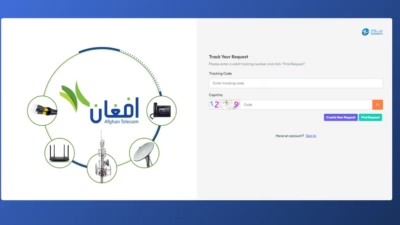
アフガニスタンの通信事業者と南アジアの重要インフラを標的とする新たなスパイ活動が発覚し、カスタム実装、なりすまし配信ポータル、クラウドを利用したコマンド&コントロール(C2)チャネルによって構築された多層的な攻撃者エコシステムが明らかになりました。 このキャンペーンはセクター特化型のソーシャルエンジニアリングの誘い文