
PAYLOADによる恐喝、暗号化を省きGPOを悪用
PAYLOAD恐喝グループの攻撃者は先ごろ、中東の製造業企業を標的にした際、Windowsマシン上で暗号化ペイロードを一切実行しませんでした。ドメイン管理者権限の奪取に成功した後、攻撃者はActive DirectoryのグループポリシーオブジェクトGPO)を武器化し、企業全体のワークステーション
PAYLOAD恐喝グループの攻撃者は先ごろ、中東の製造業企業を標的にした際、Windowsマシン上で暗号化ペイロードを一切実行しませんでした。ドメイン管理者権限の奪取に成功した後、攻撃者はActive DirectoryのグループポリシーオブジェクトGPO)を武器化し、企業全体のワークステーション
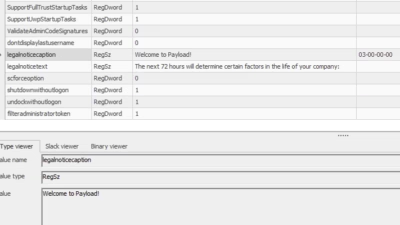
PAYLOADと呼ばれるランサムウェア攻撃において、攻撃者がエンドポイント型のランサムウェアを展開したりファイルを暗号化したりすることなく、Microsoft Active Directoryのグループポリシーオブジェクト(GPO)を悪用してWindowsドメイン全体を機能不全に陥らせる手口が明らかになりました。 K
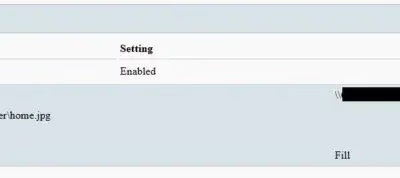
攻撃者がActive Directoryのグループポリシーを悪用し、Windows用の暗号化ツールを展開したりエンドポイントにマルウェアを常駐させたりすることなく業務を妨害したランサムウェア事案が確認されました。 2026年4月、攻撃者は侵害済みのドメイン認証情報を使ってFortiGateのSSL VPNにアクセスし
2026年2月のデビュー以来、新興のPayloadランサムウェアグループは複数大陸にわたる高価値組織を標的とし、急速にグローバルな存在感を確立しています。 WatchGuardのサイバー脅威監視チームは、同グループがTorネットワーク上に専用のリークサイトを開設し、侵害した被害者を公表していることを確認しています。

Payloadランサムウェアは、ChaCha20ストリーム暗号化とファイルごとのCurve25519 ECDH鍵交換を組み合わせた新しいWindowsランサムウェアファミリーで、攻撃者の秘密鍵がない限り、被害者のデータは実質的に復旧不可能です。 また、検出と復旧を妨げるために、ETWパッチング、VSS削除、イベントロ