
ハッカーがWordPressの重大な脆弱性を悪用、脆弱なサイトでPHPコードを実行
脅威アクターがWordPressの重大な脆弱性の悪用をエスカレートさせています。偵察活動にとどまらず、攻撃者が制御するPHPファイルを脆弱なサーバーに書き込もうとする試みへと発展しています。 この脆弱性はCVE-2026-87902として追跡されており、WordPressバージョン4.7.0から7.1.1に影響します
脅威アクターがWordPressの重大な脆弱性の悪用をエスカレートさせています。偵察活動にとどまらず、攻撃者が制御するPHPファイルを脆弱なサーバーに書き込もうとする試みへと発展しています。 この脆弱性はCVE-2026-87902として追跡されており、WordPressバージョン4.7.0から7.1.1に影響します
脅威アクターが、CVE-2026-87902の脆弱性を抱えるWordPressサイトの調査から一歩進み、アクセス時にシェルコマンドを実行するファイルをディスクに書き込む悪用段階へと移行していることが分かりました。 当初の攻撃トラフィックは偵察目的のみで、WordPress 7.1.2でパッチが公開されてからわずか5時
ハッカーが、WordPress用のプレミアムプラグイン「WooCommerce Wholesale Lead Capture」に存在する深刻な脆弱性を悪用し、PHP製バックドアをアップロードする攻撃を活発化させています。 この脆弱性はCVE-2026-27540として追跡されており、プラグインのバージョン2.0.3.
パス・トラバーサル脆弱性の公表を受け、Composerのユーザーには更新が呼びかけられています。この脆弱性を悪用すると、悪意あるPHPパッケージ、あるいは侵害されたPHPパッケージが、自身のインストールディレクトリ外にあるファイルのパーミッションを変更できてしまう恐れがあります。Criticalvulnerabili
Composerで新たに公表された脆弱性により、悪意のある、または侵害されたPHPパッケージが、本来のインストールディレクトリ外にあるファイルのパーミッションを変更できる可能性があることが判明しました。これにより、共有環境やマルチテナント環境で機密データが露出する恐れがあります。 CVE-2026-59944として追
WordPressプラグイン「Elementor Pro」に存在する深刻な脆弱性により、攻撃者が実行可能ファイルをアップロードし、サーバー上でリモートコード実行(RCE)を行える可能性があることが分かりました。 CVE-2026-32475として識別されたこの欠陥は、Elementor Proのバージョン4.2.2よ
PHP開発チームは、コアエクステンションに影響を及ぼす3件のセキュリティ脆弱性を公表しました。修正はPHP 8.2.33、8.3.33、8.4.24、8.5.9で提供されています。 これらの欠陥は、SQLインジェクション、制御不能な再帰処理、そして境界外メモリへの書き込みにまで及び、ext-pgsql、ext-pha
PHPのメンテナーは、PostgreSQL、BCMath、Pharの各拡張機能に影響する3件の脆弱性に対処するセキュリティアップデートをリリースしました。これらの脆弱性は、影響を受けるアプリケーションにおいてSQLインジェクション攻撃、範囲外メモリ書き込み、サービス拒否(DoS)攻撃につながる可能性があります。 今回
最も広く利用されているフォーラムソフトウェアプラットフォームの一つであるvBulletinにおいて、クリティカルなリモートコード実行の脆弱性が公表されました。この脆弱性により、未認証の攻撃者がユーザーの操作や認証情報を一切必要とせず、影響を受けるサーバー上で任意のPHPコードを実行できてしまいます。 CVE-2026
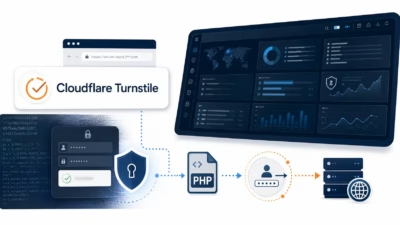
このキットは、信頼された各種クラウドサービス、Cloudflare Turnstileチャレンジ、精巧なMicrosoftログイン画面の偽装、そしてPHPベースの認証情報収集エンドポイントを組み合わせることで、検知を回避しながら企業の認証情報を窃取します。 この攻撃活動は、ANY.RUNのサンドボックス遠隔測定データ
すべての記事を読み込みました