
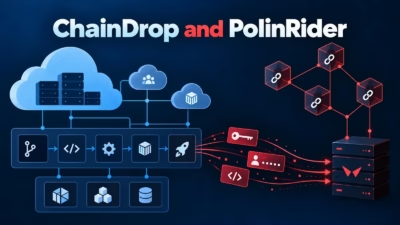
ChainDrop、PolinRiderがブロックチェーンC2を悪用 クラウドとCI/CDの認証情報を窃取
攻撃者は、開発者のエンドポイントやCI/CD環境からクラウドの認証情報を盗み出すため、耐障害性の高いコマンド&コントロール(C2)基盤としてブロックチェーンネットワークを利用するケースを増やしています。 最近確認された、npmワーム「ChainDrop」と、北朝鮮との関連が指摘される「PolinRider」の攻撃キャ
攻撃者は、開発者のエンドポイントやCI/CD環境からクラウドの認証情報を盗み出すため、耐障害性の高いコマンド&コントロール(C2)基盤としてブロックチェーンネットワークを利用するケースを増やしています。 最近確認された、npmワーム「ChainDrop」と、北朝鮮との関連が指摘される「PolinRider」の攻撃キャ
脅威アクターが、npmのTrusted Publishing機能を悪用し、正規パッケージを通じてステルス性の高いバックドアを配布するソフトウェアサプライチェーン攻撃キャンペーンにおいて、少なくとも65件の公開GitHubリポジトリを侵害していたことが判明しました。 悪用された悪性パッケージは、MCP関連のnpmパッケ
攻撃者がnpmの信頼済み公開(trusted publishing)機能を悪用したサプライチェーン攻撃で、これまで報告されていなかったローダー「GHAPPIER」を、正当な出所証明(プロベナンス)が付与された悪意あるリリースを通じて正規パッケージに紛れ込ませていたことが分かりました。 9月20日に公開されたレポ
北朝鮮に関連するサプライチェーン攻撃キャンペーン「PolinRider」が、開発者エコシステム全体で急速に活動範囲を拡大しています。 当初はnpmレジストリを標的としていましたが、Contagious InterviewおよびFamous Chollimaという活動クラスターに関連する脅威アクターは、現在までに108
PolinRiderサプライチェーン攻撃キャンペーンが大規模に拡大しています。攻撃者はGitHubメンテナーアカウントを侵害し、複数のエコシステムにまたがって感染パッケージのバージョンを公開していることが判明しました。 調査の結果、npm、Packagist、Goモジュール、そしてChrome拡張機能において、108