
「Operation Conflict Compass」、悪意のあるLNKファイルを通じてVelvetCake PowerShellマルウェアを展開
北朝鮮関連の脅威アクターKonniが、PDF文書に偽装した悪意のあるWindowsショートカットファイルを使用し、ウクライナ関連組織を標的としたサイバースパイ活動を展開していることが明らかになりました。 SOCRadar Threat Research Unitが「Operation Conflict Compass
北朝鮮関連の脅威アクターKonniが、PDF文書に偽装した悪意のあるWindowsショートカットファイルを使用し、ウクライナ関連組織を標的としたサイバースパイ活動を展開していることが明らかになりました。 SOCRadar Threat Research Unitが「Operation Conflict Compass
北朝鮮とつながりのあるハッカー集団が、ウクライナ関連の人物・組織を標的に、偽のPDF文書を使って「VelvetCake」と呼ばれるPowerShellマルウェアツールをインストールさせる攻撃キャンペーンを展開しています。 SOCRadarの脅威リサーチユニットはこのキャンペーンを「Operation Conflict
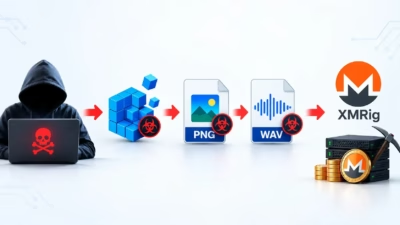
高度なクリプトマイニングキャンペーンが、複数の難読化レイヤーを用いて悪意のあるPowerShellペイロードを隠蔽し、最終的にXMRigベースの暗号通貨マイナーを展開していることが判明しました。この難読化には、Windowsレジストリのエントリ、DNS TXTレコード、PNG画像、WAV音声ファイルが用いられています
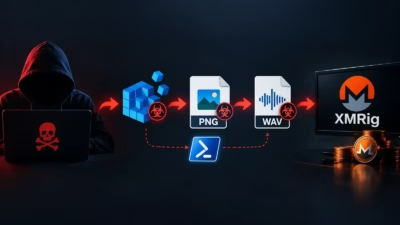
研究者らは、PowerShell、レジストリに保存されたペイロード、DNS TXTレコード、PNG画像、WAV音声ファイルを組み合わせてマルウェアを隠蔽し、侵害したWindowsシステムにXMRigベースの暗号通貨マイニングマルウェアを展開する多段階の暗号資産マイニングキャンペーンを発見しました。 この活動は当初、不
大規模なサイバー犯罪キャンペーンが、数千件に及ぶ侵害済みの中小企業サイトを悪用し、BNBスマートチェーン(BSC)上のスマートコントラクトに保存されたClickFixペイロードを配信していることが分かりました。 ここ数カ月の間に、研究者らは5,400件を超えるハッキングされたウェブサイトを確認しており、その大半はWo
サイバー犯罪者が正規のChatGPT会話共有ページを悪用し、複数段階からなるClickFixキャンペーンを通じてNetSupport RATを配布していることが分かりました。 この攻撃は、信頼されたChatGPTのコンテンツ、偽のOpenAIおよびCloudflareのブランディング、クリップボードを利用したPowe
.NETベースの情報窃取型マルウェア「Phantom Stealer」が、フィッシングメールや海賊版ソフトウェアのダウンロード、DiscordやTelegram上で共有される悪意あるリンクを通じて拡散しています。 セキュリティ研究者らは、複数の国にまたがる被害者を標的としたキャンペーンでPhantom Stealer
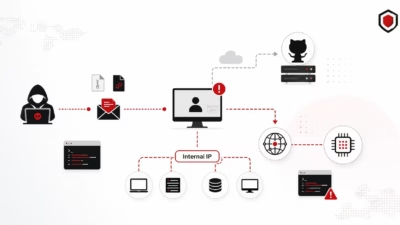
研究者らは、Kimsukyによるものとみられるキャンペーンに関連する運用上の痕跡を発見しました。これにより、脅威アクターがマルウェアをどのようにテストし、感染ホストのデータをどう扱い、公開コードリポジトリをコマンド&コントロール(C2)インフラとしてどう利用していたかが明らかになっています。 今回の発見は、Opera
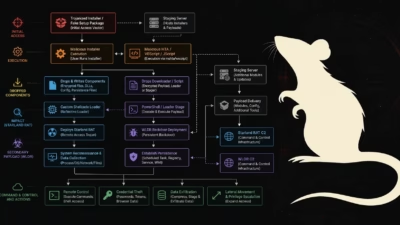
Cisco Talosは、UAT-11795として追跡されている新たな金銭目的の脅威クラスターを発見しました。このクラスターは2025年6月以降、米国および欧州の一部地域のユーザーを標的に大規模なマルウェアキャンペーンを展開しています。 このキャンペーンは、トロイの木馬化されたソフトウェアインストーラーを利用して、独
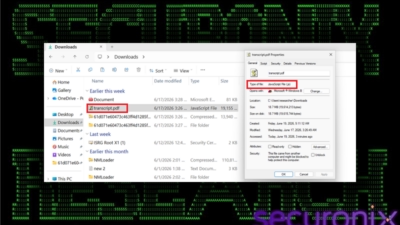
ハッカーは、侵害されたウェブサイトとtranscript.pdf.jsという偽装ファイルを悪用し、PowerShell、信頼された クラウドインフラ、メモリ内実行を多用する多層的なファイルレス感染チェーンを通じてPureLog Stealerを配布しています。 関連する調査資料で解説されているこのキャンペーンは、現代
すべての記事を読み込みました