
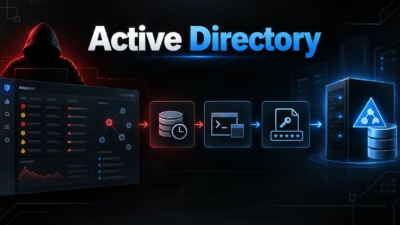
攻撃者がVSS、PsExec、secretsdumpを悪用してActive DirectoryのNTDS.dit認証情報を窃取
攻撃者がActive Directoryドメインコントローラーを標的にし、NTDS.dITデータベースに保存された認証情報を窃取するケースが増えています。 最近実施されたシミュレーションでは、脅威アクターがWindowsのネイティブ機能、リモート管理ツール、認証情報ダンプツールを組み合わせてActive Direct
攻撃者がActive Directoryドメインコントローラーを標的にし、NTDS.dITデータベースに保存された認証情報を窃取するケースが増えています。 最近実施されたシミュレーションでは、脅威アクターがWindowsのネイティブ機能、リモート管理ツール、認証情報ダンプツールを組み合わせてActive Direct
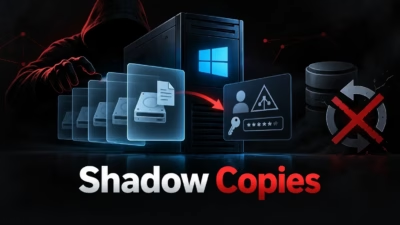
Windowsのボリュームシャドウコピーサービス(VSS)は、ファイルやボリュームの特定時点のコピーを作成する機能です。管理者やバックアップ製品は、誤削除やデータ破損、システム障害からの復旧にこの機能を利用しています。 しかし攻撃者はこのWindows機能を悪用し、認証情報を盗み出したり復旧作業を妨害したりして、ラン
Playランサムウェアは、侵入活動中の不審感を軽減するために、Windows管理ツールを装う手口を使っています。具体的には、PSexesvc.exeという名前のカスタムサービスバイナリを利用しています。アンチウイルス&マルウェア 同グループがMicrosoft SysinternalsのPsExecを模倣した
Symantec社のThreat Hunter Teamによると、これまで確認されていなかったランサムウェア「Spirals」が先月、南アジアのITサービス企業を狙った攻撃で使用されました。攻撃者は初期侵入からデータ窃取、ネットワークの暗号化まで、わずか24時間足らずで完了させたということです。 侵

Spiralsと名付けられた新たに確認されたランサムウェアファミリーが、2026年6月に南アジアのIT企業を狙った二重恐喝攻撃で使用されました。 Symantec社のThreat Hunter Teamの研究者らによると、このRust製マルウェアは攻撃者がネットワークへのアクセス権を得てから24時間以内に展開されたと

Spiralsと呼ばれる新たなランサムウェア集団が、初期侵入からデータ窃取、暗号化まで一連の企業侵害を24時間未満で完了させていたことが分かりました。 この攻撃は6月に発生したもので、公開ネット上に露出していたInternet Information Services(IIS)サーバーを侵害し、南アジアのITサービス
標的型のGodDamnランサムウェア事案の分析から、このペイロードが完全な新種ではなく、長期にわたって活動を続けているファミリーの最新のリブランドであることが判明しました。 分析の結果、Beast(2024年にMonsterからリブランドされたもの)とのコードの重複が強く見られたほか、攻撃手法も過去のHyadinaに

LeakNetとして知られるランサムウェアグループは、より多くの被害者を感染させ...

Huntressのサイバーセキュリティ研究者は、高度なデータ流出プロセスに続いて...

攻撃者が正規のWindowsツールとリネーム済みバックアップユーティリティを使用...
すべての記事を読み込みました