

Vantaスティーラー、PyArmorを悪用してブラウザのパスワードや暗号資産ウォレット、Discordトークンを窃取
Vanta Stealerは、Pythonベースでクロスプラットフォーム対応の情報窃取マルウェアです。PyInstallerでパッケージ化された実行ファイルの上にさらに多層のPyArmor難読化を施し、ブラウザに保存されたパスワード、暗号資産ウォレットのデータ、Discordトークン、ゲームアカウント、VPN設定、機
Vanta Stealerは、Pythonベースでクロスプラットフォーム対応の情報窃取マルウェアです。PyInstallerでパッケージ化された実行ファイルの上にさらに多層のPyArmor難読化を施し、ブラウザに保存されたパスワード、暗号資産ウォレットのデータ、Discordトークン、ゲームアカウント、VPN設定、機

Vanta Stealerは、感染したWindows端末から認証情報、暗号資産ウォレットデータ、ゲームアカウント、通信プラットフォームのセッション情報、機密ファイルなどを収集するよう設計された、Pythonベースの情報窃取マルウェアです。 Point Wild Threat Intelligenceによると、このマル
ゲームチート、自動化ボット、管理「パネル」を装う11個の悪質なNuGetパッケージが、pepesoft.exeと呼ばれるWindowsペイロードを展開します。 これらのパッケージは.NETコマンドラインツールとして公開されており、ユーザーはdotnet tool installのワークフローを通じてインストールし、t
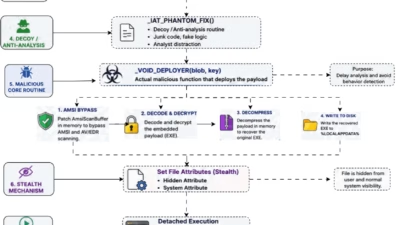
Point Wildの脅威インテリジェンスアーキテクトが、現代的なXWorm V7.4感染パイプラインを綿密にマッピングし、一見無害なPythonベースのインストールパッケージがいかに体系的に強力なリモート管理ツール(implant)に変異するかを実証しました。この特定のアーキテクチャ設計に固有の最大の危険性は、その

2025年12月の広範な脅威インテリジェンス活動を通じて明らかになった高度なクリ...

CloudSEKのSTRIKEチームは、脅威アクター「RedLineCyber」...

VVS Stealerとして知られる高度なPythonベースのマルウェアファミリ...

VVS Stealer(VVS $tealerとも呼ばれる)として知られるマルウ...

VVS Stealer(またはVVS $tealer)と呼ばれる新しいPytho...

マルウェア作者は、セキュリティ研究者から悪意のあるコードを守るために、正規のソフ...
すべての記事を読み込みました