
Authlibの欠陥により、JSON Web Signature認証をバイパス可能に
Authlibの根本的な役割は、認証済みの信頼できるデータと悪意ある偽造データを区別することです。ところが、巧妙に細工されたJSON Web Signature(JWS)を使うと、攻撃者は暗号署名を一切用意せずに、この重要な検証プロセスを完全に回避できてしまいます。 この脆弱性は「CVE-2026
Authlibの根本的な役割は、認証済みの信頼できるデータと悪意ある偽造データを区別することです。ところが、巧妙に細工されたJSON Web Signature(JWS)を使うと、攻撃者は暗号署名を一切用意せずに、この重要な検証プロセスを完全に回避できてしまいます。 この脆弱性は「CVE-2026
Pythonベースのインフォスティーラー・ビルダーが確認されました。攻撃者はこのツールを使い、ブラウザーの認証情報、決済カード情報、セッションCookie、Discordトークン、Wi-Fiパスワード、さらに広範なシステム情報を盗み出す、カスタマイズ済みのWindows向けペイロードを生成できます。 このパッケージは
Pythonで書かれた新たな情報窃取マルウェア(インフォスティーラー)が確認されました。Chromiumベースの17種のブラウザとFirefoxを標的に、保存された認証情報、決済カードの詳細、閲覧履歴、有効なセッションCookieを収集します。ComputerScience このマルウェアは「ビルダー」フレームワーク
Pythonベースのマルウェア「NodeStealer」に大規模なアップグレードが確認され、Facebookを標的とした情報窃取型マルウェアが、キーストロークの記録、クリップボードデータの監視、スクリーンショットの取得、そして広範なFacebookプロフィール情報の収集まで可能な、より広範なスパイウェアプラットフォー
新たに公表されたHugging Face Transformersライブラリの脆弱性により、ユーザーがリモートコードを信頼して実行するかどうかを判断する前に、攻撃者が制御するPythonコードがローカルシステムに書き込まれる恐れがあることが分かりました。 CVE-2026-80047として追跡されているこの問題は、C
あるプロンプトインジェクションのデモンストレーションにより、AnthropicのClaude Code Opus 5がデフォルトのAuto Modeで動作している際、ウェブサイトの要約タスクから攻撃者が制御するコードの実行へと誘導され得ることが示されました。 オンラインで「wunderwuzzi」として知られるJoh
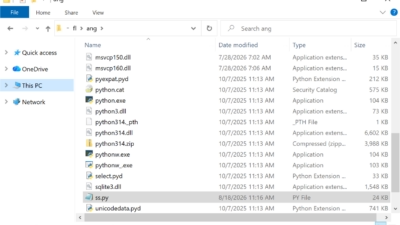
SynkLoaderは、Python、C#、C++、PowerShell、そしてメモリ常駐型ペイロードを組み合わせてエンドポイント検知を回避する、新たに確認されたモジュール型マルウェアフレームワークです。Anti-malwaresoftware Microsoft Teamsを悪用したフィッシングを通じて配布されるこ
「Solidity Pro」という名前の悪意あるVS Code拡張機能が、暗号資産開発者を標的にした多段階攻撃を仕掛けています。攻撃はエディタ内部から始まりますが、最終的には被害者のシステム上でPythonマルウェアが独立して動作する仕組みになっています。 Yeeth Securityのセキュリティ研究者らは、hel
執筆者: Anjali Gopinadhan Nair 2026年、Python パッケージセキュリティが直面する課題:サプライチェーン攻撃はいかにAI開発環境を狙っているか オピニオン 20
Vanta Stealerは、Pythonベースでクロスプラットフォーム対応の情報窃取マルウェアです。PyInstallerでパッケージ化された実行ファイルの上にさらに多層のPyArmor難読化を施し、ブラウザに保存されたパスワード、暗号資産ウォレットのデータ、Discordトークン、ゲームアカウント、VPN設定、機
すべての記事を読み込みました