
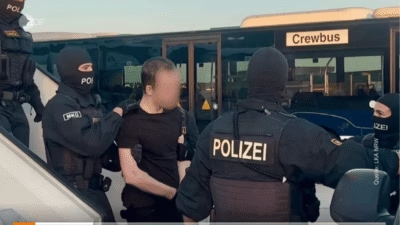
Qilin型ランサムウェアの容疑者、日本からドイツへ引き渡し
日本での一見のどかな休暇は、帰国便ではなく、ドイツの捜査当局への迅速な身柄引き渡しで幕を閉じました。悪名高いQilin(キリン)グループの一員とみられる容疑者が、そのような結末を迎えたのです。日本の警察庁は、ドイツの逮捕状に基づき、28歳の男を大阪で拘束したことを正式に認めました。男はその後ドイツ
日本での一見のどかな休暇は、帰国便ではなく、ドイツの捜査当局への迅速な身柄引き渡しで幕を閉じました。悪名高いQilin(キリン)グループの一員とみられる容疑者が、そのような結末を迎えたのです。日本の警察庁は、ドイツの逮捕状に基づき、28歳の男を大阪で拘束したことを正式に認めました。男はその後ドイツ
ReliaQuestによると、Palo Alto Networks製品に存在する深刻度の高い脆弱性が、セキュリティパッチの公開から5カ月が経過した今も、ランサムウェアグループに狙われ続けています。 サイバー脅威検知プロバイダーの同社は10月9日に
ランサムウェア攻撃者が、Palo Alto NetworksのPAN-OS GlobalProtectおよびPrisma Accessに影響する認証バイパスの脆弱性「CVE-2026-0257」を積極的に悪用しています。 Qilin やSettraランサムウェア攻撃グループを含む複数の脅威グループが、この脆弱性を悪用
ランサムウェアの攻撃者が、Palo Alto Networks PAN-OSのGlobalProtectおよびPrisma Accessに影響する認証バイパス脆弱性「CVE-2026-0257」を積極的に悪用しています。 この脆弱性を突かれると、不正なVPNセッションを確立され、社内ネットワークに侵入されるおそれが
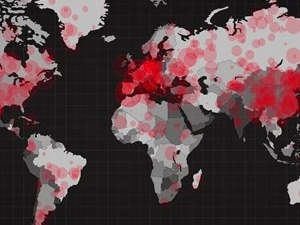
Comparitechの分析によると、2026年第3四半期のランサムウェア攻撃件数は、四半期ベースで過去最多に達しました。 同社は、2026年7月から9月までの3カ月間で、犯行声明が出された攻撃を合計2627件確認しました。これは前四半期にあたる
ランサムウェアグループQilinのメンバーとされる人物が日本で逮捕され、その後ドイツへ引き渡されました。 容疑者はロシア国籍の28歳の男で、5月に大阪で身柄を拘束されました。報道によると、10月2日にドイツ当局へ引き渡されたとのことです。 この男はランサムウェア集団の中核メンバーとみられています。2024年9月に物流
Black Kiteの新たな調査によると、2025年4月から2026年3月までの期間において、製造業組織がランサムウェア被害者全体の5分の1以上(22%)を占めたことが分かりました。 この分析により、製造業は5年連続でランサムウェア攻撃の標的とし
CiscoのファイアウォールUI管理基盤が、ランサムウェア攻撃者や高度な脅威アクターにとって活発な侵入口になっています。Cisco Talosは9月9日、Cisco Secure Firewall Management Center(FMC)の2件の脆弱性を悪用する3つの侵入クラスターを追跡していると発表しまし
ハワイ・ファミリー・デンタルで発生したハッキング事件により、約46,000人が影響を受けました。このほか、テネシー州のライフ・ブリッジズ、ニューヨーク州のウェストチェスター人間開発研究所、オハイオ州のコミュニティ・ヘルス・ケア、アイダホ州のショショーニ・メディカル・センターでもデータ侵害が公表されています。
Cisco Talosは、Cisco Secure Firewall Management Center (FMC)ソフトウェアに存在する2件の脆弱性を、脅威アクターが実際に悪用していると警告しています。このうちの1件は認証バイパスの深刻な脆弱性で、未認証のリモート攻撃者が対象アプライアンスに対してroot権限レベル
すべての記事を読み込みました