
米国、QTFYグループに関連するドメインを押収
by Nam Phong · 公開日 September 3, 2026 · 更新日 September 3, 2026
by Nam Phong · 公開日 September 3, 2026 · 更新日 September 3, 2026
FBIによるQTFYの摘発は、民間サイバー請負業者への依存が中国の国家ハッカーにどれほどの規模とステルス性をもたらしているかを明らかにしました。同時に、CISOがもはやIPレピュテーションだけを信頼できない理由も浮き彫りにしています。
by Nam Phong · 投稿日 2026年8月31日 · 更新日 2026年8月31日
QTFYとして知られる高度な中国系ハッキング集団が、独自開発の悪意あるプラットフォーム群からなるエコシステムを駆使して、米国政府および重要インフラシステムを積極的に標的にしていると、FBIが警告しました。 同グループは2018年の設立以来約10年
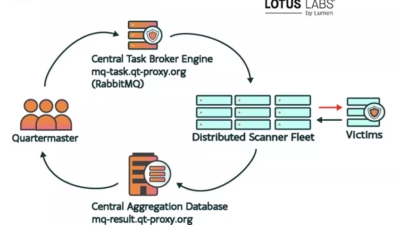
米政府は水曜日、軍事システムおよび重要インフラシステムを標的とした攻撃で中国の脅威アクターに利用されていたハッキングプラットフォームおよびボットネットを摘発したと発表しました。 司法省によると、今回の摘発活動はQTFYと呼ばれる国家支援型グループを標的としたものです。同グループは南京新九维网络科技(Nanjing X
米司法省とFBIは、中国国家が支援するハッキンググループが構築・運用していた2種類のハッキングツールに紐づくドメインを押収しました。これにより、米政府機関に対して長年使用されてきたマルウェアへのアクセスが遮断されました。 QScanとQTRouterと呼ばれるこれらのツールは、QTFYというグループ
人気記事
連邦当局は水曜日、2018年以降、米国の重要インフラ(複数の連邦機関を含む)を標的にし侵害してきた、多層構造の中国国家主導によるスパイ活動の実態を明らかにしました。 当局はドメインを差し押さえ、中国政府の資金提供を受けたフロント企業がボットネットとそれを補完するシステムを構築し、機密性の高いネットワークへの侵入を可能