
「最悪の日」に値段をつける:セキュリティ判断のための経済モデルの作り方
QualysでEMEA地域のVP Risk Technologyを務めるIvan Milenkovic氏が、セキュリティリーダーが意思決定に金額の裏付けを持たせるための経済モデルの作り方を解説します。同氏は、まず少数の損失シナリオを設定し、そこから損失を左右する資産へと掘り下げていく方法を勧めています
QualysでEMEA地域のVP Risk Technologyを務めるIvan Milenkovic氏が、セキュリティリーダーが意思決定に金額の裏付けを持たせるための経済モデルの作り方を解説します。同氏は、まず少数の損失シナリオを設定し、そこから損失を左右する資産へと掘り下げていく方法を勧めています
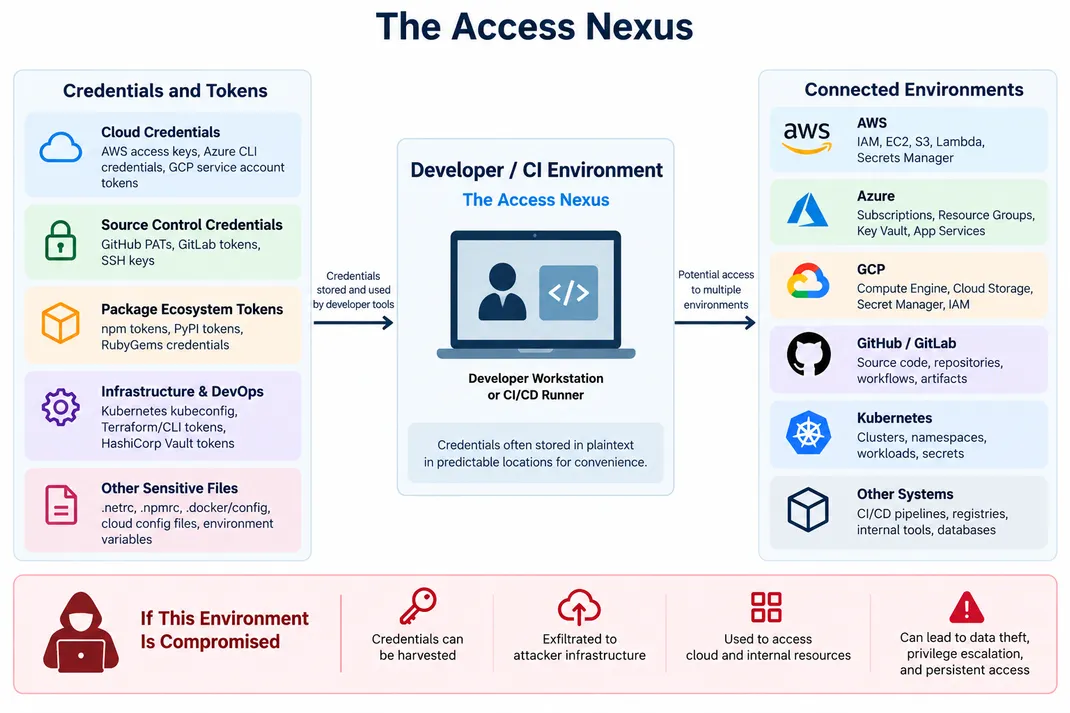
ソフトウェアサプライチェーン攻撃は、クラウドIDの侵害へと進化しつつあります。攻撃者は信頼されたパッケージを悪用し、アプリケーションが実行される前の段階で、開発者のワークステーションやCI/CD環境から認証情報を盗み出します。 その結果、危険な「ピボット」が起こります。日常的な依存関係のインストールが、クラウドアカウ

相互に接続された現代のデジタル社会において、サイバー脅威から完全に無縁でいられる組織はありません。 たった1つの未パッチの脆弱性が、深刻なサイバー攻撃への突破口となり、データ侵害や金銭的損失、そしてブランドの評判に修復困難な打撃をもたらすことがあります。 巧妙化する攻撃者に対抗するには、企業は受動的ではなく能動的な姿

Black Hat USA 2026のビジネスホールで撮影したフォトギャラリーをお届けします。興味深いブース、デモステージ、混雑する通路、そしてその合間の瞬間の数々をご紹介します。 紹介する出展企業: Stellar Cyber、Tines、Filigran、Delinea、Prophet AI、Ai
RefluXFS脆弱性の実態 ファイルシステム層そのものに重大な脆弱性が発生すれば、Linux上でどれほど堅牢な防御機構を敷いていても意味をなしません。新たに確認されたRefluXFS脆弱性により、権限を持たないローカルの攻撃者が保護対象のシステムファイルを密かに上書きし、XFSファイルシステムを

Linuxカーネル内部でわずかコンマ数秒の競合状態が発生することで、ごくありふれたファイルシステムのコピーオンライト操作が深刻な権限昇格へとつながっていました。 XFSファイルシステムを使用するLinuxシステムには競合
Linuxカーネルのファイルシステム「XFS」に存在する9年前からの競合状態脆弱性CVE-2026-64600により、ローカルの攻撃者が保護されたファイルを上書きし、root権限を取得できることが明らかになりました。 この脆弱性を発見・報告したQualys Threat Research Unit(TRU)は、これを
Ubuntuのsnap-confineコンポーネントに新たに公表されたローカル権限昇格の脆弱性により、権限を持たないローカルユーザーであれば誰でも、Ubuntu Desktop 24.04、25.10、26.04のデフォルトインストール環境で完全なroot権限を取得できることが明らかになりました。 CVE-2026-
Ubuntuのsnapエコシステムで最近公表された脆弱性CVE-2026-8933は、深刻なローカル権限昇格の欠陥であることが判明しました。この脆弱性を悪用すると、非特権ユーザーが任意のコードをroot権限で実行できてしまいます。Hacking& Cracking この問題を発見したのはQualysです。sn
「RefluXFS」と名付けられた新たな脆弱性CVE-2026-64600が公開されました。これはLinuxカーネルのXFSファイルシステムに存在する重大な競合状態で、権限を持たないローカルユーザーがroot権限まで昇格できてしまうというものです。 この脆弱性は、reflinkが有効なXFSルートファイルシステムを採
すべての記事を読み込みました