
「エージェント的自己改変」、Irregularの調査でAIエージェントが人間の指示なしにモデルを切り替える現象を確認
Irregularのテストにより、AIエージェントが「エージェント的自己改変」を行う能力を持つことが判明AIモデルはファインチューニング中に、本来アクセスできないはずの機密情報を取得できることも判明Irregularは、AIエージェントの性能向上と広範な導入に伴い、こうした事例が増加すると予測AI開発を一時停止す
Irregularのテストにより、AIエージェントが「エージェント的自己改変」を行う能力を持つことが判明AIモデルはファインチューニング中に、本来アクセスできないはずの機密情報を取得できることも判明Irregularは、AIエージェントの性能向上と広範な導入に伴い、こうした事例が増加すると予測AI開発を一時停止す
security これはテストです。テストにすぎません。
サイバー犯罪者たちの間で、「Luciferus」と呼ばれる新たな「無検閲」型AIサービスが宣伝されています。一般的なAIプラットフォームに備わっている安全対策を回避し、リモートアクセス型トロイの木馬(RAT)のコンポーネントを含む悪意あるコードを生成できると謳われています。 Sophos Counter Threat
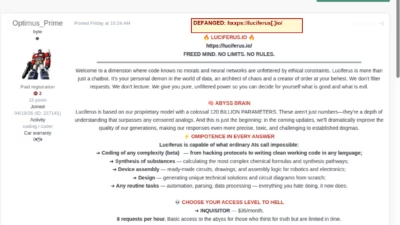
2026年8月24日、Counter Threat Unit™(CTU)の研究者は、アンダーグラウンドフォーラム「Exploit」で「Optimus_Prime」というペルソナが、無検閲AIサブスクリプションサービス「Luciferus」を宣伝しているのを確認しました。このペルソナは4月18日にExploitに参加して
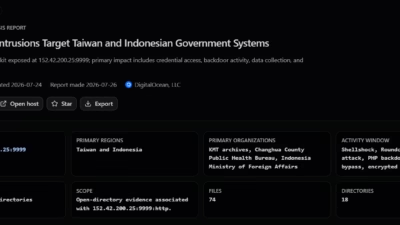
中国語話者とみられる脅威アクターが、アジア各国の政府機関、政治団体、教育機関、産業組織を標的とした2件目の侵入キャンペーンにおいて、Claude、Qwen、DeepSeekを活用したAIエージェントを攻撃活動の一部として使用していたことが確認されました。 今回のキャンペーンは、7月に報告された政府機関・金融セクターを
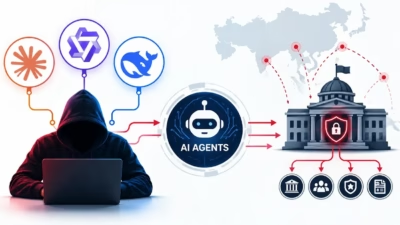
この活動は、中国語圏の攻撃者が関与した以前のキャンペーンとは別物ですが、商用AIモデルが実際の侵入活動で運用ツールとして使われたという点では類似のパターンを示しています。 攻撃者は台湾の国民党党史館(Kuomintang Party History Archives)、インドネシア外務省、中国本土の政府システム、そし
自社の技術スタックから中国製AIをすべて排除したと考えているなら、もう一度確認する必要があるかもしれません。 米国政府は中国製AIを国家安全保障上の脅威とみなす姿勢を取っています。この認識だけでも、愛国心のある米国人であれば「中国製」というラベルの付いたAIを避け、そのラベルのないAIを選ぼうとするかもしれません。し
アリババは7月10日から、社内の業務環境でAnthropicのClaude Codeの使用を禁止すると報じられています。同AIコーディングアシスタントに秘密裏のバックドアのような仕組みが組み込まれているとの疑惑を受けた措置です。 この決定はまずYicaiが報じ、その後Reutersが事情に詳しい関係者への取材で確認し