
BPFDoorバックドアが示す、ネットワークエッジ攻撃の実態
音を立てないバックドアは発見が難しく、それこそがBPFDoorの狙いです。このLinuxマルウェアは、特別な「マジックパケット」を受け取るまで動作しません。Help Net Securityによる今回のインタビューでは、Rapid7インテリジェンス担当VPのChristiaan Beek氏が、攻撃者が
音を立てないバックドアは発見が難しく、それこそがBPFDoorの狙いです。このLinuxマルウェアは、特別な「マジックパケット」を受け取るまで動作しません。Help Net Securityによる今回のインタビューでは、Rapid7インテリジェンス担当VPのChristiaan Beek氏が、攻撃者が
韓国と台湾の通信事業者やネットワークエッジ機器を標的とするLinuxバックドアが、侵害した機器上で自らの通信をメールに、プロセスを正規サービスに偽装していることが明らかになりました。 Rapid7が10月2日に公開した調査結果によると、同社は新たに確認されたBPFDoorの亜種と、韓国の標的に対して使われたBP
最先端のマルウェア開発者が、韓国と台湾のネットワークエッジ機器に関する深い知識を駆使し、これらの機器に感染して驚くほど精巧に模倣するLinuxインプラントを作り上げています。悪意あるソフトウェアが、表面上だけ正規のソフトウェアを装うことは珍しくありません。標的環境にありそうなものの名前を名乗り、通りがかった人に見つかっ
Cisco Catalyst SD-WAN Managerで新たにゼロデイ脆弱性が見つかり、すでに実環境で悪用されていることが分かりました。Ciscoは緊急のセキュリティアップデートを公開しています。 Ciscoは9月30日に公開したセキュリティアドバイザリで、CVE-2026-76504について警告しました。
韓国の自動車・メディア企業を狙った巧妙な攻撃により、あるスパイ活動グループが被害者のネットワークへのアクセスを獲得していたことが判明しました。一部のケースでは、2025年初頭からアクセスが継続していたとみられています。Rapid7が今週公開した分析によると、同社はこの攻撃を北朝鮮の高度持続的脅威(APT)グループによる
出所や動機が不明な攻撃者が、Cisco Secure Email Gatewayの深刻なゼロデイ脆弱性を悪用していると、当局と研究者が月曜日に明らかにしました。 この脆弱性——CVE-2026-76461——は、Ciscoが月曜日に脆弱性を公表しパッチを提供する以前から悪用されており、認証を経ていない遠隔の攻撃者が脆
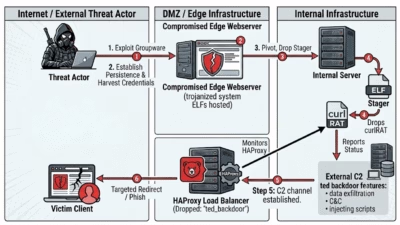
北朝鮮系と見られるハッカー集団が、トロイの木馬化したLinuxシステムサービスとHAProxyバックドアを用いて、韓国の各種組織を数年にわたり監視していた可能性があります。Rapid7の研究者らは、これまで知られていなかった一連の悪性ツール群を発見しました。これらのツールは韓国の自動車業界とメディ
セキュリティ研究者らは、N-ableの最近更新された環境において異常な脅威活動が確認されたとして、同社に警告を行いました。 セキュリティ企業のN-ableは、N-centralプラットフォームに存在する深刻なゼロデイ脆弱性に対処するため、緊急のホットフィックスを公開しました。 N-cen
この攻撃キャンペーンは韓国の自動車業界およびメディア業界の組織を標的とし、侵害したエッジサーバーを利用して認証情報の窃取、被害者の監視、Web通信への悪意あるコンテンツの注入、長期にわたるアクセスの維持を行っていました。 この作戦の中心にあるのが、「ted backdoor」と名付けられた改造版HAProxyロードバ
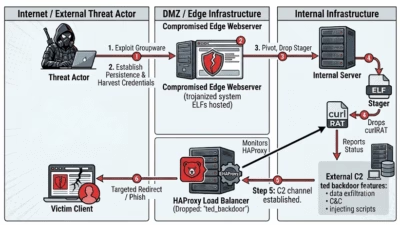
DPRK(北朝鮮)に連なる脅威アクターと中程度の確度で関連付けられる、これまで報告例のなかったLinux向けスパイツールキットが、韓国の自動車業界とメディア業界の組織を侵害するために使用されていたことが分かりました。 今回のキャンペーンで注目すべき点は、HAProxy自体の脆弱性を悪用していないことです。 代わりに、
すべての記事を読み込みました