
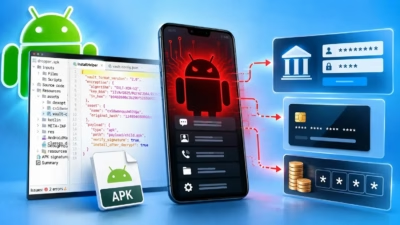
研究者がAndroidマルウェアを発見、スマートフォンを密かに操作し銀行の暗証番号を盗取
研究者らは、Android向けのリモートアクセス型トロイの木馬(RAT)「YuanKong」を発見しました。このマルウェアは感染したスマートフォンを遠隔操作し、決済用の暗証番号(PIN)を盗み取るほか、画面を暗転させて不正な操作を隠すことができます。 YuanKongは、アクセシビリティ機能の悪用、偽の決済画面、端末
研究者らは、Android向けのリモートアクセス型トロイの木馬(RAT)「YuanKong」を発見しました。このマルウェアは感染したスマートフォンを遠隔操作し、決済用の暗証番号(PIN)を盗み取るほか、画面を暗転させて不正な操作を隠すことができます。 YuanKongは、アクセシビリティ機能の悪用、偽の決済画面、端末
KGB RATは、リモートアクセス、認証情報の窃取、暗号資産のハイジャック機能を提供するMaaS(サービスとしてのマルウェア)プラットフォーム偽のブルースクリーン(BSOD)、ジャンプスケア、スクリーマー機能など、特異な心理的攻撃手法を備える研究者は複数の運用者がこのツールを使用していることを確認。犯罪目的の機能
Darktraceは、Discordをコマンド&コントロール(C&C)に利用するRust製のRATを配布する新たなマルウェアキャンペーンを確認しました。 「CikaBika Bot」と名付けられたこのマルウェアは、文書を装ったおとりを通じて配布されています。フィッシング攻撃の一環とみられます。感染したシステム
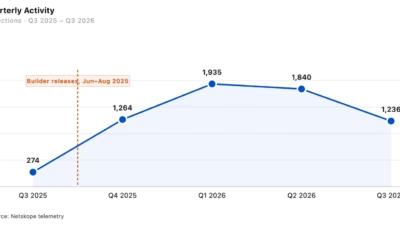
XWorm は、従来型のリモートアクセス型トロイの木馬(RAT)から、ポケットサイズの総合監視スイートとも呼べる存在へと変貌を遂げました。Netskope Threat Labs は最近、このマルウェアの4つの異なる亜種を確認しました。これらは46種類の専用モジュールとともに活発に出回っています。
macOSを狙う新たなマルウェア・アズ・ア・サービス(MaaS)「ICMacOS」が、Appleの偽のシステムダイアログを使ってログインパスワードを盗み取り、その後、情報窃取型マルウェアを展開します。この情報窃取型マルウェアは、永続的に居座るリモートアクセス型トロイの木馬(RAT)へと進化しています。 運営者は、この
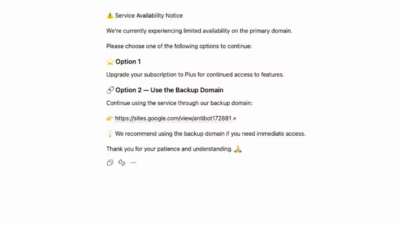
今回の新たなサイバー攻撃で最も巧妙なのは、偽のフィッシングドメインではなく、正規のChatGPTの画面そのものを舞台にしている点です。Huntressは、攻撃者がカスタムGPTを作成し、プラットフォームの新機能であるかのように見せかけて、ユーザーにWindows上で悪意あるコマンドを手動実行させる
新たなClickFix攻撃が確認されました。ChatGPTの正規Webドメインを悪用し、被害者にリモートアクセス型トロイの木馬(RAT)を感染させます。Huntressが今週、悪意あるカスタムGPTを使った新たなキャンペーンに関する調査結果を公表しました。カスタムGPTとは、その名のとおり、ユーザーや組織が独自に作成で
攻撃者がカスタムChatGPTボットとGoogle Sitesを悪用し、ClickFixマルウェアを配布偽のトラブルシューティング画面で被害者をだまし、悪意あるコマンドを実行させる信頼されたAIプラットフォームがソーシャルエンジニアリング攻撃に悪用される事例が増加攻撃者がカスタムGPTとGoogleのサービスを組
サイバー犯罪者がChatGPTの正規機能とClickFix攻撃を組み合わせ、被害者にマルウェアを感染させていることが、研究者の調査で明らかになりました。 サイバーセキュリティ企業のHuntressが発見したこのマルウェアキャンペーンは、9月から活動しており、ChatGPTのCustomGPT機能を悪用しています
新たに確認されたClickFixキャンペーンでは、ChatGPTのカスタムGPT(Custom GPTs)を悪用して正規製品になりすまし、被害者に悪意あるコードを自分のマシン上で実行させようとしています。 カスタムGPTは、特定の指示やツールを組み込めるChatGPTのカスタマイズ版です。ChatGPT.com上でホ
すべての記事を読み込みました