
RATHat:Gemini AIとADBシェルを悪用してAndroid端末を乗っ取るバンキングトロジャン
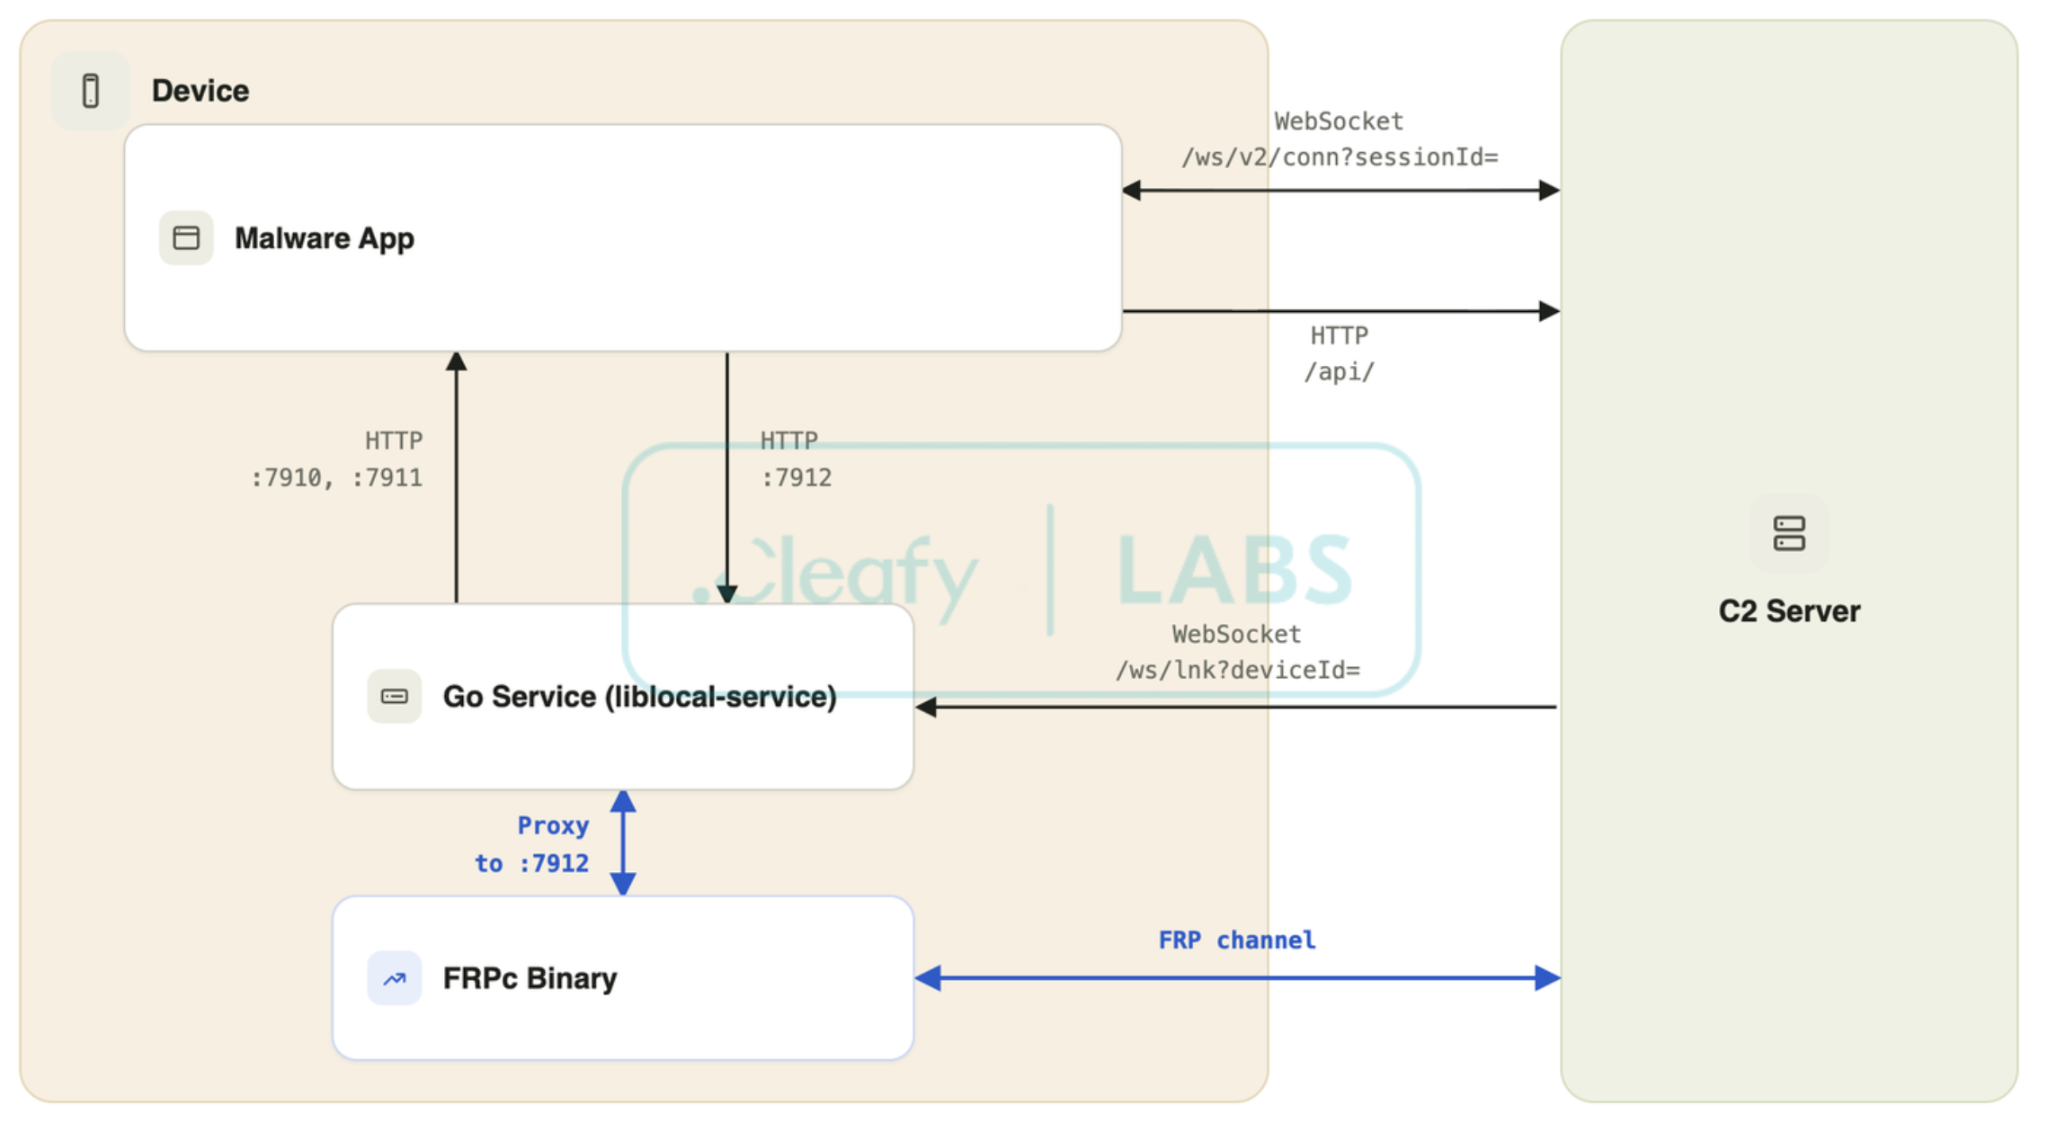
RATHatは、Accessibility(ユーザー補助)権限、ワイヤレスADBデバッグ、Gemini AIを悪用し、感染したスマートフォンを深く支配するAndroid向けバンキングトロジャンです。 このマルウェアは、端末のローカルADBサービスとペアリングし、シェルレベルの権限を持つGo製の別サービスを展開します
RATHatは、Accessibility(ユーザー補助)権限、ワイヤレスADBデバッグ、Gemini AIを悪用し、感染したスマートフォンを深く支配するAndroid向けバンキングトロジャンです。 このマルウェアは、端末のローカルADBサービスとペアリングし、シェルレベルの権限を持つGo製の別サービスを展開します
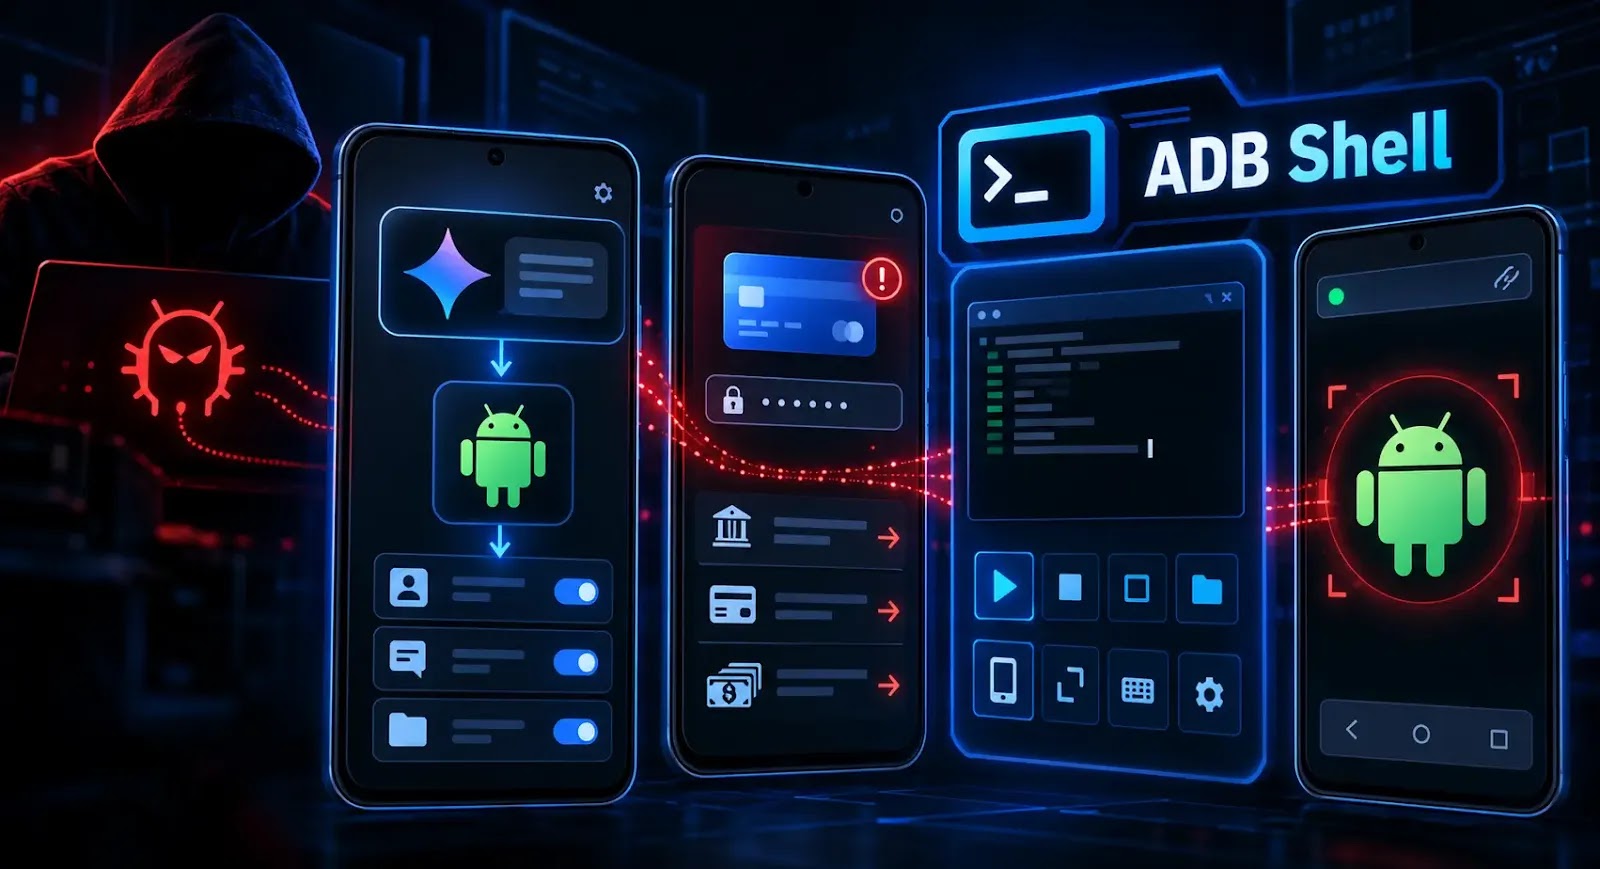
Android向けバンキングトロイの木馬「RATHat」は、Google Gemini AIとAndroid Debug Bridge(ADB)の悪用を組み合わせ、認証情報を盗み出すとともに、攻撃者に遠隔アクセスを許します。 悪意のあるアプリは侵入口として機能し、アプリ本来のライフサイクルとは独立して動作する別サービ
新たに確認されたAndroid向けバンキングトロイの木馬「RATHat」は、生成AIをモバイルマルウェアの内部でいかに実戦投入できるかを示しています。ウイルス対策& マルウェア この脅威は、Googleの Geminiモデルを利用して、見慣れないAndroidの画面を操作します。一方、攻撃者用の管理パネルでは
Androidバンキングトロイの木馬「RatHat」で変化が大きいのは、マルウェア本体よりもその背後にあるインフラです。コマンド&コントロール(C2)パネルは世代を重ねるごとに、マルウェアのビルド、感染端末の管理、さらにAIによる被害者の優先順位付けまで行えるようになりました。 Cleafyが9月28日に公開し
モバイルセキュリティ企業のZimperiumが、感染デバイスをより巧妙に操作・制御するために生成AIを利用する、新たに発見されたAndroid向けトロイの木馬について報告しています。 「RatHat」と名付けられたこのマルウェアは、スミッシングやマルバタイジングを通じて拡散され、Androidのアプリケーションサンド
研究者らは、人工知能を利用してデバイス侵害を自動化し、金融機関の認証情報やPIN、ワンタイムパスコードを盗み出す新種のAndroidバンキング型トロイの木馬「RatHat」を発見しました。このマルウェアを分析したのはZimperiumのzLabs研究チームで、Androidを標的とする脅威の大きな進化を示すものだとい
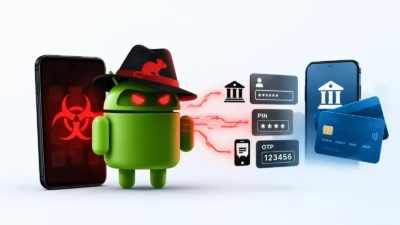
セキュリティ研究者らは、「RatHat」と呼ばれる新しいAndroid向けバンキング型トロイの木馬を発見しました。このマルウェアは人工知能(AI)、アクセシビリティ機能の悪用、そしてAndroid Debug Bridge(ADB)の機能を組み合わせ、金融関連の認証情報、PIN、ワンタイムパスコードを窃取します。 M
Zimperium社のzLabsの研究者が、自動化された多段階の感染プロセスを使用するAndroidトロイの木馬を分析しました。 今回新たに判明したのは、RatHatが感染デバイスのアクセシビリティツリーへのアクセス権をライブAIアシスタントに与え、あらかじめ決められたスクリプトに従うのではなく、どこをタップ・ス
AIを活用したサブシステムを搭載し、遠隔操作者が侵害したデバイスをナビゲートするのを支援する新たなAndroidマルウェア「RatHat」が発見されました。 Zimperium zLabsの研究者はこのマルウェアを分析し、中国語で書かれたLLMプロンプトを発見したことから、中国を拠点とする脅威アクターとの関連があると
Zimperiumのセキュリティ研究者たちが、認証情報や銀行口座情報の窃取を狙う新種のAndroidマルウェアを発見しました。 研究者たちが「RatHat」と名付けたこのマルウェアは、中国を拠点に活動しているとみられる脅威アクターとの関連が指摘さ
すべての記事を読み込みました