
マルウェアがブラウザの検証を回避し、Chrome/Edge拡張機能を強制インストール
2025年半ばから活動している銀行系マルウェアの攻撃キャンペーンで、KREMLINという名のツールキットを使い、認証情報やセッショントークン、機密データを窃取する悪意あるChrome拡張機能・Edge拡張機能をインストールする手口が確認されています。 Elastic Security Labsの研究者らによると、この
2025年半ばから活動している銀行系マルウェアの攻撃キャンペーンで、KREMLINという名のツールキットを使い、認証情報やセッショントークン、機密データを窃取する悪意あるChrome拡張機能・Edge拡張機能をインストールする手口が確認されています。 Elastic Security Labsの研究者らによると、この
攻撃者側の作業端末が侵害されたことで、研究者らはBlind Eagle関連とみられるマルウェアキャンペーンの運用エコシステムを異例の角度から把握することができました。侵害された端末からは、RATビルダー、フィッシングテンプレート、大量メール送信ツール、クリプター利用の痕跡、インフラ追跡記録などが露見しています。 改変
ハッカーがCruciferraというCrypter-as-a-Serviceを悪用し、エンドポイント検知・対応(EDR)ツールを組織的に無効化した上で、XWorm、Remcos、AsyncRATなどのコモディティマルウェアを、世界各地の複数業種を標的としたメール経由のキャンペーンでひそかに展開していることが分かりまし
攻撃者は有名企業になりすまし、さまざまなリモートアクセス型トロイの木馬(RAT)や情報窃取型マルウェアを配布する大規模なフィッシングキャンペーンを展開しています。このキャンペーンは最大限の検知回避を狙って設計されており、脅威アクターが従来の実行ファイル型攻撃から進化を続けている実態を浮き彫りにしています。偽装フォントフ
攻撃者はTrueTypeフォントファイルを装ったLuaベースのマルウェアローダーを使用し、多層難読化とファイルレス実行によってスティーラーや持続型トロイの木馬を展開していたことが判明しました。 脅威アクターが、通常のフォントファ
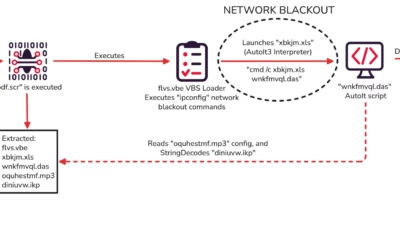
死角の逆用 サイバー攻撃者が、防御システムへの感染を隠蔽する巧妙な手口を新たに編み出しました。標的のコンピュータをわずか数秒間だけインターネットから切断するというものです。この一時的な接続断の隙に、マルウェアは次の攻撃ステージを実行します。その間、ローカルのネットワークセキュリティツールはこの動作を監視できません。