
ランサムウェア集団がAIを悪用、企業の機密データを短時間で特定して窃取
ランサムウェアの攻撃者は、生成AIを使ってフィッシングの誘い文句を洗練させ、侵害したネットワークから価値の高いデータを探し出し、カスタムマルウェアを量産しています。 Zscaler ThreatLabzによると、こうした手法により、初期侵入から恐喝までの時間が短くなっています。この分析は、同社の「2026 Ranso
ランサムウェアの攻撃者は、生成AIを使ってフィッシングの誘い文句を洗練させ、侵害したネットワークから価値の高いデータを探し出し、カスタムマルウェアを量産しています。 Zscaler ThreatLabzによると、こうした手法により、初期侵入から恐喝までの時間が短くなっています。この分析は、同社の「2026 Ranso
セキュリティ研究者らは、ハッカーが初期侵入にVPN認証情報を利用し、RMM(リモート監視管理)ツールを展開していると警告しています。 セキュリティ研究者らは、Settraと呼ばれる新たに発見されたランサムウェアの亜種が、仮想プライベートネットワーク(VPN)環境や侵害された認証情報を初期侵入の足がか
Huntressによると、Settraという名称の新しいランサムウェア亜種が、小売業および製造業を標的としたインシデントで展開されていることが確認されました。 この亜種は6月に初めて観測されており、Huntressの研究者は、7月に消費者サービス・小売業界の組織を、9月に製造業の企業を狙った攻撃においてSett
Huntressの研究者は、本物そっくりの偽ブラウザウィンドウと正規のリモート管理ソフトウェアを組み合わせ、被害者のデバイスへの永続的なアクセスを確立する2件のフィッシング攻撃を発見しました。 いずれの事案も8月に確認されたもので、攻撃者が制御するウェブサイトへ誘導するフィッシングメッセージから始まり
複数の企業にまたがる少なくとも150人のMicrosoft Teamsユーザーを標的とした連携攻撃が確認されました。攻撃者は音声フィッシング(ビッシング)攻撃を通じて、リモート監視管理(RMM)ツールやマルウェアツールを被害者の端末にインストールさせようとしています。このキャンペーンでは、一部のケースで組織のドメインコ
Huntressが、バンク・オブ・アメリカを装ったフィッシングメールを確認。被害者をWindowsとmacOSで異なる感染経路に誘導していることが判明Windowsユーザーは偽の「Account Guard」を通じてScreenConnect RMMをインストールさせられ、macOSユーザーは個人情報窃取を目的と
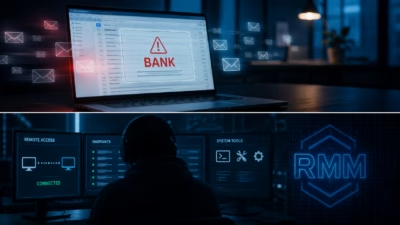
Huntressの研究者らは、Bank of Americaになりすました活発なフィッシングキャンペーンを確認しました。このキャンペーンは最終的にリモート監視管理(RMM)ツールを密かにインストールし、攻撃者に被害者のWindows端末への永続的かつ検知されにくいアクセス手
eSecurity Planet のコンテンツおよび製品推奨は編集面で独立しています。パートナーへのリンクをクリックすることで、当社が収益を得る場合があります。 詳細はこちら フィッシングキャンペーンは、従来型のマルウェアから離れ、信頼された業務アプリケーションや正規のITツールを悪用する方向へと傾きつつ
新たな調査でForescoutが、季節のグリーティングカード(eカード)の招待状に見せかけたフィッシングキャンペーンを発見しました。このキャンペーンは被害者を騙して正規のリモート管理ソフトウェアをインストールさせ、攻撃者に侵害端末への長期的なアクセス手段を与えるものです。 ForescoutのVede
脅威クラスター「UNC3753」は、サイレント・ランサム・グループまたはルナ・モスの名でも広く追跡されており、米国の専門職・法律・金融サービス業界を積極的に狙っています。 MandiantのGoogleスレット・インテリジェンス・グループ(GTIG)によると、この金銭目的のキャンペーンは、音声フィッシング(ビッシング
すべての記事を読み込みました