
HuntressがMSPを狙うScreenConnect攻撃に警告
リモートサポート用コンソールが侵害されると、攻撃者は複数の顧客のデバイスに入り込めます。しかも、コンソールを保護した後も、不正アクセスの足がかりが残る恐れがあります。Huntressは、クラウドでホストされたConnectWise ScreenConnectのパネルを悪用し、不正なリモートアクセス用クライアントと「
リモートサポート用コンソールが侵害されると、攻撃者は複数の顧客のデバイスに入り込めます。しかも、コンソールを保護した後も、不正アクセスの足がかりが残る恐れがあります。Huntressは、クラウドでホストされたConnectWise ScreenConnectのパネルを悪用し、不正なリモートアクセス用クライアントと「
金銭目的の脅威アクター「BREEZE COMET」がブラジルの金融、小売、eコマース企業に侵入し、決済プラットフォームへの特権アクセスを悪用して、綿密にタイミングを計った複数の波状攻撃で数百件の不正取引を実行していたことが分かりました。 この活動は、公にPlump SpiderおよびSHADOW-AETHER-064
金銭目的の脅威アクターが、Windows向けの新たなツールキット「Gryxa」を使用していることがわかりました。このツールキットは、リモート監視・管理(RMM)ツールの悪用、AI支援による開発、ブラウザ認証情報の窃取、そして不完全な駆除処理を乗り越えるよう設計された強力な永続化機構を組み合わせたものです。 このツール
このツールキットは正規のリモート監視管理(RMM)ソフトウェアを悪用して密かにアクセスを維持し、複数の復旧メカニズムを備え、ブラウザに保存された認証情報を窃取するほか、エンドポイントセキュリティツールを無効化して報復することもできます。 最も特異な機能は、防御側が可視化されたRMMインプラントを除去した後に発動します

この攻撃キャンペーンでは、偽のZoomアップデート、業務文書を装った添付ファイル、システムチェックツール、Adobeアップデートページなどを使ってユーザーを騙し、攻撃者が制御するScreenConnectエージェントをインストールさせています。 インストールが完了すると、攻撃者はリモートデスクトップのようなアクセス権

バンクオブアメリカ(BoA)を偽装したフィッシングキャンペーンが進行中です。Windowsユーザーを騙してScreenConnectリモートアクセスソフトウェアをインストールさせ、その後アンインストールしにくくする手口です。 MacとWindowsユーザーで異なる罠 「アカウント制限を回避するため」に
6か月にわたるフィッシングキャンペーンが、WindowsおよびmacOSユーザーを騙し、偽の電子グリーティングカード(eカード)を通じて正規のリモート監視管理(RMM)ソフトウェアをインストールさせていたことが分かりました。 Forescoutが7月14日に発表した新たな調査によると、同社が「SeasonalInvit
設定ミスのあるサーバー1台から、活動中の3人体制フィッシングエコシステムのツールキット一式が丸ごと露見しました。 フランスのセキュリティ企業Lexfoによる新たな調査によると、この公開ディレクトリはブダペストの仮想プライベートサーバー上で稼働していたPython製HTTPサーバーで、4月下旬にディレクトリ一覧表示が有効
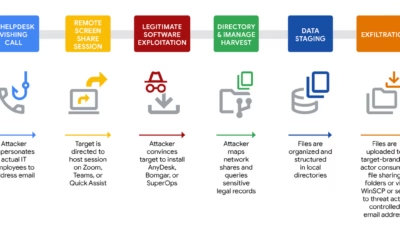
UNC3753(Luna Moth、Chatty Spider、Silent Ransom Groupとも呼ばれる)による集中的なデータ窃取・恐喝キャンペーンが、米国の専門サービス、法律、金融サービス企業の数十社を標的にしています。 このグループの特徴は、迅速かつ人間中心の侵害手法にあります。ボイスフィッシング(ビッ
Cato CTRLのサイバーセキュリティ研究者が、ブラジルの組織を標的とした現在進行中のフィッシングキャンペーンを発見しました。 攻撃者はカスタムマルウェアを展開するのではなく、「NinjaOne」という正規のリモート管理ツールをダウンロードさせる手口を用いています。 この手法は、現在の脅威環境における重大なトレンド
すべての記事を読み込みました