
Kiteworks、root権限の奪取につながる重大な脆弱性を修正
企業のメールを守るために設計されたはずのメールゲートウェイが、皮肉にも、デバイス全体の乗っ取りにつながる侵入経路となっていました。Kiteworksは、同社のEmail Protection Gateway(EPG)に存在する重大な脆弱性チェーンを公表しました。この脆弱性を悪用すると、認証されてい
企業のメールを守るために設計されたはずのメールゲートウェイが、皮肉にも、デバイス全体の乗っ取りにつながる侵入経路となっていました。Kiteworksは、同社のEmail Protection Gateway(EPG)に存在する重大な脆弱性チェーンを公表しました。この脆弱性を悪用すると、認証されてい
攻撃者がCitrix NetScalerの重大なゼロデイ脆弱性「CVE-2026-88772」を悪用する攻撃が確認されています。この脆弱性を突かれると、脆弱なApplication Delivery Controller(ADC)およびGatewayアプライアンスで、認証なしにroot権限を奪われます。Vulnera
サイバーセキュリティ企業各社によると、攻撃者はCitrix NetScalerのゼロデイ脆弱性「CVE-2026-88772」を悪用し、独自のWebシェルやトンネリング型マルウェアを設置していました。さらにroot権限を奪取して認証情報を窃取し、内部ネットワークへ侵害を広げています。 Mandiantによると、攻撃は
Hewlett Packard Enterpriseは、HPE Networking Analytics and Location Engine(ALE)向けセキュリティアップデートをリリースし、10件の脆弱性を修正しました。このうち2件は、未認証のリモート攻撃者による侵害を可能にする深刻な欠陥です。 影響を受けるの
MaxKBに存在する深刻な脆弱性(CVE-2026-77521として追跡)を悪用すれば、攻撃者はプロンプトインジェクションを使い、ツールやMCP連携、スキル、サブアプリケーションを設定したAIアシスタント経由で任意のシェルコマンドを実行できることが判明しました。 この脆弱性はMaxKBバージョン2.10.3-lts以
積極的な悪用を受けたIdentity Services Engineの脆弱性、深刻度10.0で認証なしに攻撃者へroot権限を付与 Ciscoは、企業ネットワークのアクセス制御およびポリシー適用に利用されるCisco Id
Ciscoは、Cisco Identity Services Engine(ISE)およびCisco ISE Passive Identity Connector(ISE-PIC)に関する重大な認証バイパスの脆弱性について、緊急のセキュリティ勧告を発表しました。 この脆弱性はCVE-2026-76460として追跡され
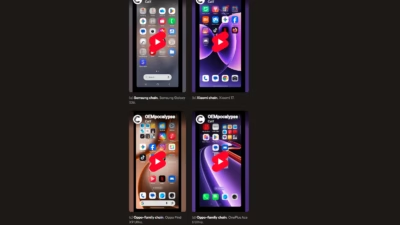
権限を一切要求しない、まったくありふれたAndroidアプリケーションが、現行のフラグシップスマートフォンを完全に掌握できてしまいます。米カリフォルニアの研究者Lucas Maar氏は、Samsung、Xiaomi、Oppo、OnePlusの端末を標的とした強力な攻撃手法を見事に実証しました。驚く
新たに公表された脆弱性は、CVE-2026-90894として追跡番号が割り当てられ「ParaShells」と名付けられています。この脆弱性を悪用すると、Mac上のローカルユーザーであれば誰でもホストシステムのroot権限を取得できてしまいます。 ParaShellsのPoCが実行される様子(提供:
Ciscoのメールゲートウェイを完全に乗っ取るために、攻撃者が必要とするのはもはや巧妙に細工されたメール1通だけです。CVE-2026-76461として識別されたこの重大な脆弱性は、実際の攻撃で既に悪用されています。恐ろしいことに、この脆弱性は認証を経ていない遠隔の攻撃者に対し、root権限による
すべての記事を読み込みました