
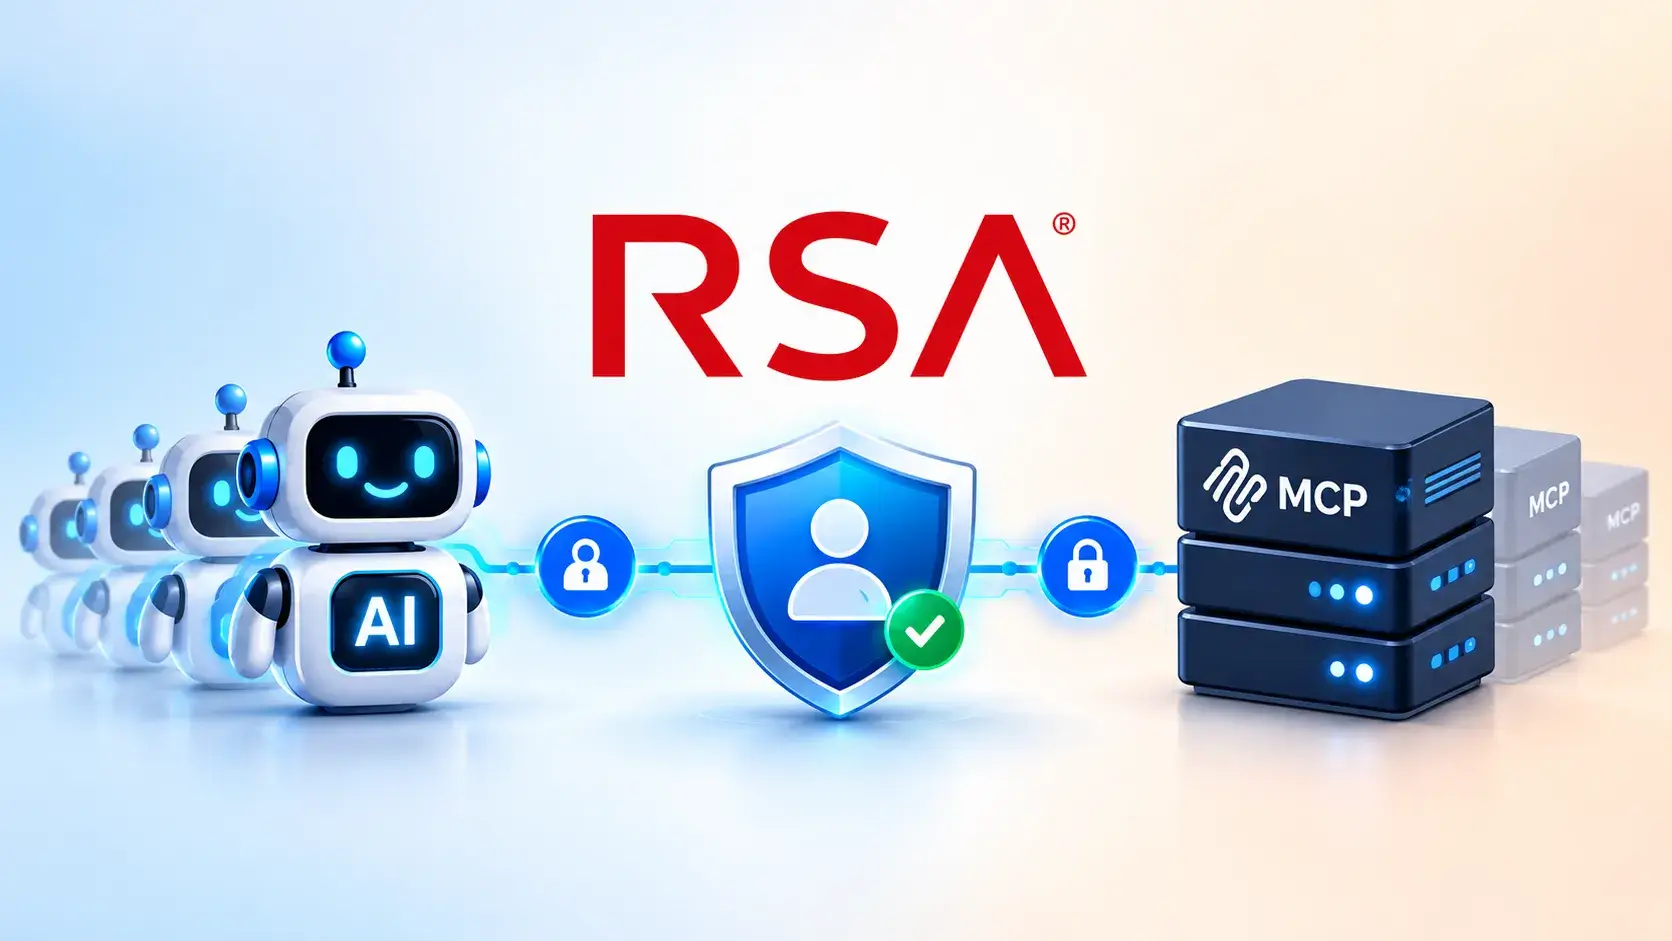
RSA Agent ID、IDベースのアクセス制御でAIエージェントとMCPサーバーを保護
RSAは、AIエージェントとModel Context Protocol(MCP)サーバーを、規制の厳しい環境で検出・保護・統制するIDセキュリティプラットフォーム「RSA Agent ID」を発表しました。 同社によると、この製品は「エージェントのID」をめぐる課題の拡大に対処するものです。従業員向けのIDガバナン
RSAは、AIエージェントとModel Context Protocol(MCP)サーバーを、規制の厳しい環境で検出・保護・統制するIDセキュリティプラットフォーム「RSA Agent ID」を発表しました。 同社によると、この製品は「エージェントのID」をめぐる課題の拡大に対処するものです。従業員向けのIDガバナン
ArsTechnicaは、素因数分解を経由しない「新たな」RSA攻撃について報じています。 まず、この攻撃は新しいものではありません。元になった研究は2007年のものです。新しいのは実装です。 次に、これは偽造攻撃です。攻撃者はデジタル署名を偽造できますが、公開鍵から秘密鍵を復元することはできません。 3点

RSAは、パスワードレス認証機能をLinux環境へ拡張しました。これにより、あらゆるユーザーがあらゆる環境でセキュアなパスワードフリーアクセスを利用できるという同社の目標が、さらに前進しています。 Linuxは企業インフラに広く浸透しており、金融サービスから政府機関まで、さまざまな業界においてサーバー

ポスト量子暗号化(PQC)の時代に向けた準備は、単純な移行計画以上のことが必要になります。これは暗号化専門家ジャン・フィリップ・オーマッソン氏のアドバイスです。同氏はFIPS 205ステートレスハッシュベースのデジタル署名アルゴリズム(SLH-DSA)の共同著者であり、量子耐性暗号化スキームです。Taurus SAの共

量子コンピュータが標準的な暗号を破れるようになるとされる「Q-Day」は2033...

誰かが部屋に入ってきて「量子コンピューティング」と言うと、他の人はみんな「え?」...