
APT36、インド政府・国防機関を新たなRustマルウェア群で攻撃
パキスタンを拠点とする脅威アクターAPT36が、インドおよびアフガニスタンの政府機関・国防機関を標的とした新たなスパイ活動キャンペーンを開始しました。 秘匿性の高いコマンド&コントロール、データ窃取、そして隔離ネットワークへの拡散を目的とした、新たなRustベースのマルウェア一式を展開しています。Datagovern
パキスタンを拠点とする脅威アクターAPT36が、インドおよびアフガニスタンの政府機関・国防機関を標的とした新たなスパイ活動キャンペーンを開始しました。 秘匿性の高いコマンド&コントロール、データ窃取、そして隔離ネットワークへの拡散を目的とした、新たなRustベースのマルウェア一式を展開しています。Datagovern

脅威アクターが、JFrog Artifactoryの深刻度「クリティカル」および「重要」の脆弱性を悪用し、認証をバイパスして管理者権限を取得したうえで、脆弱なセルフホスト型サーバーにRust製バックドアを展開していることが分かりました。 クラウドセキュリティ企業Wizが公開した新たなレポートでは、複数の環境にわたる悪
新たに公表された MagentoおよびAdobe Commerceのゼロデイ脆弱性が積極的に悪用されており、認証されていない攻撃者が影響を受けるECストア上でリモートコード実行を行うことが可能になっています。 「StyleSmuggler」と名付けられたこの脆弱性はSansecのフォレンジックチームによって発見され、
Zscalerのセキュリティ専門家は、悪意ある攻撃者が大規模なランサムウェア攻撃の前段として展開しているとみられる、新種のバックドア「C2Looper」を発見しました。このマルウェアは攻撃者にネットワーク内への潜伏拠点を確立させ、対象ホストに関する重要な情報を収集し、任意のコマンドを実行し、さらに
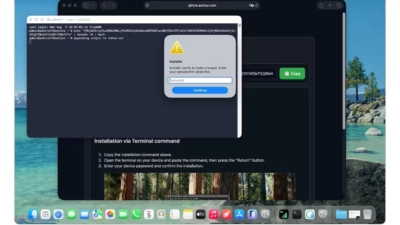
新たに確認されたmacOS向け情報窃取マルウェア「AmnesiaStealer」が、GitHubのダウンロードページを偽装したClickFixソーシャルエンジニアリングキャンペーンを通じてユーザーを標的にしています。 このマルウェアはパスワードの窃取、ブラウザデータの収集、永続化、さらには認証済みChromiumブラ
Eagle Werewolfとも呼ばれるArmored Likhoが、Rustベースの新ツールキットでスパイ活動の手口を拡大させています。Telegramのセッションを乗っ取るだけでなく、侵害したWindows端末を自動音声監視デバイスへと変えてしまう機能を備えています。 新たに確認された2026年5月のキャンペーン
eSecurity Planet のコンテンツおよび製品に関する推奨事項は、編集上の独立性を保っています。当サイトのリンクを経由してパートナー先で製品を購入いただいた場合、収益が発生することがあります。 詳細はこちら ランサムウェアのテイクダウンは、犯罪組織のインフラの一部を断ち切ることができます。しかし
仕掛けられた「ツール」を偽のGitHubスター、水増しされたダウンロード数、AIナレーションのYouTubeチュートリアルで着飾り、見せかけの人気を演出することで拡散する暗号資産窃取マルウェアキャンペーンが確認されています。 Check Point Researchによる新たな分析により、この攻撃はRust製のクリップ
高度な手口を持つ脅威アクターが、ソーシャルメトリクスを操作し、取引ボットや賭けゲームの予測ツールを装った暗号資産窃取マルウェアを配布しています。 現在も続くこのキャンペーンは、自動化ツールで楽をしようとしている暗号資産投資家やオンラインギャンブラーを標的にしており、最終的に危険なクリップボードハイジャッカーをダウンロ
Node Package Manager(npm)のインデックスに登録された36のパッケージが、「IronWorm」と呼ばれる情報窃取マルウェアによるサプライチェーン攻撃の被害を受けています。 このマルウェアは86の環境変数(キーと値のペア)と20の認証情報ファイルを標的にしており、OpenAI、AWS、Anthr
すべての記事を読み込みました