
OAuth許可は審査が追いつかないほど増え続けています。対処法を紹介します
従業員がOAuthの同意画面で「許可」をクリックするたびに、2つのアプリ間に継続的な信頼関係が生まれます。AIノートテイカーはカレンダーにアクセスできるようになり、タスク管理ツールはSlackに、新しい開発者向けツールはコードリポジトリにアクセスできるようになります。 こうした判断は数秒で下されますが、適切に審査する
従業員がOAuthの同意画面で「許可」をクリックするたびに、2つのアプリ間に継続的な信頼関係が生まれます。AIノートテイカーはカレンダーにアクセスできるようになり、タスク管理ツールはSlackに、新しい開発者向けツールはコードリポジトリにアクセスできるようになります。 こうした判断は数秒で下されますが、適切に審査する
執筆:Andrius Buinovskis氏(NordLayer プロダクト戦略担当VP) 攻撃者がホスト上でコードを実行する場合、EDRは依然として不可欠です。問題が生じるのは、ブラウザ経由のSaaS操作など、エンドポイントから見ると通常のユーザーセッションと区別がつかない動きまで、EDRがすべて異常として検知して
エージェント型サイバーセキュリティ企業のRecoは本日、戦略的資金調達ラウンドで5500万ドルを調達したと発表しました。これにより、同社の累計調達額は1億4000万ドルに達しました。 今回のラウンドを主導したのはAT&T Venturesで、新たにForestayとQuadrille Capitalも出資しま
OPINION攻撃者は、説得力のある同意プロンプトを1回提示するだけで、パスワードもマルウェアも使わずにSaaS(software-as-a-service)への持続的なアクセス権を得ることができます。セキュリティチームは長年、多要素認証(MFA)をアカウント保護の強力な指標として扱ってきました。その考え方自体は理解で
データ損失防止(DLP)スタートアップのMINDは、シリーズBラウンドで7,200万ドルを調達したと発表しました。これにより同社の累計調達額は1億1,200万ドルに達します。 今回の資金調達ラウンドはCrosspoint Capital Partnersが主導し、既存投資家であるYL VenturesとPaladin
Brevoを巡るサプライチェーン侵害が疑われる事案により、10万件を超えるウェブサイトの訪問者およびWordPress管理者がマルウェアの脅威にさらされました。マルウェア分析ツール 攻撃者は、Brevoがホストするジャバスクリプト資産、サインアップフォーム、配信停止ページ、チャットウィジェットを悪用し、WordPre
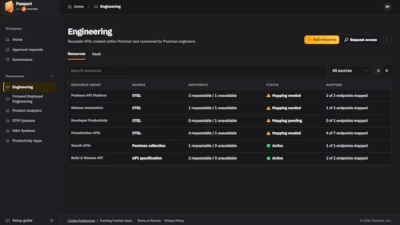
Postmanは、Passport by Postmanの一般提供開始を発表しました。これにより同社はAPI security分野に事業を拡大することになります。人間と非人間のアイデンティティが並行して稼働する場面が増える中、組織が安全にAPIを利用できるようにするスタンドアロン製品です。 この新製

Kiteworksは、AIデータセキュリティ企業Bonfy.AIの買収を発表しました。人間のユーザーとAIエージェントの双方がやり取りする機密データに対して、リアルタイムのポリシー適用を拡張することを狙った動きです。 Kiteworksは、企業ネットワーク、外部組織、社内システムを横断して移動する機密データを保護する
IT ヘルプデスクを装ったビッシング(音声フィッシング)電話、盗み取られたセッショントークン、そして住宅用プロキシ経由で行われるサインインが、Microsoft 365をはじめとする各種SaaSアカウントを狙ったデータ窃取・恐喝攻撃の背後にあることが、Arctic Wolfの調査で明らかになりました。
データ、構成、ID、クラウドシステム、そして重要な依存関係を復旧させるためには、統合されたリカバリ戦略が不可欠です。その理由をご紹介します。 多くの企業は、自社にはサイバーレジリエンス戦略があると考えています。 Veeam、Rubrik、Cohesiteといったプラットフォームでデータをバックアッ
すべての記事を読み込みました