
MITRE ATT&CK v20、プロンプトインジェクションやデータ窃取など新たなAI攻撃手法を追加
MITREは2026年10月13日、ATT&CK v20を公開しました。Enterpriseマトリックスとして初めて、直接型と間接型のプロンプトインジェクション、AIを悪用したデータ窃取、AIの結果汚染に関する攻撃手法が追加されています。 MITRE ATT&CK v20、新たなAI攻撃手法を追加 M
MITREは2026年10月13日、ATT&CK v20を公開しました。Enterpriseマトリックスとして初めて、直接型と間接型のプロンプトインジェクション、AIを悪用したデータ窃取、AIの結果汚染に関する攻撃手法が追加されています。 MITRE ATT&CK v20、新たなAI攻撃手法を追加 M
英国の国内治安機関MI5は、100人を超える学者が北京のスパイ機関による諜報能力の向上に手を貸していたと警告しました。 MI5は9月30日、異例の諜報活動に関する注意喚起を発表しました。この中で、中国の国家安全部(MSS)とつながりを持つ中国通用技術研究院(CGTRI、China Academy of Gene
Citrixは、8件の新たな脆弱性に対するアップデートを公開しました。この中には、すでに悪用が確認されている2件の重大なゼロデイ脆弱性(CVE)が含まれています。 同社は9月27日のセキュリティ情報で、Citrix NetScaler ADC(旧Citrix ADC)とCitrix NetScaler Gate
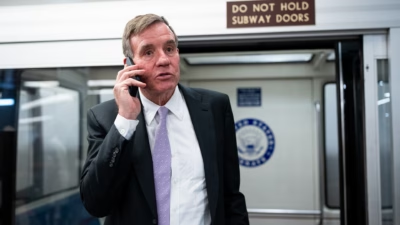
上院の2つの委員会を率いる議員が、大規模なサケ・タイフーン作戦が公になってから約2年を経て、通信業界向けのサイバーセキュリティ基準を整備するための法案を提出しました。 CyberScoopが最初に報じたところによると、上院情報委員会の筆頭民主党議員であるバージニア州選出のマーク・ワーナー上院議員と、上院商業・科学・運
ESETの報告によると、Salt Typhoonは活動の重心をラテンアメリカに移し、アルゼンチン、ペルー、ベネズエラなどを攻撃同グループは、プロファイリング・情報窃取・監視のための30以上のコマンドを備えた新型バックドアSparroWockyを展開研究者らは、この方針転換をトランプ政権による同地域への再注力と結び
「FamousSparrow」として知られる中国のサイバースパイ集団が、刷新されたバックドアを使い、中南米の政府機関や主要産業内部に巣を作りつつあります。この高度標的型攻撃(APT)グループは、Earth EstriesやSalt Typhoonとの関連が指摘されているものの、確定的な裏付けは得られていません。同グルー
中国系とみられるハッカー集団が、研究者らが「SparroWocky」と呼ぶ新型バックドアを使い、ラテンアメリカ各国の政府機関への侵入を続けています。 ESETの研究者アレクサンドル・コテ・シル氏によると、同氏は少なくとも2025年8月からこのキャンペーンを追跡しており、グアテマラ、ホンジュラス、プエルトリコ、パナマ
量子コンピュータはここ数年で性能と計算能力の面で大きく進歩しており、現代の暗号技術に潜んでいた理論上の脆弱性を現実の脅威へと変えつつあります。ポスト量子暗号(PQC)への移行は今すぐ始める必要がありますが、克服すべき課題がいくつかあります。その一つが、「まだ準備が整
米政府は水曜日、軍事システムおよび重要インフラシステムを標的とした攻撃で中国の脅威アクターに利用されていたハッキングプラットフォームおよびボットネットを摘発したと発表しました。 司法省によると、今回の摘発活動はQTFYと呼ばれる国家支援型グループを標的としたものです。同グループは南京新九维网络科技(Nanjing X
eSecurity Planet のコンテンツおよび製品の推奨は、編集上の独立性を保っています。パートナーへのリンクをクリックすると、当社に収益が発生する場合があります。 詳細はこちら 英国の小規模な発電事業者が、イランに関連するとみられるサイバー攻撃を受け、4日間にわたりシステムがオフラインになりました
すべての記事を読み込みました