
ロシア系スパイ、マルウェア「MatchBoil」をステルス性強化して再投入
ロシアと関係があるとみられるサイバー諜報グループが、高度化を続けるマルウェアダウンローダーを使い、ウクライナの運輸、製造、エネルギー分野の組織を狙っています。ESETによると、このグループはUAC-0099として追跡されており、「MatchBoil」と名付けられたダウンローダーを使って、C#製のバックドア「MatchW
ロシアと関係があるとみられるサイバー諜報グループが、高度化を続けるマルウェアダウンローダーを使い、ウクライナの運輸、製造、エネルギー分野の組織を狙っています。ESETによると、このグループはUAC-0099として追跡されており、「MatchBoil」と名付けられたダウンローダーを使って、C#製のバックドア「MatchW
CiscoのファイアウォールUI管理基盤が、ランサムウェア攻撃者や高度な脅威アクターにとって活発な侵入口になっています。Cisco Talosは9月9日、Cisco Secure Firewall Management Center(FMC)の2件の脆弱性を悪用する3つの侵入クラスターを追跡していると発表しまし
ロシア関与が疑われる脅威アクターが、CiscoのFirewall Management Center(FMC)技術における2件の脆弱性を連鎖させ、侵害したデバイス上で認証情報の窃取、内部ネットワークのスキャン、ライブトラフィックのキャプチャが可能な高度なマルウェアインプラントを展開していることが分かりました。それぞれ別
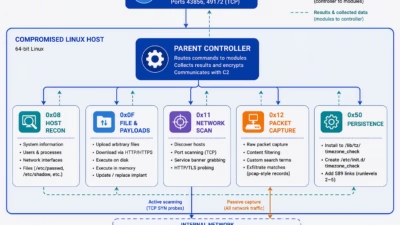
侵害されたCisco Secure Firewall Management Center(FMC)アプライアンス上で、Cyclops Blinkの新たな亜種が再び確認されました。すでに成熟していたモジュール型インプラントに、内部ネットワークへの能動的なスキャン機能とプログラム可能なパケット傍受機能が新たに追加されてい

2026年8月、Counter Threat Unit™(CTU)の研究者は、複数の侵害されたCisco Firewall Management Center(FMC)デバイス上で発見された、timezone_checkという名前の悪質な64ビットLinux実行ファイルを分析しました。この高度なモジュール型インプラント
Cisco Talosは、Cisco Secure Firewall Management Center (FMC)ソフトウェアに存在する2件の脆弱性を、脅威アクターが実際に悪用していると警告しています。このうちの1件は認証バイパスの深刻な脆弱性で、未認証のリモート攻撃者が対象アプライアンスに対してroot権限レベル
Cisco Talosによると、最近パッチが適用されたSecure Firewall Management Center(FMC)の2件の脆弱性が、ランサムウェアおよび国家支援型攻撃と関連する3つの脅威クラスターによって悪用されていたことが判明しました。 攻撃では、最高深刻度の認証バイパスの脆弱性であるCVE-202
国家の支援を受けた攻撃者と金銭目的の攻撃者が、Cisco Secure Firewall Management Center(FMC)の重大な認証バイパス脆弱性であるCVE-2026-20079を積極的に悪用しています。FMCはネットワーク全体で複数のCisco Secure Firewallデバイス
ロシア国家系のハッカーが、ウクライナにおけるAI支援マルウェア分析を妨害しようと、AIの安全機構を意図的に作動させていることが、ESETの調査で明らかになりました。 ESETが「GuardBreaker」と名付けたこの手法は、UAC-0099による悪性VBSスクリプトの中に確認されました。UAC-00
by Nam Phong · Published August 31, 2026 · Updated August 31, 2026
すべての記事を読み込みました