
BlockStrap の重大な脆弱性、Magento サーバーで任意のコード実行が可能に
研究者らは、Magento と Adobe Commerce に影響する最高深刻度の脆弱性(CVE-2026-103849)が近く悪用される可能性があると警告しています。この脆弱性を突かれると、ストアサーバー上で任意の PHP コードを実行される恐れがあります。 EC セキュリティ企業の Sansec によると、「B
研究者らは、Magento と Adobe Commerce に影響する最高深刻度の脆弱性(CVE-2026-103849)が近く悪用される可能性があると警告しています。この脆弱性を突かれると、ストアサーバー上で任意の PHP コードを実行される恐れがあります。 EC セキュリティ企業の Sansec によると、「B
Brevoは、攻撃者がCloudflareのAPIキーを盗み出し、それを使って自社サイトおよび顧客サイトに埋め込まれたJavaScriptファイルに悪意のあるClickFixスクリプトを注入し、マルウェアを拡散させていたことを確認したと発表しました。 この顧客関係管理・デジタルマーケティング企業によると、攻撃者はその
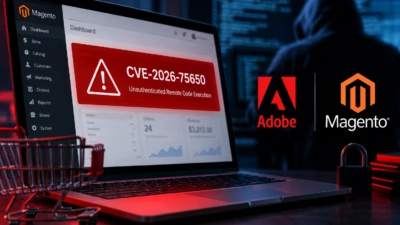
Adobeは、パッチ提供前から攻撃者に悪用されていたAdobe CommerceおよびMagento Open Sourceの重大な脆弱性、CVE-2026-75650を修正しました。認証不要のリモートコード実行を可能にするこの欠陥はCVSSスコア10.0を記録しており、セキュリティ企業Sansecは「Styl
Adobeは、複数バージョンのMagentoおよびAdobe Commerceに影響する、最大深刻度の実悪用ゼロデイ脆弱性「StyleSmuggler」ことCVE-2026-75650に対する緊急修正をリリースしました。 Eコマースセキュリティ企業Sansecの発見によると、この脆弱性は少なくとも9月4日以降、攻撃に
Magentoおよび Adobe Commerceの全バージョンに影響する「StyleSmuggler」と呼ばれるゼロデイ脆弱性が、バックドアを展開する攻撃で悪用されています。 最初の悪用事例は9月4日に、最新のセキュリティアップデートを適用済みのターゲットで確認されました。 ECセキュリティ企業のSansecによる
脅威アクターがAdobe CommerceおよびMagento eコマースプラットフォームのゼロデイ脆弱性を悪用し、オンラインストアにバックドアを仕掛けていることが、サイバーセキュリティ企業Sansecの報告で明らかになりました。 StyleSmugglerと名付けられたこのセキュリティ上の欠陥は、攻撃者がMagen
新たに公表された MagentoおよびAdobe Commerceのゼロデイ脆弱性が積極的に悪用されており、認証されていない攻撃者が影響を受けるECストア上でリモートコード実行を行うことが可能になっています。 「StyleSmuggler」と名付けられたこの脆弱性はSansecのフォレンジックチームによって発見され、
Webストアセキュリティ企業のSansecによると、Adobe Commerceで新たに発見された緊急度の高い脆弱性が、公開直後からハッカーの標的にされていたことが分かりました。 CVE-2026-71362(CVSSスコア9.1)として追跡されているこのセキュリティ上の欠陥は、不適切な認可の問題であり、未認証の攻撃
Adobeのeコマースプラットフォーム「Commerce」および「Magento」に存在する重大な脆弱性(CVE-2026-71362)を悪用しようとする試みが検出されています。この脆弱性は顧客アカウントの乗っ取りにつながる恐れがあります。 この欠陥は認可の不備に分類される脆弱性で、認証なしに「機密性の高いリソースへ

人気WordPressプラグインがサプライチェーン攻撃の標的となりました。今回の攻撃では、プラグイン自体が直接侵害されたわけではなく、その配布を担うインフラが狙われました。被害を受けたのは、Awesome Motiveが提供する3つのプラグイン「OptinMonster」「TrustPulse」「
すべての記事を読み込みました