
InfraTrustレポート、攻撃対象となるネットワーク管理システムに警鐘
企業インフラの制御に使われる管理システムが攻撃者の標的として狙われるケースが増えており、複数の重大な脆弱性がベンダーによる開示前、あるいは開示直後から実際に悪用されています。 これは、ネットワーク機器、サーバー、ファームウェア、チップなどのインフラに影響するセキュリティアドバイザリを追跡する月次レポートEclypsi
企業インフラの制御に使われる管理システムが攻撃者の標的として狙われるケースが増えており、複数の重大な脆弱性がベンダーによる開示前、あるいは開示直後から実際に悪用されています。 これは、ネットワーク機器、サーバー、ファームウェア、チップなどのインフラに影響するセキュリティアドバイザリを追跡する月次レポートEclypsi
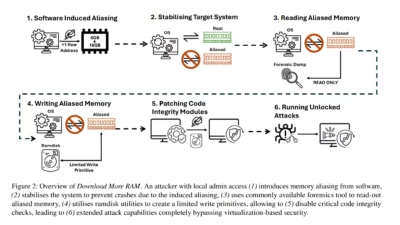
セキュリティ研究者らが最近、Windows 11内部の最も強固に防御されたコンポーネントの一部を回避する、極めて斬新な手法を発見しました。彼らはこのバイパスを、標準的な物理メモリ操作によって直接実行します。この手法は「Download More RAM攻撃」と適切に名付けられました。この巧妙なエク
バーミンガム大学とダラム大学の研究者らが、対象マシンを物理的に開けたり改造したりすることなく、Windows 11の最も強固な防御機能の一部を無効化する手法を発見しました。この攻撃は、攻撃者がすでにシステムへの特権アクセスを獲得していることを前提としています。 誰の要求かをまったく確認しないチップ こ
HP ThinProのTPMベースのディスク暗号化は、暗号化されていないブートファイルを改変する物理的な攻撃者によって回避される可能性があり、デバイスデータを保護しているLUKSキーの抽出を許してしまいます。 研究者のDarren McDonald氏によると、この問題はHPシンクライアント上のThinPro 8および
あるセキュリティ研究者が、HP ThinProのバージョン8および9に存在する重大な設計上の欠陥を明らかにしました。この欠陥により、シンクライアントのストレージドライブに物理的にアクセスできる攻撃者が、TPMで保護されたLUKSディスク暗号化キーを抽出できてしまいます。 この脆弱性は、GRUBブートローダーは検証する
MicrosoftのSecure Bootには、その存在期間のほとんどを通じて深刻な脆弱性が存在していました。 Windows、そして後にLinuxデバイスをファームウェア感染から保護するためにMicrosoftが考案した業界標準規格が、14年の存在期間のうち13年もの間、たやすく回避できる状態にあったこと
ESETの研究者は、バージョン0.9以下の古い、忘れ去られた11個のUEFIシムブートローダーを特定しました。これらのシムは、MicrosoftのMicrosoft Corporation UEFI CA 2011サードパーティUEFI証明機関(CA)証明書を信頼するすべてのUEFIベースのマシン上で、インス
Microsoftが一部端末でSecure Bootアップデートをブロック2011年発行証明書から最新の2023年証明書への更新で不具合が発生している端末が存在一部の旧端末やOEMのサポート対象外となった端末は、最新のSecure Boot証明書のダウンロードが制限される可能性ありMicrosoftは、証明書更新
Debianプロジェクトは2026年7月11日、安定版ディストリビューション「trixie」の6回目のポイントリリースとなるDebian 13.6を発表しました。 今回のアップデートには、前回のリビジョン以降に蓄積された セキュリティパッチと重要なバグ修正が同梱されており、業界全体が大規模なCA移行に対応する中、UE
複数のベンダー署名済みUEFIアプリケーションに影響を与える、ファームウェアレベルの重大な攻撃ベクターが発見されました。攻撃者はこれを悪用してSecure Boot保護をバイパスし、オペレーティングシステムが読み込まれる前に任意のコードを実行できます。 ESETのMartin Smolarによって発見されたこの脆弱性
すべての記事を読み込みました