
偽AIマーケットプレイスがユーザーを標的に、Jev公開後に670件のドメインが登録される
TypeSafe AIが新たに公開した意思決定モデル「Jev」のユーザーを狙い、よく似たドメインが急増しています。製品の発表から8日以内に、「jev」を冠した約670件のドメインがTLS証明書を取得しました。 このうち複数のサイトは、すでに非公式のAPI販売サイトとして稼働しています。プロンプトをTypeSafeのイ
TypeSafe AIが新たに公開した意思決定モデル「Jev」のユーザーを狙い、よく似たドメインが急増しています。製品の発表から8日以内に、「jev」を冠した約670件のドメインがTLS証明書を取得しました。 このうち複数のサイトは、すでに非公式のAPI販売サイトとして稼働しています。プロンプトをTypeSafeのイ
攻撃者は人気の高いAIチャットボットに誤情報やフィッシングリンクを混入させ、これらのコンテンツを事実や信頼できるWebサイトとしてユーザーに提示させています。このコンテンツ操作キャンペーンは、さまざまな業界の有名ブランドを標的としており、対象組織に風評被害をはじめとする悪影響をもたらしています。Vigilance Se
GitHub経由で配布された偽のLastPass Authenticatorをきっかけに、広範ななりすましキャンペーンが発覚しました。このキャンペーンは情報窃取マルウェアを配布するものだと、LastPassが報告しています。 このキャンペーンでは、攻撃者は少なくとも40の組織になりすまし、145種類のセキュリティツー
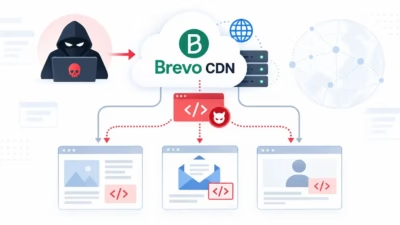
今回の被害は、Brevoが9月10日に公表した「6件の顧客アカウントが侵害された」という発表よりも大規模だったとみられています。その4日後、9月14日の16:05から20:13(UTC)にかけて、Brevo関連ドメインから悪意あるコードが配信されていたと報告されています。 SEOキーフレーズの類義語には、Brevo
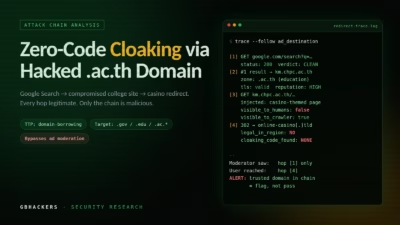
ADEXのセキュリティ研究者らは、クローキング用のコードを一切必要としないクローキング技術を確認しました。Softwaresupply chain 攻撃者はユーザーエージェント検知を自らのサーバー上で実行する代わりに、Googleの検索結果ページ、ハッキングされた教育機関のウェブサイト、そして標準的なリダイレクトとい
タイのどこかにある、ある大学のウェブサーバーが二重生活を送っています。昼間は学生や教職員向けのサイトとして機能します。 しかしその裏では、管理者の知らないうちに、不正広告詐欺チェーンの中で最も説得力のあるリンクとして利用されていました。不正広告対策を手がける研究者集団ADEXは、これを「クローキングコードを使わないク
AIプラットフォームが日常業務の一部となるにつれ、攻撃者は新たな侵入経路を見つけ出しました。それはプラットフォームそのものです。Huntress Security Operations Center(SOC)によると、より大きな日常的リスクは、AI企業やモデルそのものへの攻撃ではなく、人々がすでに信頼し日常的に利用し

YouTubeのゲーム系チャンネルとSEOポイズニングを施したソフトウェアダウンロードを利用し、大規模にマルウェアを拡散させていた長期にわたるペイパーインストール(PPI)型の攻撃基盤が明らかになりました。マルウェア対策ソフトウェア CL-CRI-1171として追跡されているこのクラスターは、OfferLoaderと
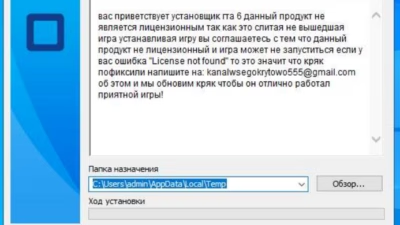
脅威アクターが「グランド・セフト・オートVI(GTA 6)」への期待感を悪用し、偽の「リーク版」ゲームダウンロードを拡散しています。これらは多層型のマルウェアバンドルをインストールし、ブラウザの認証情報、Discordトークン、ゲームセッションデータ、暗号資産関連情報を窃取します。マルウェア分析ツール ワイパーとして
Gambling Goblinと呼ばれる中国語系のハッカー集団が、1年以上にわたりブラジル政府のサーバーを侵害し、これらのドメインが持つ高い信頼性を悪用して、自らのフィッシングサイトの検索エンジンランキングを引き上げていたことが分かりました。攻撃者はリバースプロキシネットワークを構築することに重点を置いており、これによ
すべての記事を読み込みました