
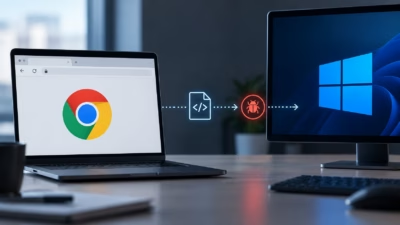
4つのスパイ集団、ChromeとWindowsを狙う「BlueMoon」を同じ週に使用
4つのスパイ集団が、わずか1週間のうちに同一のエクスプロイトキットをChromeとWindowsに対して使用していたことがわかりました。パッチが適用されるまでの隙間が、米国と東南アジア各地で実際の攻撃に悪用される事態となっています。 Proofpointはこのツールキットを「BlueMoon」として追跡していま
4つのスパイ集団が、わずか1週間のうちに同一のエクスプロイトキットをChromeとWindowsに対して使用していたことがわかりました。パッチが適用されるまでの隙間が、米国と東南アジア各地で実際の攻撃に悪用される事態となっています。 Proofpointはこのツールキットを「BlueMoon」として追跡していま
複数のサイバースパイグループが、Microsoft WindowsとGoogle Chromeのゼロデイ脆弱性を悪用する「BlueMoon」と呼ばれるエクスプロイトキットを展開していたことが分かりました。 BlueMoonは、リモートコード実行とサンドボックスエスケープを可能にするChromiumベースブラウザの2つ
急速に普及しつつある「BlueMoon」と名付けられたエクスプロイトキットが、Chromeと Microsoft Windowsのゼロデイ脆弱性を連鎖させ、スパイ活動を目的としたフィッシングキャンペーンで標的を侵害しています。 確認された活動の大半は中国と関係が深いクラスターに結びついているものの、研究者らはこのツー
少なくとも4つのスパイ活動グループ(その大半は中国との関連が疑われています)が、Chromiumベースのブラウザにおける2つの欠陥とMicrosoft Windowsの1つの欠陥を連鎖させる新しい攻略キットを使用し、米国と東南アジアの組織のネットワークに侵入していることが分かりました。メールセキュリティ企業Proof
サイバーセキュリティ企業Proofpointが水曜日に発表したところによると、少なくとも4つのサイバースパイグループ(そのほとんどが中国の国家情報機関と関連があるとされる)が、8月末から今週にかけて、これまで知られていなかった同一のGoogle Chromeの脆弱性を悪用した攻撃を行っていたことが分かりました。これらの
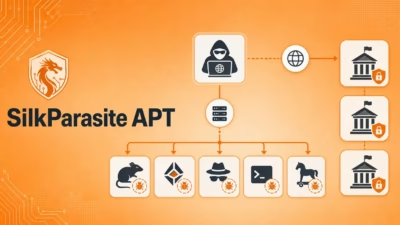
研究者らは、被害者の選定傾向、共有されるマルウェアツール、インフラの関連性、そして中国系のサイバースパイ活動に一般的に見られる手口などを根拠に、この活動を中程度の確度で「中国と関連(China-nexus)」があると評価しています。 残る2つのマルウェアファミリーはSpiceRATとBloodAlchemyで、後者は

タイ財務省(MOF)を標的とした脅威アクターが、サイバースパイ活動とみられる作戦の一部を自律型AIエージェントに実行させていたことが分かりました。脅威インテリジェンス企業のHunt.ioは7月23日、リサーチブログ記事でこのインシデントの詳細を公開しました。スパイ活動自体はニュース性があるとはいえ、それ自体は特に珍しい
中国とインド、それぞれとつながりを持つ2つの敵対的な国家主導サイバースパイ活動が、パキスタンの同一警察組織に集中していたことが分かりました。 SentinelOneの研究部門であるSentinelLabsが7月9日に発表した新たな分析によると、中国系およびインド系とみられる攻撃者は2024年2月から2026年4月にかけ
木曜日に公開された調査によると、中国とインドに関連するハッキング集団が、2年以上にわたってパキスタンの法執行機関に対し、互いに無関係な形でスパイ活動を並行して実施していたことが分かりました。 サイバーセキュリティ企業SentinelOneの報告書によると、この活動は2024年2月から2026年4月にかけて行われ、場

速報 中国に関連した新しい脅威グループが、ポーランドとアジア諸国の12以上の重要ネットワークに潜入し、2024年12月から活動が確認されており、最近は今月でも活動が発見されています。 私が懸念しているのは、彼らが残しているものです。これらの環境にはどのような睡眠サイクル状態のC2が潜んでいるのか? The Re
すべての記事を読み込みました