
ハッカーがRoundcubeの重大な脆弱性を悪用したコードインジェクション攻撃を開始
カナダサイバーセキュリティセンター(Canadian Centre for Cyber Security)によると、5月に修正されたRoundcube Webmailの深刻度「高」の脆弱性が、現在攻撃で実際に悪用されているとのことです。 Roundcube Webmailはブラウザベースのimapメールクライアントで
カナダサイバーセキュリティセンター(Canadian Centre for Cyber Security)によると、5月に修正されたRoundcube Webmailの深刻度「高」の脆弱性が、現在攻撃で実際に悪用されているとのことです。 Roundcube Webmailはブラウザベースのimapメールクライアントで

Plexが、技術的な説明を明らかにする前に、まずは対応を急ぐようホームメディアサーバーの所有者に改めて呼びかけています。同社は9月1日、Plex Media Serverをバージョン1.43.3以降に、Plex Desktopを1.115.0にアップデートするよう求めました。新しいビルドではいくつ
インターネット上に公開されている36,000台を超えるPlex Media Serverが、複数のセキュリティ脆弱性に対して未修正のままとなっており、攻撃を受ける危険にさらされています。 Plexは1週間前、追跡用のCVE IDがまだ割り当てられていないセキュリティ問題について、メディアサーバーを直ちに保護するようユ
N-ableは、同社のリモート監視管理(RMM)プラットフォーム「N-central」に影響を及ぼす最大深刻度のリモートコード実行(RCE)脆弱性に対し、緊急ホットフィックスをリリースしました。 IT部門やマネージドサービスプロバイダー(MSP)は、N-centralプラットフォームを利用して、クライアントのネットワ
脆弱性インテリジェンス企業Previdianによると、Citrix NetScalerの深刻な脆弱性が実際の攻撃で標的にされ始めていることが分かりました。 CVE-2026-19490として追跡されているこの脆弱性は、NetScalerアプライアンスがAAA仮想サーバー、あるいはGateway(SSL VPN、ICA
企業のメールは、たった一つの低権限アカウントが侵害されるだけで攻撃者の手に渡ってしまう可能性があります。インターネットに公開されているMicrosoft Exchangeサーバーのうち、約2万2000台が、全従業員のメールボックスを乗っ取られかねない脆弱性CVE-2026-62911の修正プログラ
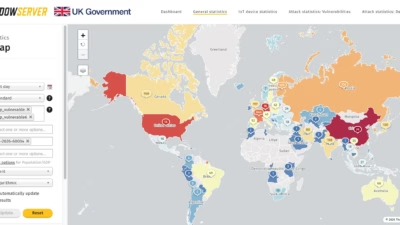
Shadowserver Foundationによる日次スキャンによると、認証バイパスを引き起こす重大な脆弱性CVE-2026-62911に対して、約22,000台のMicrosoft Exchangeサーバーが依然としてパッチ未適用の状態にあることが分かりました。 米国とドイツが最多で、それぞれ6
オンラインに公開されているマイクロソフトExchangeサーバーのうち、約22,000台が高深刻度の認証バイパス脆弱性に対して未パッチのままとなっており、攻撃者がすべてのユーザーのメールボックスを乗っ取ることが可能な状態にあります。 CVE-2026-62911として追跡されているこの脆弱性は、DEVCORE Res
by Nam Phong · Published August 31, 2026 · Updated August 31, 2026
サイバーセキュリティ監視団体Shadowserverによると、8,300台を超えるインターネットに露出したGiteaインスタンスが、現在進行中のリモートコード実行攻撃で悪用されている重大なセキュリティ脆弱性に対して、いまだパッチを適用していない状態にあるといいます。 これらの攻撃で狙われているコードインジェクションの
すべての記事を読み込みました