
Shai-Hulud ワームがAIインフラに波及、Tensorlakeのパッケージが侵害される
セキュリティ
セキュリティ
攻撃者が2026年10月8日、npmパッケージtensorlakeの悪意あるバージョンを公開しました。自己複製型サプライチェーンワーム「Shai-Hulud」の新たな亜種が仕込まれています。 問題のリリースはtensorlakeのバージョン0.5.144です。開発者のシークレットを窃取し、ブラウザに保存された暗号資産
攻撃者が2026年10月8日、開発者のシークレットを盗み出し、連携するソフトウェアサプライチェーンを通じて拡散するよう設計されたマルウェアを仕込んだ、Tensorlake npmパッケージの改ざん版を公開しました。 影響を受けるのはリリース0.5.144で、Shai-Huludワームの亜種が含まれています。標的は、A
ハッカーがGitHub Actionsを悪用し、セキュリティチェックを装った悪意あるワークフローを通じて、SSH鍵、クラウド認証情報、アクセストークンを盗み出しています。Cybersecurityadvisory service これらのワークフローが標的にしたシークレットは2,577件に上りますが、標的にされたから
サプライチェーン攻撃の波が拡大しています。攻撃者は正規のオープンソースパッケージを侵害し、信頼された更新チャネルを通じて、認証情報窃取マルウェアを開発者環境や企業環境に直接送り込んでいます。 Nxの悪意あるリリースは、GitHub Actionsワークフローの欠陥を突いてnpm公開トークンが盗まれた後に公開されました
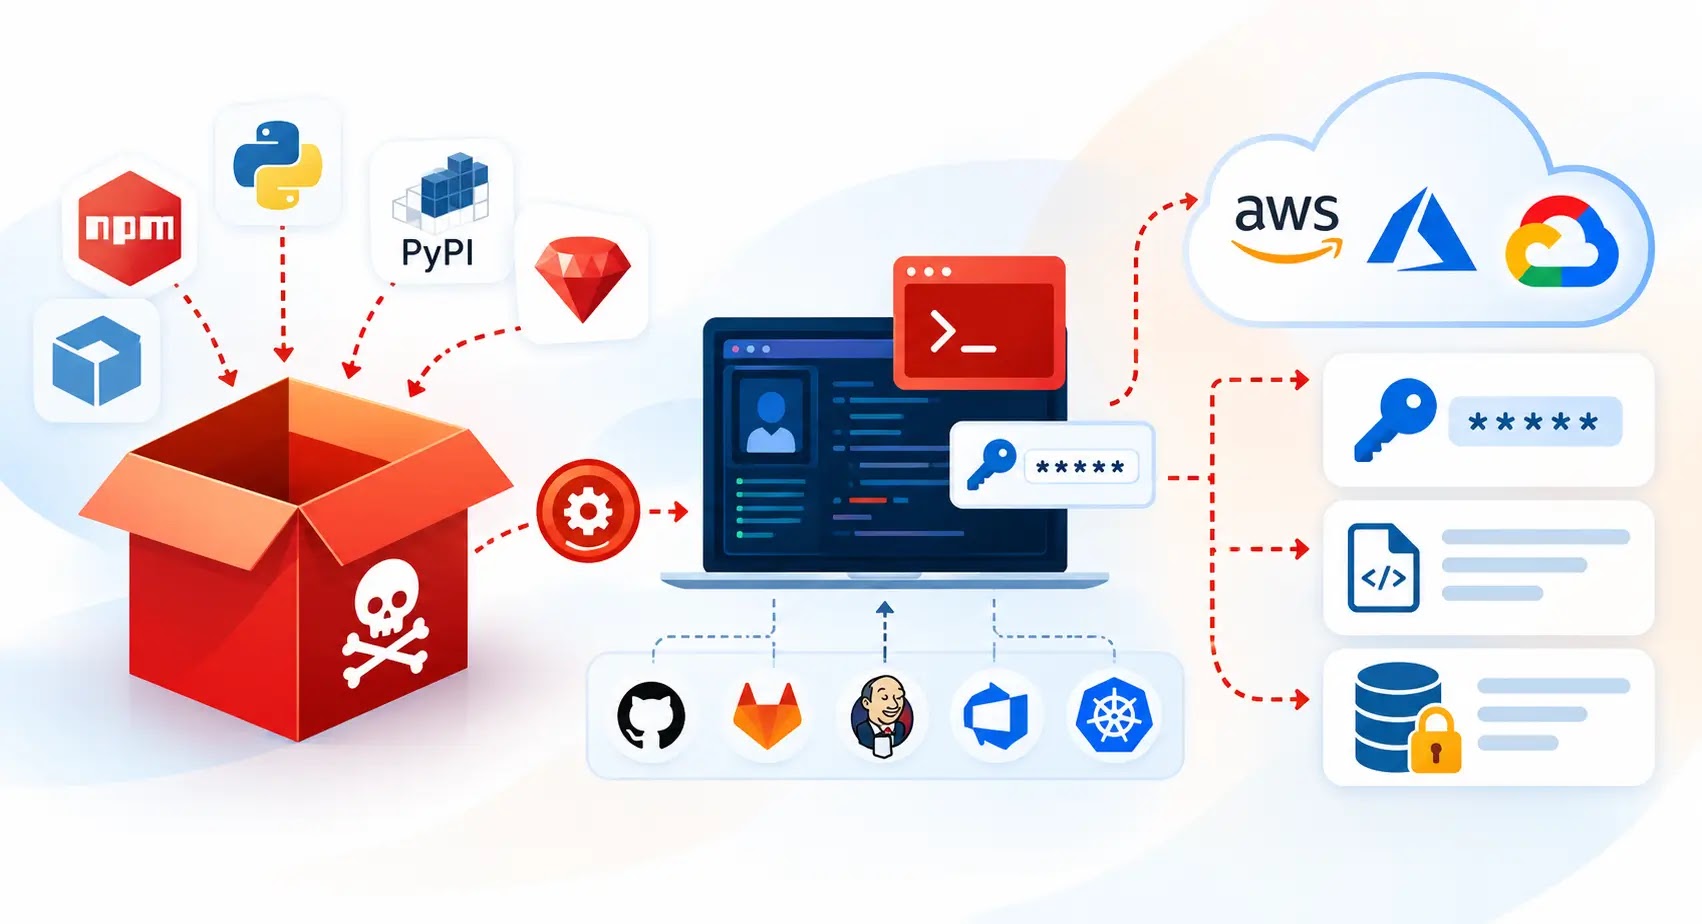
悪意あるソフトウェアパッケージが、インストール中にクラウド認証情報を盗み出す恐れがあります。アプリケーションが動作する前の段階で、開発者のワークステーションや継続的インテグレーション/デリバリー(CI/CD)パイプラインが危険にさらされます。 こうした攻撃は、日常的な依存関係の更新をクラウドアカウント侵害の入り口に変
あるセラーが、Mistral AIのソースコード一式を販売していると主張し、2026年5月の攻撃以降、同社が再び侵害されたと述べていますMistralは調査の結果、新たな不正アクセスの証拠は見つからなかったとしていますが、出品されているコードが本物かどうかについては言及していません分析されたサンプルからは顧客デー
攻撃者は、フランスのセキュリティ企業CrowdSecの元従業員のパソコンをShai-Huludワームで侵害し、そのGitHubアカウントのOAuthトークンを盗み出すことで、約170件の非公開GitHubリポジトリを窃取しました。CrowdSecは先週、この侵害を認めブログ記事で、5月に発生した攻撃の詳細とその経緯を説
開発者のマシン上での認証情報窃取は、対象範囲を大きく広げています。従来のインフォスティーラーは、ブラウザの認証情報ストアやいくつかのクラウド認証情報パスなど、既知の標的の短いリストをもとに動作していました。 現在活動しているマルウェアファミリーは、はるかに広い網を仕掛けています。例えばShai-Hul
既知のShai-Hulud型npmワームのペイロードが、111日間の沈黙を経て再び姿を現しました。レジストリレベルのマルウェア検査がどこまで機能しているのか、改めて疑問が投げかけられています。Antivirus& Malware 5月のキャンペーンは、たった1件のメンテナーアカウントの侵害が、いかに早くソフト
すべての記事を読み込みました