
Microsoftが悪用されたMark of the Webバイパスの脆弱性(CVE-2026-96951)を修正
Microsoftは今回も過去最多を更新した月例パッチ(Patch Tuesday)で、1,400件を超えるセキュリティ上の不具合を修正しました。このなかには、攻撃者によって実際に悪用されているMark of the Web(MotW)バイパスの脆弱性(CVE-2026-96951)が含まれています。
Microsoftは今回も過去最多を更新した月例パッチ(Patch Tuesday)で、1,400件を超えるセキュリティ上の不具合を修正しました。このなかには、攻撃者によって実際に悪用されているMark of the Web(MotW)バイパスの脆弱性(CVE-2026-96951)が含まれています。
CSOは、Atlassian、Adobe、IBM、SAP製品の脆弱性にも対応する必要があります。 Microsoftは10月のPatch Tuesdayで、過去最多となる1,407件のCVEを修正しました。2020年の1,
中国との関連が指摘されるランサムウェア集団「Warlock」が、SharePointの脆弱性を悪用して初期侵入に成功し、水道事業者、通信事業者、地方政府機関、大学を標的にしました。 この攻撃者は過去2カ月間、欧州、アフリカ、中南米のポルトガル語圏およびスペイン語圏の国々に狙いを定めていたとみられます。 同集団は202
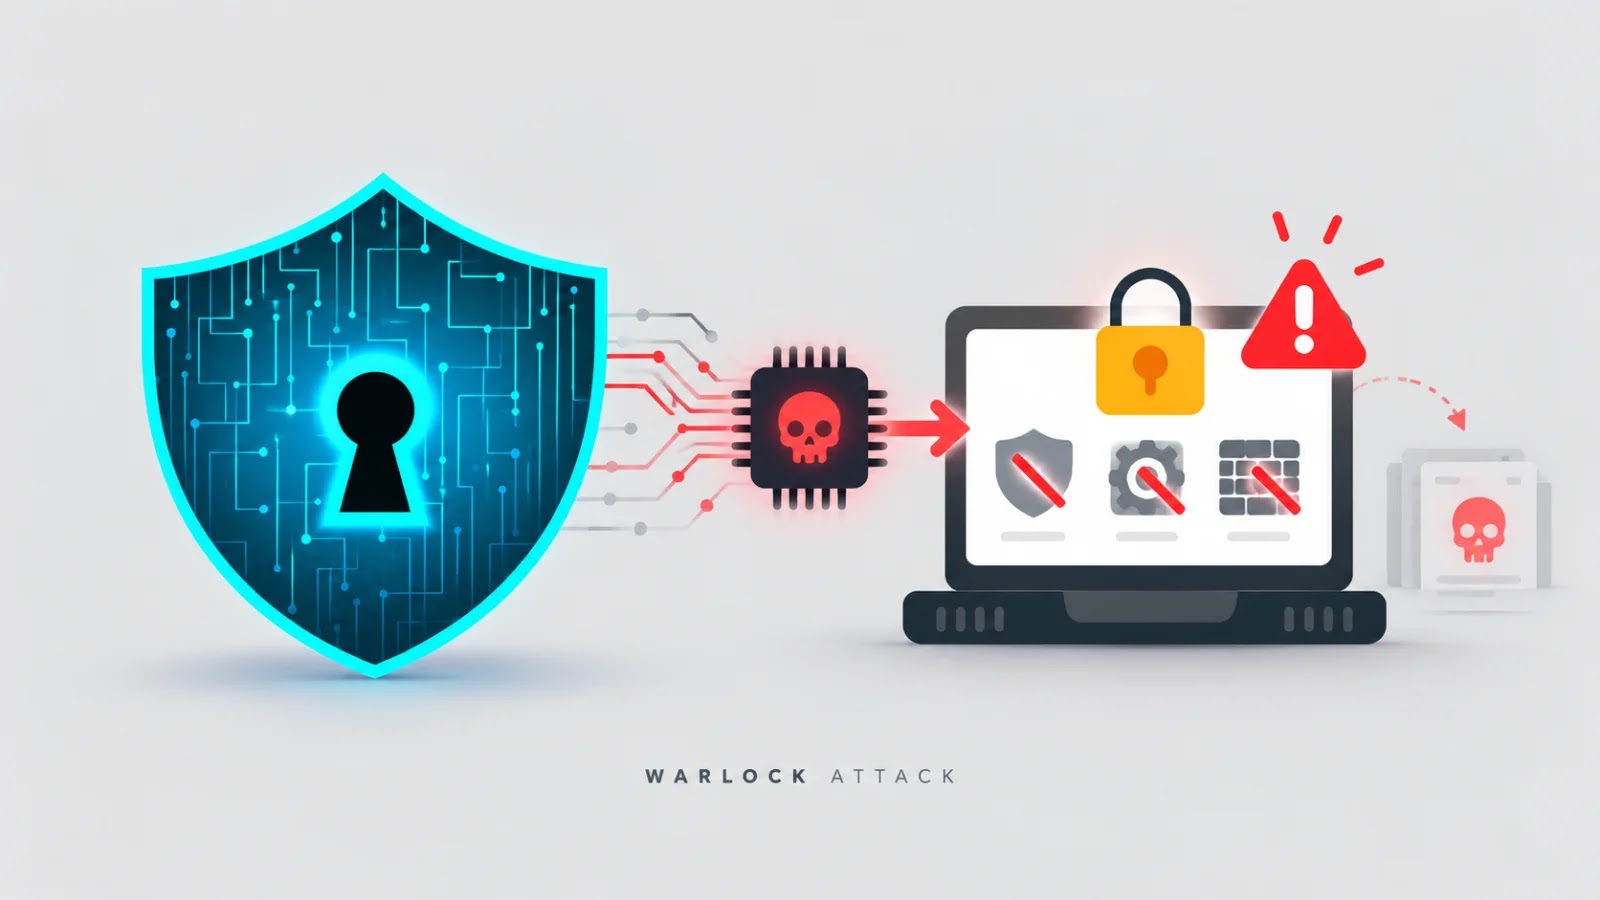
Warlockランサムウェアの背後にいる中国系グループが、Microsoft SharePointの脆弱性を突いた組織への侵入を続けています。さらに現在は、脆弱な署名付きドライバーを使い、ネットワークを暗号化する前にセキュリティツールを停止させています。Symantecはこの攻撃者を「Longlegs」として追跡して
M365のようなコラボレーションスイートは、比類ない利便性を提供します。何百万ものチームがこれを利用し、同僚や顧客、ビジネスパートナーと迅速に文書を共有しています。しかし、これほど共有が簡単になると、データセキュリティの確保はかえって難しくなります。 クラウド共有は現代の職場に不可欠な存在となっており、これなしでオフ
Microsoftが警告、偽のIT担当者からの電話でパスキー更新を促す巧妙なキャンペーンが進行中被害者はMicrosoftのログイン画面を模倣したアドバーサリー・イン・ザ・ミドル(中間者攻撃)サイトへ誘導され、アクセス権を窃取される攻撃者はSharePoint、OneDrive、Exchangeからファイルを窃取

AIはその基盤となるデータの安全性が確認されるより早いペースで導入が進んでいることが、Syskitの新たな調査で明らかになりました。 9月10日に公開された最新のState of Microsoft 365 Governance Reportによ
マイクロソフトが、セキュリティ研究者らが「過去最大規模」と評する今回のパッチチューズデーをリリースしました。 同社の2026年9月のセキュリティアップデートは、Windows、Office、Exchange Server、SharePointをはじめとする数多くの製品にまたがっています。SecurityWeek
パッチの奔流はいまだに収まる気配がありません。パッチの公開件数は過去最多水準を更新し続けており、報告されるCVEの数も増加の一途をたどっています。2026年8月のPatch Tuesdayは、398件のCVEを解消するという史上2番目の規模となりました。内訳は緊急(Critical)が42件、重要(I
ShinyHunters、CyrusOneを被害者リストに追加し1,300万ドルの身代金を要求窃取を主張するデータには、Salesforceの記録1,290万件、SharePointデータ600GB、個人情報、契約書、施設図面などが含まれる侵害により物理的侵入やサプライチェーン攻撃が可能になる恐れ、CyrusOn
すべての記事を読み込みました