

マイクロソフトDefender、パッチと回避の連鎖に陥る
マイクロソフトはDefenderのセキュリティ境界を通過する関連した2つの経路を修正しましたが、両方の発見者であるリサーチャーは、まだ別の経路が残っている可能性があると指摘しています。 セキュリティリサーチャーのNightmare Eclipse氏は、ShieldCrashの概念実証(PoC)コードを公開しまし
マイクロソフトはDefenderのセキュリティ境界を通過する関連した2つの経路を修正しましたが、両方の発見者であるリサーチャーは、まだ別の経路が残っている可能性があると指摘しています。 セキュリティリサーチャーのNightmare Eclipse氏は、ShieldCrashの概念実証(PoC)コードを公開しまし
Nightmare Eclipseとして知られるセキュリティ研究者が、Microsoftの過去最多を更新した2026年9月のパッチ公開の直後に、Microsoft Defenderの新たなゼロデイ攻撃コードを公開しました。 「ShieldCrash」と名付けられたこの攻撃コードは、完全にパッチ適用済みのWindows
セキュリティ バイパスのバイパスのそのまたバイパス ゼロデイ研究者のNightmare Eclipse(別名
ShieldCrashと名付けられた新たに公表された概念実証(PoC)は、Microsoft Defenderを通じてSYSTEM権限レベルで動作しながら任意のファイル読み取りを可能にすると報告されています。 この問題はShieldBreakに対する修正が不完全だったことに起因すると説明されており、CVE-2026-
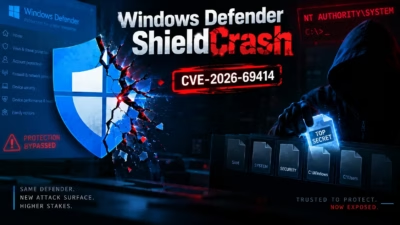
ShieldCrashと名付けられた新たなプロトタイプ実証コード(PoC)が公開され、Microsoft Defenderに未修正の脆弱性が存在することが明らかになりました。この脆弱性を悪用すると、ローカルの攻撃者がSYSTEMコンテキストで任意のファイル読み取りアクセス権を取得できます。脆弱性発見サービス MSNi
Nightmare Eclipseと名乗る匿名のセキュリティ研究者が、Microsoftによる2026年9月のパッチチューズデー月例セキュリティ更新プログラムの公開直後に、新たなMicrosoft Defenderのゼロデイエクスプロイト「ShieldCrash」を公開しました。 ShieldCrashは、木曜日にパ