
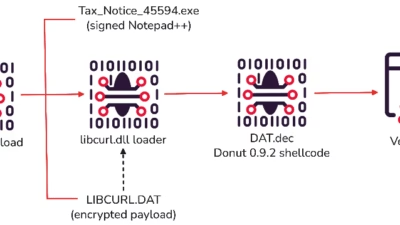
署名済みNotepad++を悪用しVenomRATをWindowsに配布する「PAPERMILL」マルウェアキャンペーン
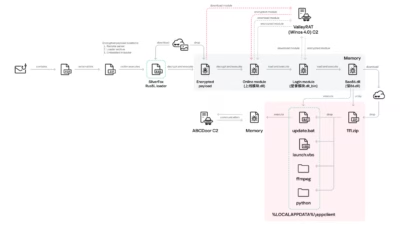
PAPERMILLと呼ばれる新たに確認されたフィッシング活動が、正規に署名されたNotepad++実行ファイル、DLLサイドローディング、そして多層のメモリ内ローダーを悪用し、Windowsシステムに VenomRAT をインストールしていることが判明しました。 このキャンペーンはインドの受信者を狙った税務監査を装っ
PAPERMILLと呼ばれる新たに確認されたフィッシング活動が、正規に署名されたNotepad++実行ファイル、DLLサイドローディング、そして多層のメモリ内ローダーを悪用し、Windowsシステムに VenomRAT をインストールしていることが判明しました。 このキャンペーンはインドの受信者を狙った税務監査を装っ
by Nam Phong · 公開 September 3, 2026 · 更新 September 3, 2026
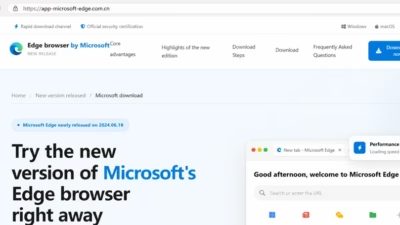
攻撃者はMicrosoft Edge、Kaspersky、Razerなどのベンダーになりすました偽サイトを使い、トロイの木馬化したインストーラーを配布して永続化を確立し、セキュリティ防御を弱体化させています。 Micros
この攻撃活動は、医療、製造、ゲーム、テクノロジー、物流、政府、教育の各分野に及ぶ組織に影響を与えています。 攻撃者は正規のソフトウェアベンダーサイトを精巧に模倣したページで被害者を誘い込み、人気のツールやドライバー、ブラウザ、セキュリティ製品、ユーティリティのダウンロードを提供しています。 攻撃者はRazer、Mic
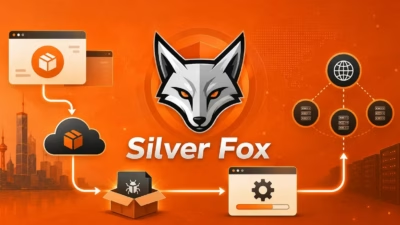
中国警察は、Silver Fox トロイの木馬の新たな亜種に関与する複数のサイバー犯罪組織を摘発しました。公安部のサイバーセキュリティ局が今週、今回の摘発を発表し、全国の企業財務担当者や政府関係者を標的とするマルウェアの活動実態を明らかにしました。 金融詐欺に特化したトロイの木馬 同局によると、S
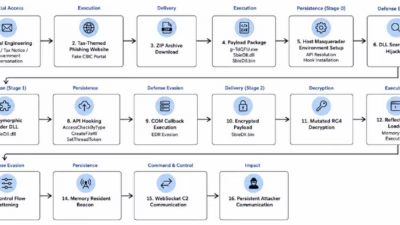
サイバー犯罪者が税務をテーマにしたフィッシングメールを悪用し、高度なインメモリマルウェアをWindowsシステムに展開しています。従来のディスクベースの検出機構を巧みに回避するこの手法が、新たな脅威として注目されています。 攻撃の起点となるのは、被害者が受け取る悪意のある添付ファイルを含むフィッシングメールです。添付
出典:filo via Getty Images中国のサイバー犯罪グループが活動を大幅に拡大し、現在活動中のほぼすべての脅威グループをしのぐほど多様な戦術・技術・手順(TTP)を駆使しながら、世界各国の組織を標的にしています。TA4922がProofpointの監視対象に上がったのは2025年春のことです。確認されてい

Silver Foxとして知られる中国関連の脅威グループは、偽の税務監査通知とソフトウェア更新の誘いを使用して、アジア全域にマルウェアを配信する新しいサイバーキャンペーンを実行しています。 2022年以降活動している同グループは、当初は金銭的動機による攻撃に焦点を当てていましたが、2024年以降、サイバー犯罪とスパ

中国と関連のある脅威グループとして知られているSilver Foxは、そのサイバー作戦を大幅に拡大し、純粋に金銭的な動機から、日和見的な攻撃と高度なスパイ活動の両方を含む二面的なモデルへシフトしています。 2022年以降活動している同グループは、当初は中国内の組織を標的にしていましたが、その後台湾、日本、そして最近で
2026年4月8日、セキュリティ研究者は中国関連のSilver Foxハッキンググループからの新しいマルウェアキャンペーンを特定しました。 攻撃者は偽の中国語のTelegramパッケージを使用して、ValleyRATと呼ばれる強力なバックドアでWindowsコンピューターを静かに感染させています。 この攻撃は、複雑な
すべての記事を読み込みました