
「Salesbleed」、Salesforceエージェントを悪用してSlack経由のフィッシングを可能に
Salesforce Agentforceに存在する複数の脆弱性を、研究者らは総称して「Salesbleed」と名付けました。これらを悪用されると、顧客の社内データが流出するおそれがあります。さらに悪いことに、攻撃者が信頼された社内チャンネルの内側から従業員をフィッシングできてしまいます。顧客や投資家を熱狂させる強力で
Salesforce Agentforceに存在する複数の脆弱性を、研究者らは総称して「Salesbleed」と名付けました。これらを悪用されると、顧客の社内データが流出するおそれがあります。さらに悪いことに、攻撃者が信頼された社内チャンネルの内側から従業員をフィッシングできてしまいます。顧客や投資家を熱狂させる強力で
security
セキュリティ研究者らが、2つのTerraformプロバイダーと2つのGoモジュールにGraphalgo関連のマルウェアを発見しました。今回のキャンペーンは、以前npmパッケージで確認された脅威を拡張したもので、通常利用時にはマルウェアを非活性状態に保つ隠しトリガーを使用しています。 Aikido Securityによ
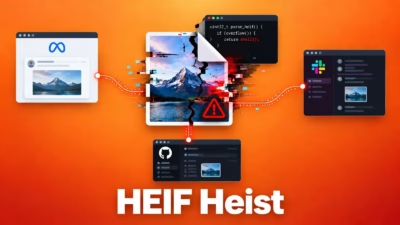
「HEIF Heist」と呼ばれる広範な画像処理攻撃経路のクラスにより、脅威アクターが悪意のあるHEIF、HEIC、AVIFファイルのアップロードをリモートコード実行や機密データの露出、アカウント侵害へと転化させ、主要なテクノロジー企業やエンタープライズプラットフォーム全体に影響を及ぼすことが明らかになりました。 H
Siftは、パスワードやAPIキーなどの機密データを、企業が業務データを保管するあらゆる場所から検索する無料のオープンソースコマンドラインツールです。ローカルディスク、Windowsファイル共有、Active Directoryドメイン全体、SharePoint、OneDrive、Teamsチャンネル
Chrome版Claudeに存在する間接的なプロンプトインジェクションの脆弱性が、Slack、X、Claude.aiにまたがるアカウント乗っ取りへと連鎖する可能性があることが分かりました。この攻撃は、メールの内容に埋め込まれた悪意ある指示を処理した後、Claudeが認証済みブラウザセッション内でJavaScriptを
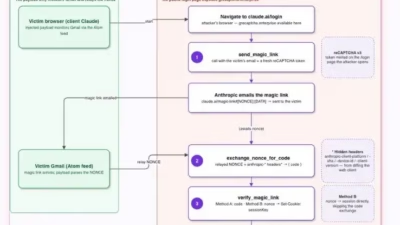
セキュリティ研究者らは、Claude in Chromeに影響を及ぼす間接的なプロンプトインジェクションの攻撃チェーンを実証しました。これは、直近のメールを要約するといった標準的なリクエストを、複数アカウントの乗っ取りシナリオへと変貌させるものです。Securityaudit services この研究は、AIブラウ
攻撃者がメールを超えてSlackやMicrosoft Teamsなどのコラボレーションプラットフォームへと標的を広げる中、サイバーセキュリティのリーダーたちは自組織の脅威検知能力に対する懸念を強めています。KnowBe4の新たな調査によると、非メールチャネルがサイバー攻撃での利用増加を続けているにもかかわらず、多くの組
Android版Geminiにプロンプトインジェクションの脆弱性を発見悪意ある通知に無害な指示と隠しコマンドを混在させる手口Googleは昨年11月にサーバー側で修正済みプロンプトインジェクション攻撃は、メールやカレンダーの予定だけに限った話ではありません。今日存在するほぼあらゆるコミュニケーションプラット
Google Geminiに新たなクリティカルな脆弱性クラスが発見されました。攻撃者がWhatsApp、Slack、Signal、SMS、Instagram、Messengerなど日常的なメッセージング通知を介して配信される間接プロンプトインジェクション(IPI)によってAIアシスタントを乗っ取れることが明らかになっ
すべての記事を読み込みました