
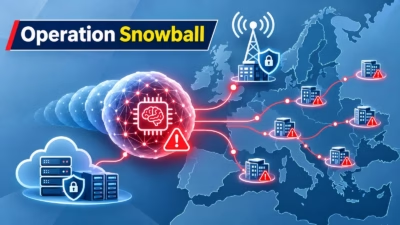
「オペレーション・スノーボール」が明らかにした、欧州の通信事業者とホスティング先13組織を狙うAIハッキング攻撃
公開状態のオープンディレクトリから、自律型のAI侵入ツール群(ハーネス)が見つかりました。このツールは2週間以上にわたり、欧州の通信事業者と、そのデータセンターやクラウドでホスティングされていた13組織を攻撃し続けていました。 2026年11月8日に公開されたレポートは、この攻撃を「Operation Snowbal
公開状態のオープンディレクトリから、自律型のAI侵入ツール群(ハーネス)が見つかりました。このツールは2週間以上にわたり、欧州の通信事業者と、そのデータセンターやクラウドでホスティングされていた13組織を攻撃し続けていました。 2026年11月8日に公開されたレポートは、この攻撃を「Operation Snowbal
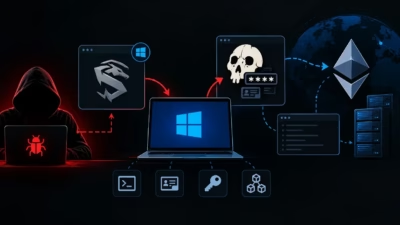
ランサムウェア調査に関連するWindowsポスト侵害ツールキットが、標的ネットワーク内でのアクセス維持のため、リバースシェル、認証情報窃取ユーティリティ、サービスなりすまし、Ethereumベースのコマンド&コントロール(C2)インフラを使用していたことが判明しました。 調査では当初、番号が振られた24個のバイナリを
npmレジストリを狙った大規模なサプライチェーン攻撃が発生し、ロシア系とみられる脅威アクターがわずか48時間で700件以上の悪性パッケージを公開しました。 研究者のPaul McCarty氏がこのキャンペーンを文書化しており、WEL1DROPPERの名で追跡されているこの攻撃キャンペーンでは、パッケージ数がその後1,

ランサムウェア攻撃者集団が、Ethereumのスマートコントラクトをステルス性の高いコマンド&コントロール(C2)解決手段として悪用する手口が確認されました。Gentlemenランサムウェアの関連攻撃者が、EtherRATバックドアを使い、マルウェアにC2ドメインをハードコードするのではなく、ブロックチェーンから直接

セキュリティ ハッカーにとって、情報の入手はあまりにも容易でした PWNED PWNEDへようこそ。

執筆者 Palo Alto Networksによると、北朝鮮の支援を受けたハッキ...