
Witness:ソフトウェアのビルド過程を検証するオープンソースフレームワーク
Witnessは、ソフトウェアがどのようにビルドされたかを記録して署名し、出荷前にポリシーと照合するオープンソースのコマンドラインツールです。TestifySecが開発し、Cloud Native Computing Foundation(CNCF)のin-totoエコシステムに寄贈しました。現在はオ
Witnessは、ソフトウェアがどのようにビルドされたかを記録して署名し、出荷前にポリシーと照合するオープンソースのコマンドラインツールです。TestifySecが開発し、Cloud Native Computing Foundation(CNCF)のin-totoエコシステムに寄贈しました。現在はオ
Chainguardは「問題そのものを排除する」領域で、CVEゼロの堅牢化イメージによって先頭に立っています。Sonatypeは「取り込み時点でブロックする」領域、Scribe/Lineajeは来歴証明(プロベナンス)の新たな領域をリードしています。 コンテナレジストリのセキュリティツールを
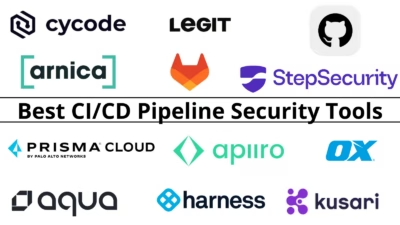
CIプラットフォーム標準のセキュリティ機能(GitHub Advanced Security、GitLab Ultimate)が基本の防御線となります。専用のパイプライン態勢管理ではCycodeとLegitが先行し、攻撃者が実際に狙うランナーの堅牢化ではStepSecurityが独自の地位を
Chainguardはコンテナビルドマニフェストが10億件を突破したことを明らかにしました。6か月間で5億件から倍増した形で、AI支援型のソフトウェアサプライチェーンセキュリティプラットフォームの拡大が背景にあります。 同社は現在、3,000種類以上のユニークなコンテナイメージと67万5,000件のイメージバージョン
Chainguardは、AIを活用した自己修復型のソフトウェアサプライチェーンプラットフォームの規模を拡大し続けており、コンテナビルドマニフェストの累計件数が10億件を突破しました。これは6か月前の5億件から倍増したことになります。 この節目には、3,000種類を超えるユニークなコンテナイメージと675,000件のイ
Chainloopは、ソフトウェアサプライチェーンのためのオープンソースのエビデンスストアです。コマンドラインツールがGitHub Actions、GitLab、Jenkins、あるいはDagger のパイプライン内で動作し、ビルドの成果物を取得してコンテンツアドレス指定型のストレージにアップロードし
新たに発表された研究論文により、GitHubの「Verified」バッジはコミットハッシュが署名済みコンテンツを一意に識別することを保証しないことが明らかになりました。この事実は、ソフトウェアサプライチェーン全体でハッシュベースのセキュリティ制御を支えてきた根本的な前提を揺るがすものです。 Jacob Ginesin

ソフトウェア部品表(SBOM)は、ソフトウェア・サプライチェーンのセキュリティ問...

Dockerは、Docker Hardened Images(DHI)が無料で、...

1,000を超えるDocker Hardened Images(DHI)が、Ap...
すべての記事を読み込みました